


В России сбоит мобильный интернет

В России сбоит мобильный интернет

В России сбоит мобильный интернет

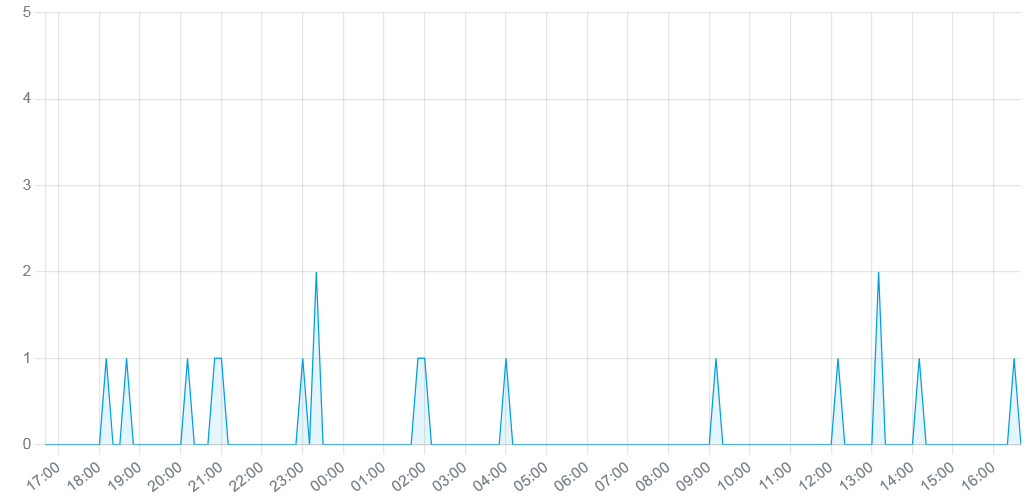
Москвичи уже второй день жалуются на проблемы с мобильным интернетом, у некоторых отвалился даже Wi-Fi. Как оказалось, от сбоев страдают не только столичные жители, но и пользователи из других регионов.

Больше всего жалоб поступает от клиентов МТС. Трудности испытывают также абоненты Т2, Yota, МегаФона, «Билайна».

По данным Центра мониторинга (ЦМУ ССОП), работающего под эгидой Роскомнадзора, в случае МТС наиболее распространенная проблема — отсутствие интернет-связи (76% зафиксированных случаев), которое наблюдается в основном в европейской части страны, на юге и в Сибири.


Как выяснили журналисты, 27 ноября ввиду возможных атак БПЛА был введен особый режим реагирования на территории Ставропольского и Краснодарского краев, Брянской, Волгоградской, Ростовской и Оренбургской областей.

Проинформировать жителей заранее у властей не было возможности. Ограничения будут сняты, как только отпадет необходимость в дополнительных мерах безопасности.

Сегодня также частично отключили мобильный интернет в Белгородской области. В столице Бурятии зону ограничений расширили на все объекты КИИ, в результате под блокировку попали и операторы связи.

По идее, в таких условиях должна сохраняться доступность веб-сервисов из белого списка Минцифры , однако некоторые россияне жалуются, что не могут воспользоваться почтой Mail.ru, хотя это имя числится в реестре.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru