


Начался суд над руководителями Департамента цифрового развития Росгвардии

Начался суд над руководителями Департамента цифрового развития Росгвардии

Начался суд над руководителями Департамента цифрового развития Росгвардии

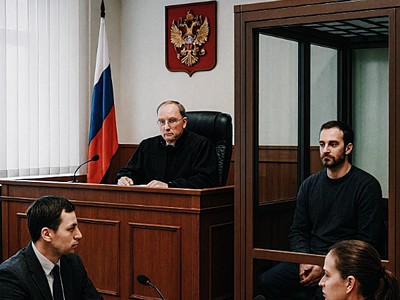
Московский гарнизонный суд приступил к рассмотрению уголовного дела в отношении бывшего руководителя департамента цифрового развития и защиты информации Росгвардии Михаила Варенцова и начальника Главного центра информационных технологий по инженерно-техническому обеспечению Николая Чепкасова.

Николай Чепкасов был задержан 20 марта, а Михаил Варенцов — более чем месяц спустя. Изначально им вменялось мошенничество в особо крупном размере, однако подробности тогда не раскрывались.

Как сообщает «Коммерсантъ», в ходе первого судебного заседания квалификация обвинения была изменена. Теперь Варенцову и Чепкасову инкриминируют пункты «в», «г», «е» ч. 3 ст. 286 УК РФ — превышение должностных полномочий, совершённое группой лиц, из корыстных побуждений и повлекшее тяжкие последствия.

Изменилась и мера пресечения. Первоначально оба фигуранта находились под стражей, однако позднее Варенцова перевели под запрет определённых действий в связи с необходимостью лечения, а Чепкасова — под домашний арест.

По версии следствия, обвиняемые подписали акты приёмки программного обеспечения, которое не соответствовало требованиям государственных контрактов. Речь идёт о нескольких соглашениях с НИИ «Восход» на создание систем для федеральной платформы контроля оборота оружия и управления охранными услугами (ФПКО СПО ГИС). Кроме того, в их компетенции находилось оснащение подразделений Росгвардии профильным оборудованием.

«Приёмка была произведена на основании формальной проверки в эмуляторе, не подтверждающей способность ФПКО реально функционировать в операционной среде заказчика», — приводит издание слова представителя обвинения.

Следующее заседание по делу назначено на 8 декабря.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru