


Начался суд над руководителями Департамента цифрового развития Росгвардии

Начался суд над руководителями Департамента цифрового развития Росгвардии

Начался суд над руководителями Департамента цифрового развития Росгвардии

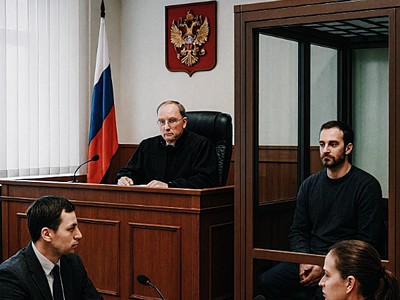
Московский гарнизонный суд приступил к рассмотрению уголовного дела в отношении бывшего руководителя департамента цифрового развития и защиты информации Росгвардии Михаила Варенцова и начальника Главного центра информационных технологий по инженерно-техническому обеспечению Николая Чепкасова.

Николай Чепкасов был задержан 20 марта, а Михаил Варенцов — более чем месяц спустя. Изначально им вменялось мошенничество в особо крупном размере, однако подробности тогда не раскрывались.

Как сообщает «Коммерсантъ», в ходе первого судебного заседания квалификация обвинения была изменена. Теперь Варенцову и Чепкасову инкриминируют пункты «в», «г», «е» ч. 3 ст. 286 УК РФ — превышение должностных полномочий, совершённое группой лиц, из корыстных побуждений и повлекшее тяжкие последствия.

Изменилась и мера пресечения. Первоначально оба фигуранта находились под стражей, однако позднее Варенцова перевели под запрет определённых действий в связи с необходимостью лечения, а Чепкасова — под домашний арест.

По версии следствия, обвиняемые подписали акты приёмки программного обеспечения, которое не соответствовало требованиям государственных контрактов. Речь идёт о нескольких соглашениях с НИИ «Восход» на создание систем для федеральной платформы контроля оборота оружия и управления охранными услугами (ФПКО СПО ГИС). Кроме того, в их компетенции находилось оснащение подразделений Росгвардии профильным оборудованием.

«Приёмка была произведена на основании формальной проверки в эмуляторе, не подтверждающей способность ФПКО реально функционировать в операционной среде заказчика», — приводит издание слова представителя обвинения.

Следующее заседание по делу назначено на 8 декабря.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru