


Фейковые версии Battlefield 6 заражают геймеров троянами

Фейковые версии Battlefield 6 заражают геймеров троянами

Фейковые версии Battlefield 6 заражают геймеров троянами

Специалисты Bitdefender сообщили о кампании по распространению вредоносных программ, которая развернулась на фоне выхода Battlefield 6 — одного из самых ожидаемых релизов года. Популярность игры стала удобным поводом для киберпреступников: под видом взломанных версий, пиратских установщиков и «тренеров» для получения внутриигровых преимуществ они распространяют различные типы вредоносов.

Сразу после релиза Battlefield 6 в октябре на торрентах и подпольных форумах появились поддельные раздачи, якобы созданные известными группами вроде InsaneRamZes и RUNE.

На деле их «инсталляторы» оказываются тщательно замаскированными ловушками. Отдельная категория — фейковые «тренеры», которые обещают бонусы в игре, но вместо этого заражают компьютеры пользователей.

Bitdefender изучила три образца таких файлов — и ни один из них не содержит реальной игровой функциональности. Зато все они работают как вредоносные инструменты.

Первый образец — поддельный Battlefield 6 Trainer Installer. Он легко находится в поисковиках и после запуска собирает криптокошельки, cookies браузеров, данные Discord и содержимое расширений. Весь массив отправляется в незашифрованном виде на удалённый сервер. Несмотря на простоту реализации, подобный стилер способен нанести значительный ущерб, особенно неопытным пользователям.

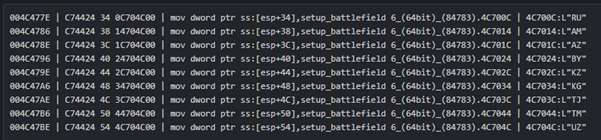
Второй образец, Battlefield 6.GOG-InsaneRamZes, выглядит куда сложнее. Он проверяет региональные настройки системы и прекращает работу, если устройство находится в России или странах СНГ.


Исследователи считают, что это классическая тактика российских разработчиков зловредов, избегающих ответственности дома. Внутри — хешированные вызовы API, антипесочница и попытки кражи данных разработчиков: учётных записей CockroachDB, Postman, BitBucket.

Третий вариант — Battlefield 6 V4.8.8 DLCs – Bonuses -RUNE — содержит полноценный C2-агент, скрытый в ISO-образе. После установки загруженный DLL пытается выйти на домен, связанный с Google, что может быть механизмом передачи данных или получения команд. В тестах связь не установилась, но структура образца указывает на возможность удалённого управления заражёнными устройствами.

Исследователи настоятельно рекомендуют скачивать Battlefield 6 и любые другие игры только из официальных источников: EA App, Steam, Epic Games Store, Uplay, GOG. Любые торренты, неизвестные «тренеры» и сомнительные исполняемые файлы несут серьёзный риск. Кроме того, стоит использовать решения с поведенческой защитой, которые могут заблокировать вредоносный код до его выполнения.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru