


Лишь 44% российских компаний знают, кто меняет данные в их базах

Лишь 44% российских компаний знают, кто меняет данные в их базах

Лишь 44% российских компаний знают, кто меняет данные в их базах

Исследование NGR Softlab показало, что большинство российских компаний продолжают хранить в базах данных критичную для бизнеса информацию, но далеко не все способны контролировать, кто именно получает к ней доступ и какие изменения вносит.

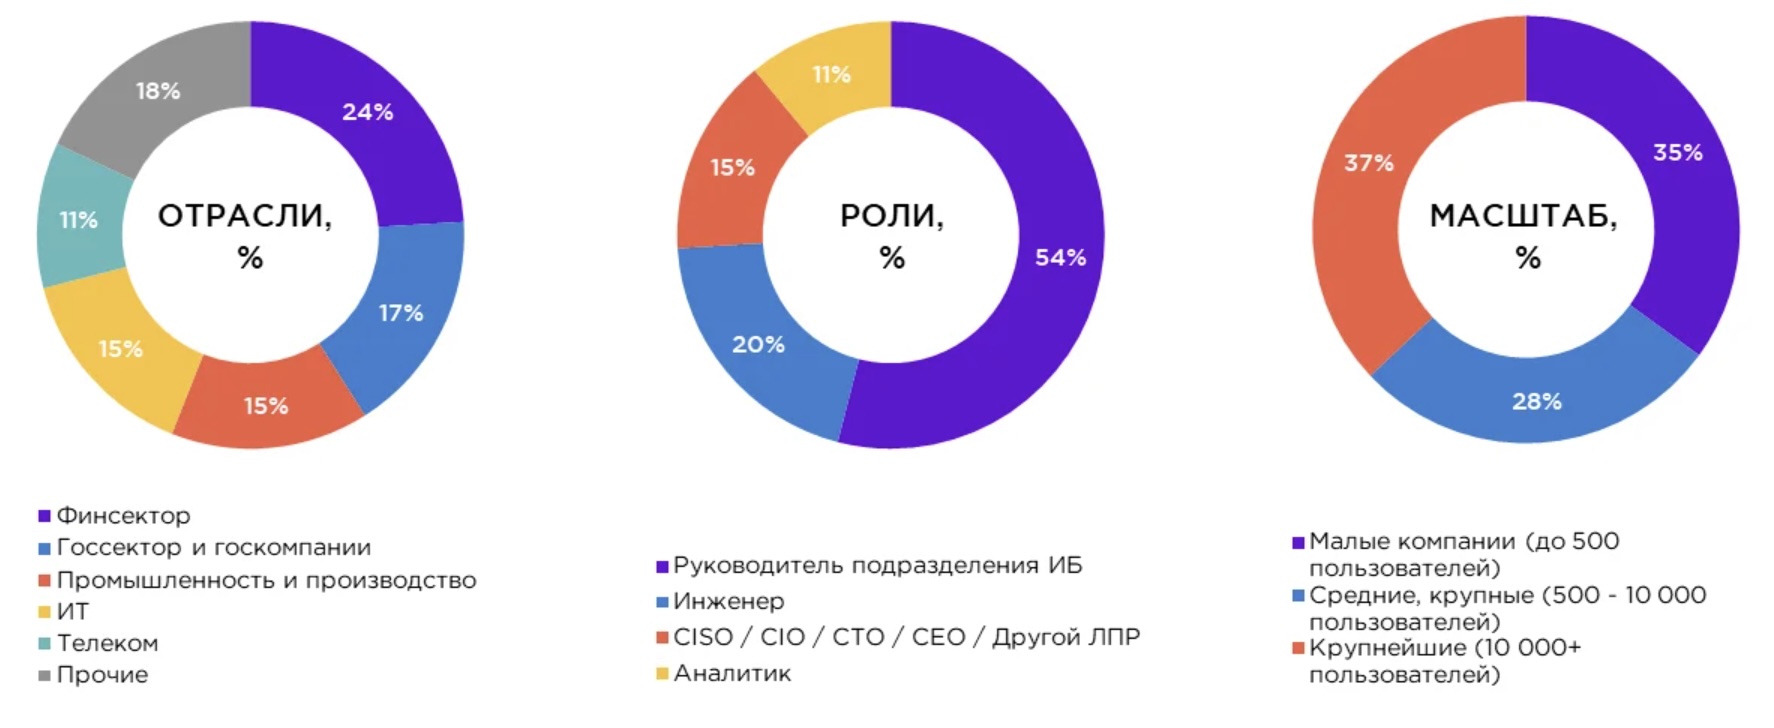
Опрос проводился с июня по сентябрь 2025 года и охватил 54 представителя ИБ и ИТ-подразделений компаний из промышленности, финансового сектора, логистики, образования, госсектора и других отраслей.

Как выяснили специалисты, 74% организаций считают свои базы данных «очень критичными» с точки зрения информационной безопасности.

Однако только 44% респондентов точно знают, кто и когда менял информацию в их БД. Остальные ориентируются лишь по ограниченным показателям: 31% контролируют только действия основных администраторов, 13% имеют общее представление о происходящем, а 11% вовсе никак не отслеживают доступ.


Проблемы начинаются и в моменте выявления инцидентов. Лишь 21% компаний могут обнаружить несанкционированный доступ сразу, остальные узнают о нём с задержкой от нескольких дней до месяца и дольше.

Это значительно повышает риск длительного скрытого воздействия на важные для бизнеса данные. При этом более половины — 52% — уже сталкивались с инцидентами, а 14% сообщили о нарушениях в течение последнего года.

Руководитель направления продуктового маркетинга NGR Softlab Анастасия Вишневская отмечает, что компании понимают важность защиты критичных данных, но чаще всего ограничиваются стандартными настройками безопасности.

На фоне роста сложности кибератак, активности инсайдеров и длительного присутствия злоумышленников в инфраструктуре такой подход увеличивает риски.

При этом ситуация постепенно меняется. По данным исследования, 76% организаций планируют укреплять безопасность своих баз данных, что эксперты называют позитивным трендом.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru