


Лишь 44% российских компаний знают, кто меняет данные в их базах

Лишь 44% российских компаний знают, кто меняет данные в их базах

Лишь 44% российских компаний знают, кто меняет данные в их базах

Исследование NGR Softlab показало, что большинство российских компаний продолжают хранить в базах данных критичную для бизнеса информацию, но далеко не все способны контролировать, кто именно получает к ней доступ и какие изменения вносит.

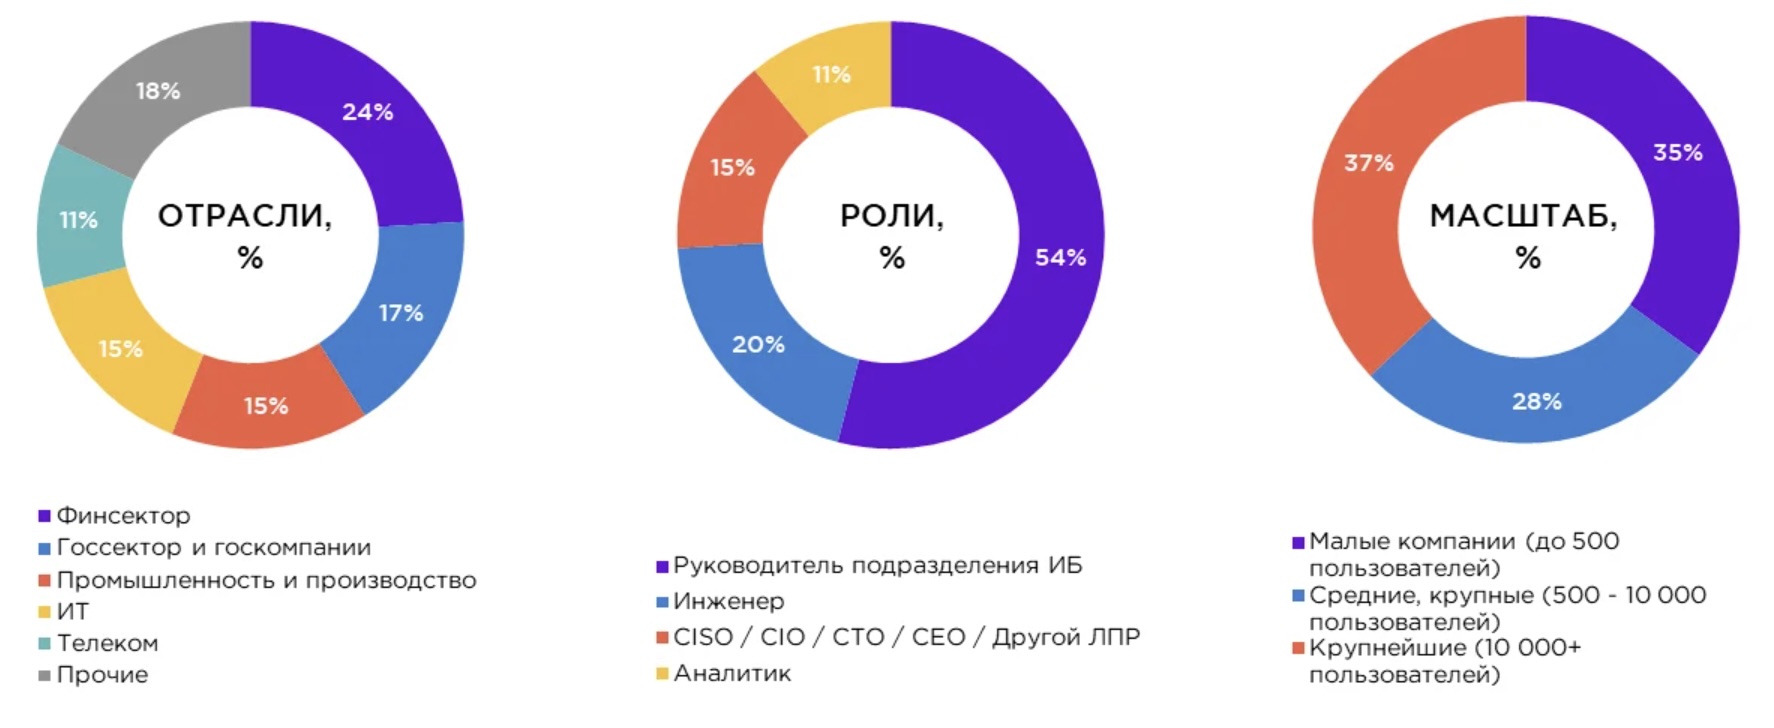
Опрос проводился с июня по сентябрь 2025 года и охватил 54 представителя ИБ и ИТ-подразделений компаний из промышленности, финансового сектора, логистики, образования, госсектора и других отраслей.

Как выяснили специалисты, 74% организаций считают свои базы данных «очень критичными» с точки зрения информационной безопасности.

Однако только 44% респондентов точно знают, кто и когда менял информацию в их БД. Остальные ориентируются лишь по ограниченным показателям: 31% контролируют только действия основных администраторов, 13% имеют общее представление о происходящем, а 11% вовсе никак не отслеживают доступ.


Проблемы начинаются и в моменте выявления инцидентов. Лишь 21% компаний могут обнаружить несанкционированный доступ сразу, остальные узнают о нём с задержкой от нескольких дней до месяца и дольше.

Это значительно повышает риск длительного скрытого воздействия на важные для бизнеса данные. При этом более половины — 52% — уже сталкивались с инцидентами, а 14% сообщили о нарушениях в течение последнего года.

Руководитель направления продуктового маркетинга NGR Softlab Анастасия Вишневская отмечает, что компании понимают важность защиты критичных данных, но чаще всего ограничиваются стандартными настройками безопасности.

На фоне роста сложности кибератак, активности инсайдеров и длительного присутствия злоумышленников в инфраструктуре такой подход увеличивает риски.

При этом ситуация постепенно меняется. По данным исследования, 76% организаций планируют укреплять безопасность своих баз данных, что эксперты называют позитивным трендом.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru