


Android-вредонос RelayNFC превращает смартфоны в удалённые ридеры карт

Android-вредонос RelayNFC превращает смартфоны в удалённые ридеры карт

Android-вредонос RelayNFC превращает смартфоны в удалённые ридеры карт

Cyble Research and Intelligence Labs (CRIL) сообщила о новой, стремительно развивающейся кампании, нацеленной на пользователей мобильных устройств. Исследователи обнаружили семейство RelayNFC — вредоносную программу, которая превращает заражённый Android-смартфон в удалённый ридер банковских карт.

По сути, злоумышленники получают возможность проводить бесконтактные транзакции так, будто карта жертвы находится у них в руках.

По данным CRIL, RelayNFC отличается лёгким весом и высокой скрытностью. Разработчики используют компиляцию Hermes, из-за которой полезная нагрузка уходит в байт-код и становится труднее для анализа. Вдобавок образцы пока показывают отсутствие детектов на VirusTotal, так что защитные решения пока не умеют выявлять угрозу.

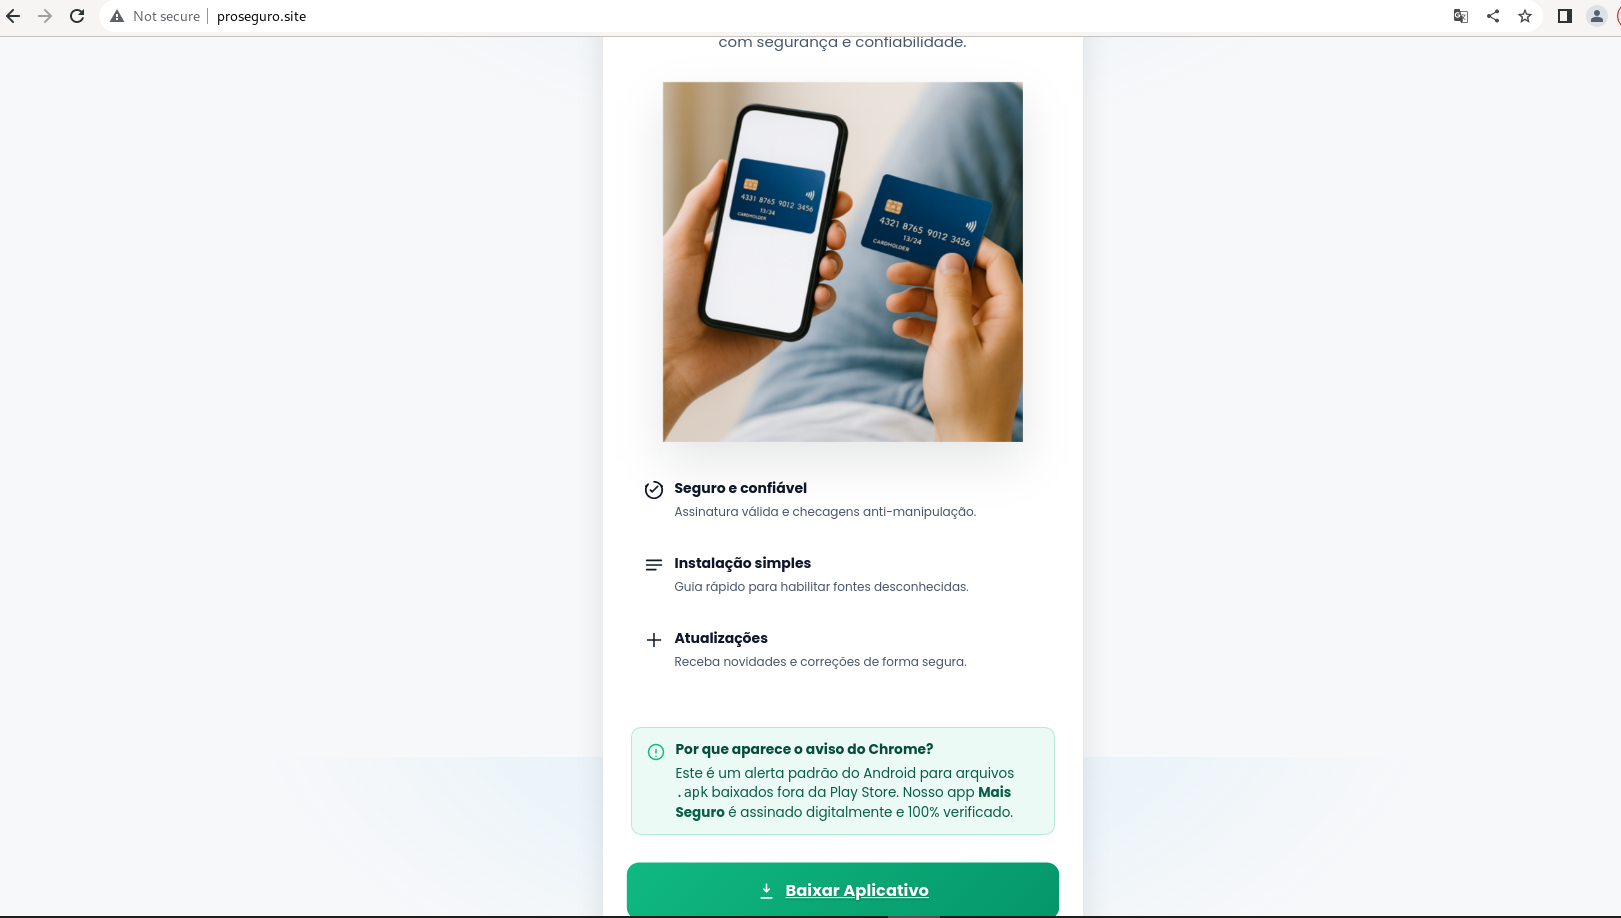
Кампания распространяется через фишинговые ресурсы, стилизованные под сервисы безопасности банков. CRIL нашла как минимум пять таких сайтов, которые распространяют один и тот же APK-файл. Схема стандартная: под видом «проверки безопасности» пользователю предлагают скачать приложение, которое якобы защитит карту.


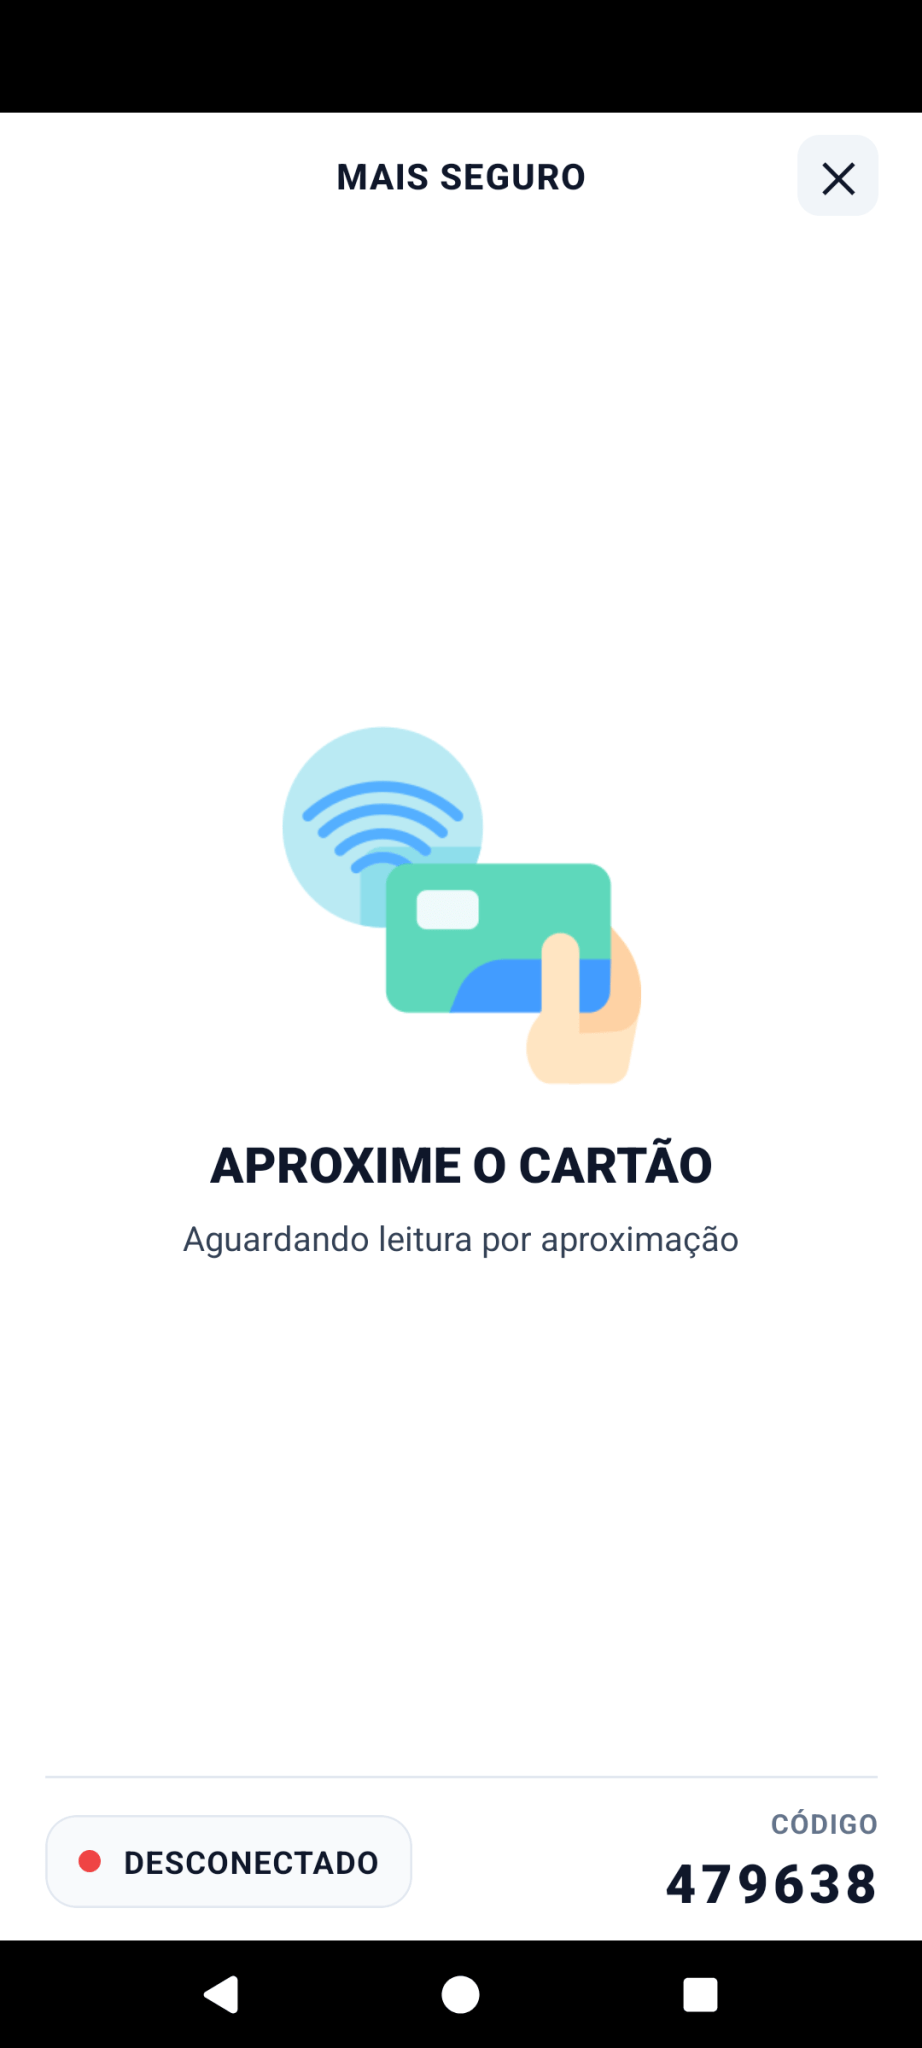
После установки RelayNFC показывает фальшивый интерфейс с инструкцией поднести банковскую карту к смартфону. На экране появляется фраза на португальском “APROXIME O CARTÃO” — «поднесите карту ближе». В этот момент вредоносный код считывает данные карты через NFC и отправляет их на сервер злоумышленников. Затем программа запрашивает ПИН-код, который также уходит на сервер.


Дальше работает механизм реального APDU-relay: смартфон жертвы поддерживает постоянное WebSocket-соединение с командным сервером. Когда злоумышленники запускают операцию на своём поддельном POS-терминале, сервер передаёт на заражённое устройство APDU-команды, а RelayNFC пересылает их NFC-чипу телефона. Ответ карты возвращается по тому же каналу. Таким образом, злоумышленники проводят полноценную платёжную операцию в режиме реального времени.

CRIL также обнаружила второй образец — cartao-seguro.apk. В нём исследователи нашли компонент RelayHostApduService, который пытается реализовать Host Card Emulation, то есть не только читать карту, но и эмулировать её. Это выглядит как эксперимент разработчиков с альтернативными схемами атак через NFC.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru