

Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Эксперты AhnLab сообщили о новой цепочке атак, в которой злоумышленники активно эксплуатируют недавно закрытую уязвимость в Windows Server Update Services (WSUS) — CVE-2025-59287. Через этот баг атакующие распространяют вредоносную программу ShadowPad, один из самых известных и продвинутых бэкдоров, связанный с китайскими госгруппами.

По данным AhnLab Security Intelligence Center, злоумышленники нацеливаются на серверы Windows, где включён WSUS. Получив доступ через уязвимость, они:

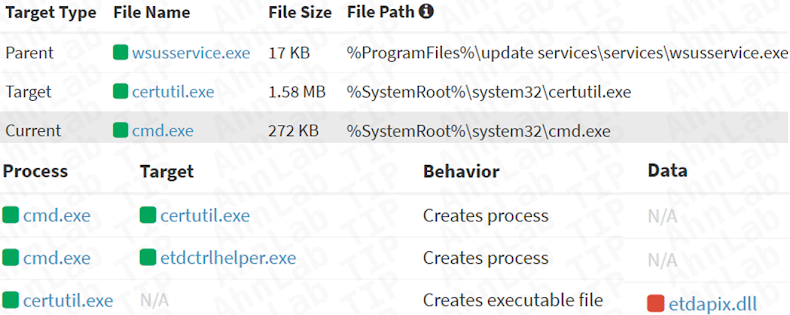
  1. Используют PowerCat — утилиту на базе PowerShell — для получения системного доступа (CMD).
  2. С помощью стандартных системных программ вроде certutil и curl скачивают и устанавливают ShadowPad.

То есть никаких «экзотических» инструментов: атака полностью строится на штатных возможностях Windows.

ShadowPad — наследник PlugX — впервые появился в 2015 году и активно используется киберпреступными группами, связанными с Китаем. SentinelOne ещё в 2021 году называла его «шедевром шпионского софта».

Это модульный бэкдор: после установки он загружает основной модуль, а затем подгружает дополнительные плагины прямо в память, не оставляя следов на диске.

Атакующие применяют технику сторонней загрузки DLL (side-loadin):

  • запускают легитимный файл ETDCtrlHelper.exe,
  • подсовывают ему поддельную DLL ETDApix.dll,
  • DLL работает как загрузчик и разворачивает ShadowPad в памяти.


Microsoft закрыла эту дыру в прошлом месяце. Это критическая ошибка десериализации, которую можно использовать для удалённого выполнения кода от имени SYSTEM. После публикации PoC-эксплойта преступники быстро адаптировали его под распространение ShadowPad.

AhnLab отмечает, что через эту уязвимость атакующие не только ставят бэкдор, но и проводят разведку, а в ряде случаев загружают легитимные инструменты администрирования — например, Velociraptor — чтобы замаскировать свою активность.

Подпишитесь на новости

Ноутбуки из Китая дорожают для россиян: в рознице ждут прибавку около 10%

Новые партии ноутбуков поступают из Китая по повышенным закупочным ценам. По оценкам поставщиков, российские покупатели ощутят это в первом квартале 2027 года: розничное подорожание может составить около 10%.

Как сообщают «Известия», в «Марвел-Дистрибуции» фиксируют увеличение закупочных цен новых партий на 5-10% относительно летних. Долго закреплять стоимость в контрактах становится сложнее.

Среди причин называются удорожание памяти, процессоров и других компонентов, логистика и валютные колебания. В «М.Видео» отмечают, что производители памяти направляют больше мощностей на серверный сегмент и ИИ-системы, ограничивая предложение для потребительской техники.

Дополнительные расходы участники рынка связывают с маркировкой и технологическим сбором, введение которого намечено на 1 декабря. Но сваливать весь рост на российское регулирование эксперты не предлагают: стоимость компонентов играет существенную роль.

Есть и менее очевидный вариант повышения цены: за прежний бюджет покупатель может получить более слабую конфигурацию. В diHouse допускают снижение характеристик бюджетных и недорогих игровых моделей.

Общего дефицита ноутбуков участники рынка не ожидают, но выбор отдельных конфигураций может сократиться. Подорожание в магазинах пока только прогнозируется.

При сравнении моделей придется внимательнее смотреть на объем ОЗУ и SSD.

RSS: Новости на портале Anti-Malware.ru