


Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

Исследователи ThreatFabric предупредили о появлении нового банковского Android-трояна под названием Sturnus. Несмотря на то что вредонос ещё находится в разработке, он уже полностью работоспособен и представляет собой заметно более продвинутую угрозу, чем большинство современных Android-троянов.

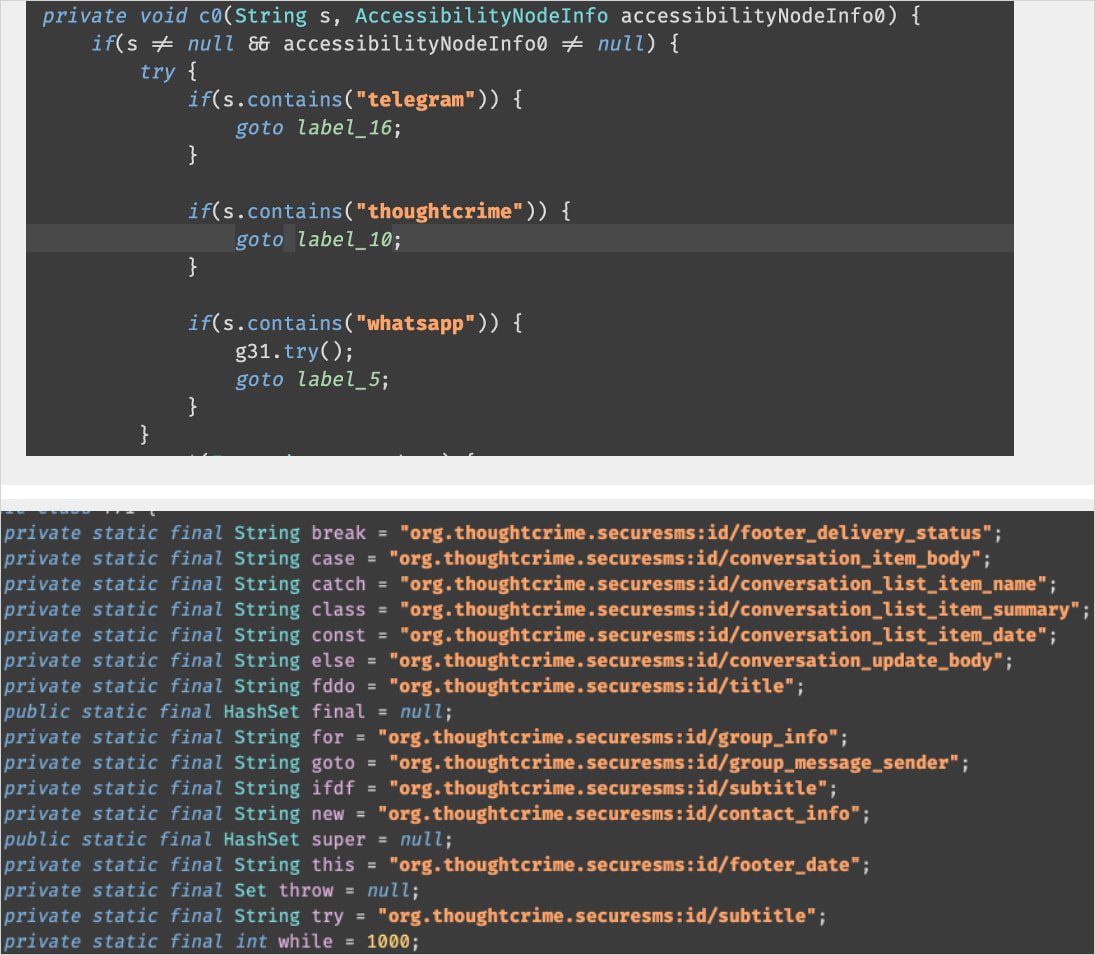
Главная опасность Sturnus в том, что он умеет перехватывать сообщения из Signal, WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) и Telegram — причём уже после расшифровки.

Троян просто считывает всё, что появляется на экране, используя специальные системные возможности (Accessibility). Таким образом он обходит сквозное шифрование и получает прямой доступ к перепискам.

Помимо шпионажа за мессенджерами, Sturnus использует HTML-оверлеи (наложенные окна) для кражи банковских данных и поддерживает полноценный удалённый контроль устройства через VNC-сессию.

По данным ThreatFabric, троян маскируется под приложения Google Chrome или Preemix Box. Способ распространения пока неизвестен.

После установки Sturnus связывается с командным сервером, проходит криптографическую регистрацию и создаёт два защищённых канала:

  • HTTPS — для передачи команд и украденных данных;
  • AES-защищённый WebSocket — для VNC, живого мониторинга и управления.

Получив права Device Administrator, троян может отслеживать изменения пароля, блокировать устройство и мешать пользователю удалить себя. Без ручного отзыва этих прав удалить Sturnus практически невозможно — даже через ADB.

Когда пользователь открывает WhatsApp, Telegram или Signal, Sturnus получает доступ к:

  • содержимому сообщений;
  • набираемому тексту;
  • именам контактов;
  • всей переписке в реальном времени.


Фактически это даёт злоумышленникам доступ к конфиденциальным чатам, даже если они защищены сквозным шифрованием.

VNC-режим позволяет злоумышленнику нажимать кнопки, вводить текст, прокручивать экран и перемещаться по интерфейсу телефона. При необходимости включается чёрная «маска», чтобы пользователь ничего не видел.

Под её прикрытием могут выполняться:

  • денежные переводы в банковских приложениях;
  • подтверждение МФА;
  • изменение настроек;
  • установка дополнительного софта;
  • любые другие действия от лица пользователя.

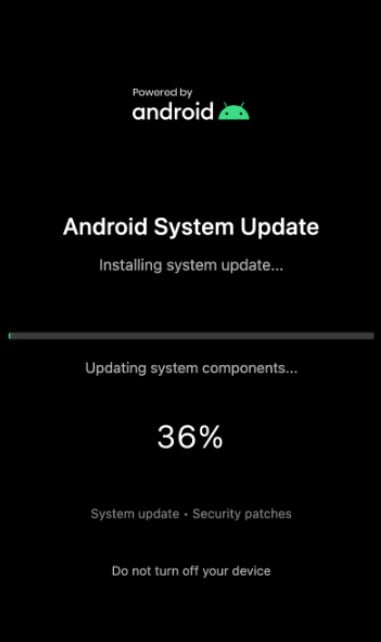
Исследователи также показали пример поддельного окна «обновления системы Android», которое Sturnus выводит, чтобы скрыть вредоносную активность.


ThreatFabric отмечает, что Sturnus пока используется ограниченно, вероятно, в тестовых кампаниях. Но его архитектура рассчитана на масштабирование, а набор функций соответствует «топовым» Android-троянам.

Подпишитесь на новости

ИИ по обе стороны атаки: открылась регистрация на SOC Forum 2026

Нейросети помогают защитникам разбирать инциденты, а злоумышленникам — готовить атаки. Как в этой гонке сохранить контроль над данными, решениями и бюджетом, обсудят на SOC Forum 2026. Регистрация уже открыта, форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Подать заявку можно на сайте SOC Forum. Мероприятие станет центральной площадкой Российской недели кибербезопасности и состоится в двенадцатый раз.

Первый день посвятят бизнесу и регулированию. В программе — экономический эффект от внедрения ИИ, ответственность за ошибки, управление рисками и развитие компетенций. Вопрос вполне практический: нейросеть уже встроили в процессы, а кто отвечает, когда она принимает сомнительное решение?

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

Второй день — технологическая практика: реальные инциденты, мониторинг, обнаружение и расследование атак, автоматизация и защитная инфраструктура. Отдельно разберут применение ИИ злоумышленниками и способы оценивать эффективность и надёжность интеллектуальной защиты. Треки 28 октября — «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC практикум».

На площадке ожидают CISO, инженеров, руководителей компаний, представителей госорганов и регуляторов. Организаторы рассчитывают собрать около 9,5 тыс. посетителей и 70 тыс. зрителей онлайн. В прошлом году форум посетили более 9 тыс. гостей.

ГК «Солар» выступает организатором Российской недели кибербезопасности и соорганизатором форума. Стратегические партнёры — Security Vision, Газинформсервис и Техническая академия Росатома. AM Live — стратегический информационный партнёр.

RSS: Новости на портале Anti-Malware.ru