


Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

Исследователи ThreatFabric предупредили о появлении нового банковского Android-трояна под названием Sturnus. Несмотря на то что вредонос ещё находится в разработке, он уже полностью работоспособен и представляет собой заметно более продвинутую угрозу, чем большинство современных Android-троянов.

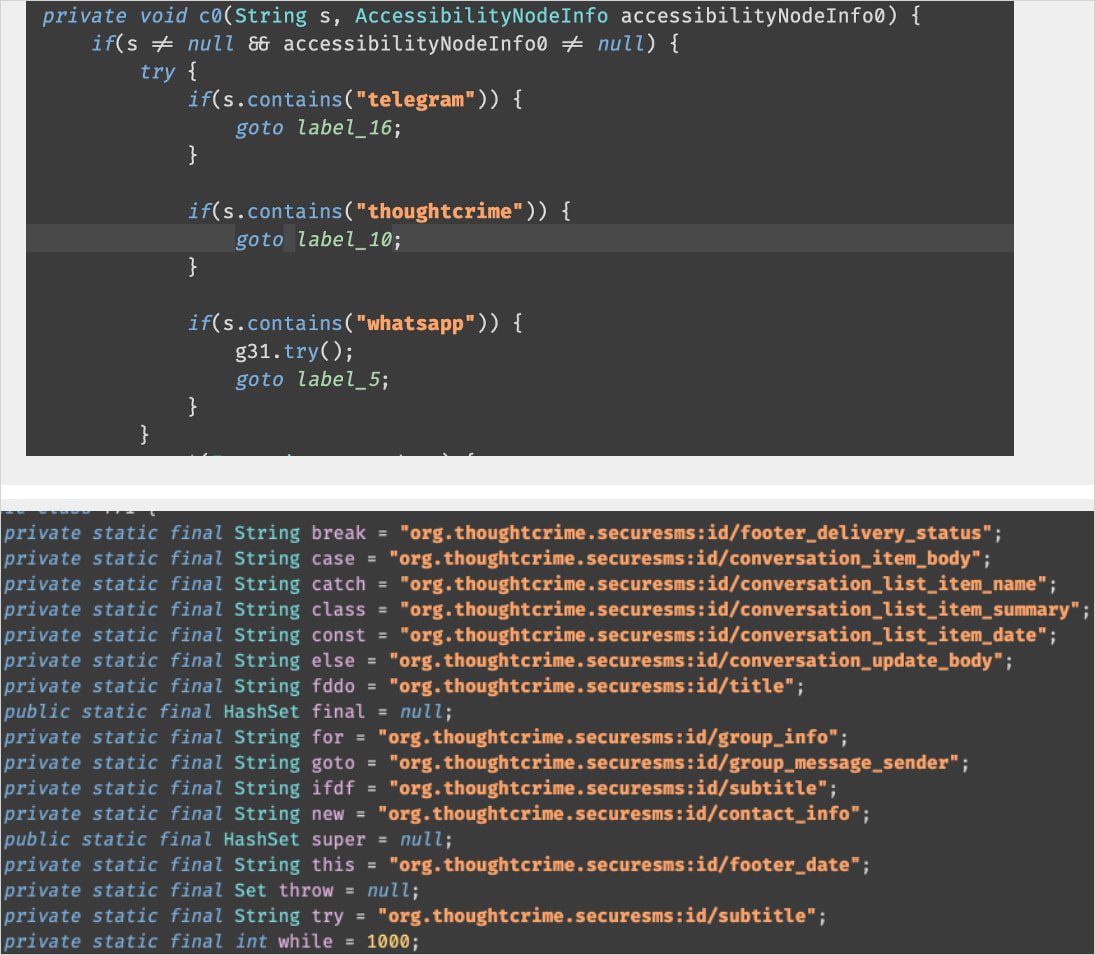
Главная опасность Sturnus в том, что он умеет перехватывать сообщения из Signal, WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) и Telegram — причём уже после расшифровки.

Троян просто считывает всё, что появляется на экране, используя специальные системные возможности (Accessibility). Таким образом он обходит сквозное шифрование и получает прямой доступ к перепискам.

Помимо шпионажа за мессенджерами, Sturnus использует HTML-оверлеи (наложенные окна) для кражи банковских данных и поддерживает полноценный удалённый контроль устройства через VNC-сессию.

По данным ThreatFabric, троян маскируется под приложения Google Chrome или Preemix Box. Способ распространения пока неизвестен.

После установки Sturnus связывается с командным сервером, проходит криптографическую регистрацию и создаёт два защищённых канала:

  • HTTPS — для передачи команд и украденных данных;
  • AES-защищённый WebSocket — для VNC, живого мониторинга и управления.

Получив права Device Administrator, троян может отслеживать изменения пароля, блокировать устройство и мешать пользователю удалить себя. Без ручного отзыва этих прав удалить Sturnus практически невозможно — даже через ADB.

Когда пользователь открывает WhatsApp, Telegram или Signal, Sturnus получает доступ к:

  • содержимому сообщений;
  • набираемому тексту;
  • именам контактов;
  • всей переписке в реальном времени.


Фактически это даёт злоумышленникам доступ к конфиденциальным чатам, даже если они защищены сквозным шифрованием.

VNC-режим позволяет злоумышленнику нажимать кнопки, вводить текст, прокручивать экран и перемещаться по интерфейсу телефона. При необходимости включается чёрная «маска», чтобы пользователь ничего не видел.

Под её прикрытием могут выполняться:

  • денежные переводы в банковских приложениях;
  • подтверждение МФА;
  • изменение настроек;
  • установка дополнительного софта;
  • любые другие действия от лица пользователя.

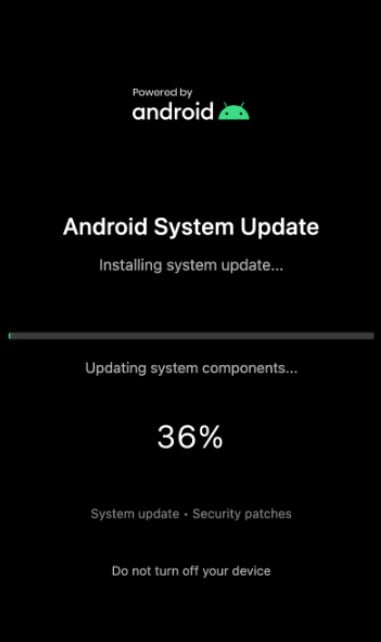
Исследователи также показали пример поддельного окна «обновления системы Android», которое Sturnus выводит, чтобы скрыть вредоносную активность.


ThreatFabric отмечает, что Sturnus пока используется ограниченно, вероятно, в тестовых кампаниях. Но его архитектура рассчитана на масштабирование, а набор функций соответствует «топовым» Android-троянам.

Подпишитесь на новости

Sentra представила ИИ-хакера, который ищет реальные пути взлома бизнеса

Список уязвимостей есть, а понимания, как через них добраться до важных систем, — нет. Sentra представила ИИ-хакера: автономное решение, которое должно непрерывно проверять защищённость компании с позиции атакующего. По описанию разработчика, команда специализированных ИИ-агентов ведёт разведку, изучает веб-приложения и API, строит гипотезы и собирает цепочки атак.

Критические находки система проверяет на фактическую эксплуатируемость в рамках разрешённого сценария тестирования.

Задача — показать, какие проблемы действительно позволяют провести атаку и требуют исправления в первую очередь.

Особый акцент сделан на логических ошибках: неправильном разграничении доступа, избыточных правах, обработке ролей и идентификаторов, небезопасных сценариях API. ИИ-хакер также ищет сочетания проблем, которые по отдельности выглядят нестрашно, а вместе открывают дорогу злоумышленнику.

Для подтверждённой цепочки система готовит техническое доказательство, описание риска, список затронутых компонентов и рекомендации. После исправлений проводит повторную проверку.

Такой цикл разработчик связывает с CTEM — непрерывным управлением подверженностью киберугрозам. Среди дополнительных сценариев — приоритизация уязвимостей, проверки приложений до релиза и purple teaming для оценки защитных механизмов и тренировки команд.

Решение можно использовать из облака Sentra или развернуть локально. По данным компании, продукт включён в реестр российского ПО, а его архитектура позволяет менять языковые модели с учётом требований заказчика.

Sentra сообщает о завершении функционального тестирования с несколькими интеграторами и проведении пилотов в российских компаниях.

RSS: Новости на портале Anti-Malware.ru