


Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

Исследователи ThreatFabric предупредили о появлении нового банковского Android-трояна под названием Sturnus. Несмотря на то что вредонос ещё находится в разработке, он уже полностью работоспособен и представляет собой заметно более продвинутую угрозу, чем большинство современных Android-троянов.

Главная опасность Sturnus в том, что он умеет перехватывать сообщения из Signal, WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) и Telegram — причём уже после расшифровки.

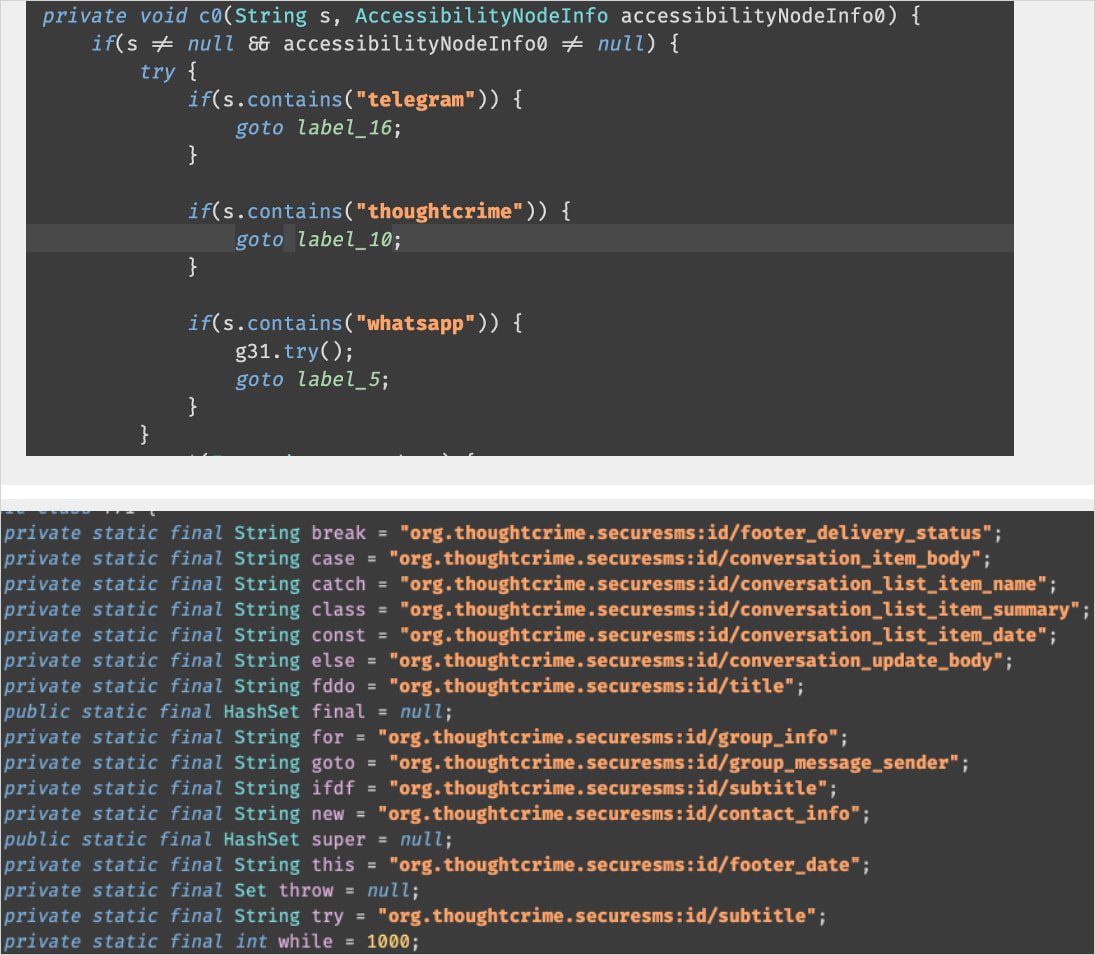
Троян просто считывает всё, что появляется на экране, используя специальные системные возможности (Accessibility). Таким образом он обходит сквозное шифрование и получает прямой доступ к перепискам.

Помимо шпионажа за мессенджерами, Sturnus использует HTML-оверлеи (наложенные окна) для кражи банковских данных и поддерживает полноценный удалённый контроль устройства через VNC-сессию.

По данным ThreatFabric, троян маскируется под приложения Google Chrome или Preemix Box. Способ распространения пока неизвестен.

После установки Sturnus связывается с командным сервером, проходит криптографическую регистрацию и создаёт два защищённых канала:

  • HTTPS — для передачи команд и украденных данных;
  • AES-защищённый WebSocket — для VNC, живого мониторинга и управления.

Получив права Device Administrator, троян может отслеживать изменения пароля, блокировать устройство и мешать пользователю удалить себя. Без ручного отзыва этих прав удалить Sturnus практически невозможно — даже через ADB.

Когда пользователь открывает WhatsApp, Telegram или Signal, Sturnus получает доступ к:

  • содержимому сообщений;
  • набираемому тексту;
  • именам контактов;
  • всей переписке в реальном времени.


Фактически это даёт злоумышленникам доступ к конфиденциальным чатам, даже если они защищены сквозным шифрованием.

VNC-режим позволяет злоумышленнику нажимать кнопки, вводить текст, прокручивать экран и перемещаться по интерфейсу телефона. При необходимости включается чёрная «маска», чтобы пользователь ничего не видел.

Под её прикрытием могут выполняться:

  • денежные переводы в банковских приложениях;
  • подтверждение МФА;
  • изменение настроек;
  • установка дополнительного софта;
  • любые другие действия от лица пользователя.

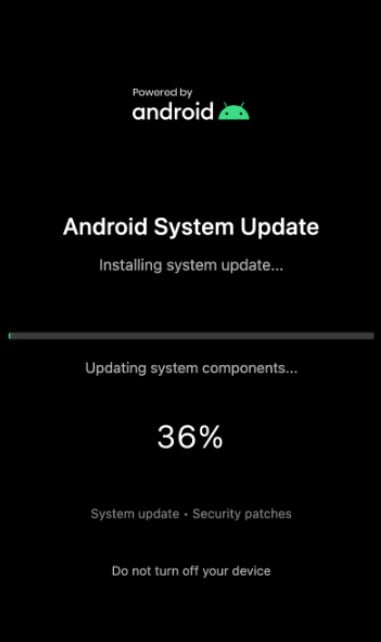
Исследователи также показали пример поддельного окна «обновления системы Android», которое Sturnus выводит, чтобы скрыть вредоносную активность.


ThreatFabric отмечает, что Sturnus пока используется ограниченно, вероятно, в тестовых кампаниях. Но его архитектура рассчитана на масштабирование, а набор функций соответствует «топовым» Android-троянам.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru