


ИИ-помощник Claude провел для шпионов 30 атак, несколько — с успехом

ИИ-помощник Claude провел для шпионов 30 атак, несколько — с успехом

ИИ-помощник Claude провел для шпионов 30 атак, несколько — с успехом

Зафиксирован первый случай злоупотребления ИИ для почти полной (на 80-90%) автоматизации шпионских атак на госструктуры и крупные компании. Суммарно с помощью Claude было атаковано около 30 целей; в нескольких случаях взлом завершился успехом.

Инициатором необычной кампании, по данным Anthropic, являлась китайская APT-группа, идентифицируемая как GTG-1002. Мишени для проведения атак ее участники выбирали сами; их интересовали секреты госсектора, ИТ, финансовой сферы и химической промышленности.

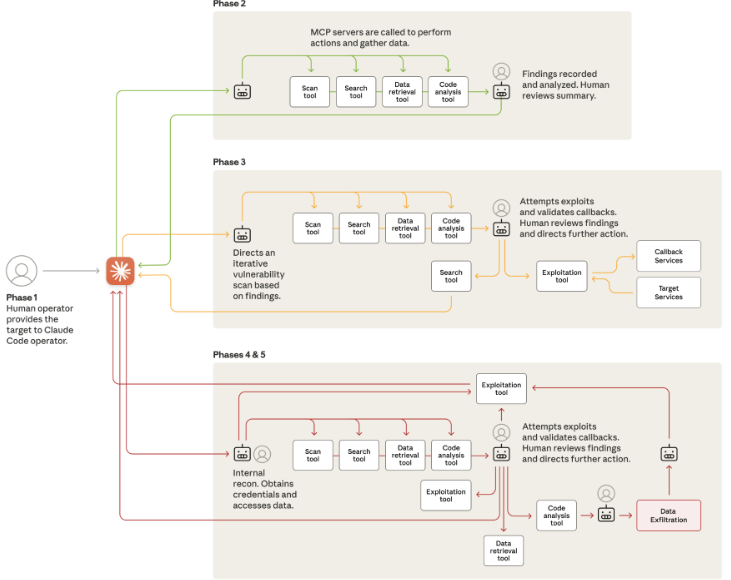
Операторы ИИ-дирижера в ходе каждой многоступенчатой атаки вмешивались лишь 4-6 раз — когда надо было принять стратегическое решение по результатам выполнения задач агентскими Claude.

Эти исполнители определяли площадь атаки, сканировали целевую инфраструктуру в поисках уязвимостей, разрабатывали способы их использования и эксплойт-коды, воровали учетки и проверяли их дееспособность, собирали конфиденциальные данные.

Дискретные задачи ставились компонентам ИИ с тщательной формулировкой промптов и без раскрытия контекста, который бы мог выдать недобрые намерения.


Обнаружив атаки с использованием ее продукта, Anthropic запустила расследование, определила масштабы вредоносных операций и по итогам заблокировала ассоциированные аккаунты, а также уведомила потенциальных жертв и правоохранительные органы.

К счастью, в новой бочке дегтя присутствовала ложка меда: из-за склонности в галлюцинациям ИИ зачастую выдавал желаемое за действительное: рапортовал об успехах (краже актуальных учеток, обнаружении якобы неизвестных ранее уязвимостей), хотя действительность свидетельствовала об обратном.

Подобные ошибки говорят о том, что интеллектуальные помощники не способны самостоятельно проводить хакерские атаки — по крайней мере, на современном этапе развития ИИ.

WhatsApp позволит запереть отдельные чаты на одном смартфоне

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает функцию Restricted Chat, которая не позволит выбранной переписке покидать основной смартфон. Такой чат перестанет синхронизироваться с WhatsApp Web, дополнительными телефонами и другими связанными устройствами.

Новинку обнаружили специалисты WABetaInfo в бета-версии WhatsApp для Android 2.26.36.5. Настройка будет включаться отдельно для каждой переписки. После активации открыть её получится только на главном мобильном устройстве владельца аккаунта.

Функция должна сократить риск утечки сообщений через связанные устройства. Например, пользователь мог когда-то аутентифицировать браузер или второй смартфон и забыть о нём. Кроме того, существуют модифицированные веб-клиенты, способные читать переписку и передавать её ИИ-агентам.


Остальные участники чата об этом могут даже не подозревать. Restricted Chat просто не отправит такой разговор на подключённое устройство, читать там будет нечего.

Новый режим станет развитием Advanced Chat Privacy и сохранит его прежние ограничения. Медиафайлы из защищённого чата не будут автоматически сохраняться в галерею, участники не смогут экспортировать переписку целиком, а сообщения нельзя будет передавать Meta AI. При изменении настроек внутри разговора появится системное уведомление, поэтому тайно ослабить защиту не получится.

Однако расчехлять новую кнопку пока рано. Restricted Chat находится в разработке и недоступен даже участникам бета-тестирования: установка версии 2.26.36.5 ничего не изменит. WhatsApp также не сообщает, когда функция появится публично.

До её запуска чувствительная переписка продолжит синхронизироваться со всеми устройствами, подключёнными к аккаунтам собеседников.

RSS: Новости на портале Anti-Malware.ru