


В Таиланде задержан россиянин, которого назвали хакером мирового уровня

В Таиланде задержан россиянин, которого назвали хакером мирового уровня

В Таиланде задержан россиянин, которого назвали хакером мирового уровня

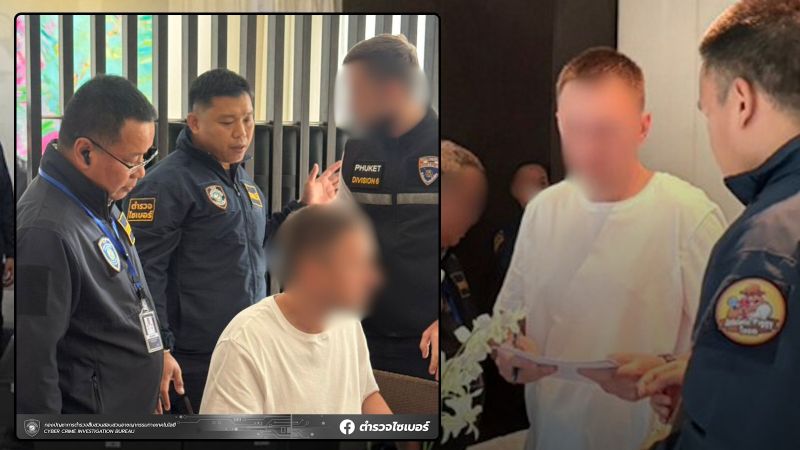
Бюро расследования киберпреступлений (БРК) Таиланда задержало 35-летнего россиянина на Пхукете. В ведомстве его назвали «хакером мирового уровня», причастным к атакам на государственные учреждения Европы и США. Арест был произведён по запросу американских властей, сообщил глава БРК Сурапон Прембут.

По его словам, в ближайшее время будет запущена процедура экстрадиции.

Подозреваемый, чьё имя не раскрывается, прибыл в Таиланд 30 октября. О задержании стало известно 12 ноября, хотя, по данным англоязычного издания Khaosod English, его арестовали примерно на неделю раньше.

Как пишет русскоязычная газета «Новости Пхукета» со ссылкой на материалы следствия, ордер на арест был выдан прокуратурой королевства по запросу ФБР. Сотрудники ФБР лично наблюдали за действиями тайских киберполицейских.

«Тайская киберполиция указала, что агенты ФБР следили за ходом дела, а сама операция направлена на укрепление сотрудничества между Таиландом и США в борьбе с преступностью. Формальная процедура экстрадиции неназванного гражданина России в США должна быть начата в ближайшее время», — отмечает издание.

Согласно информации Khaosod English, анализ изъятых у задержанного устройств показал его причастность к кражам криптовалюты на сумму около 100 тыс. USDT (432 тыс. долларов США), включая средства граждан Таиланда.

Других подробностей, включая имя подозреваемого, власти Таиланда пока не раскрывают.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru