


Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Распространители macOS-зловредов активно осваивают обход системной защиты с помощью AppleScript. За последние месяцы число вредоносных .scpt, выдаваемых за деловые документы либо апдейты Zoom и Microsoft Teams, заметно умножилось.

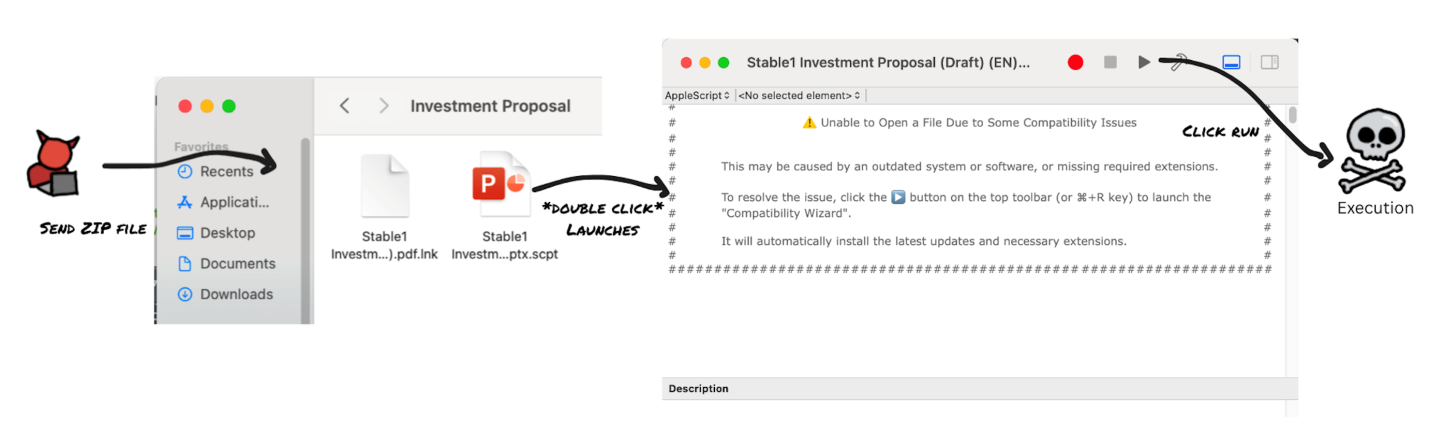
По умолчанию файлы в таком формате открываются в Script Editor двойным щелчком. Злоумышленники скрывают встроенные команды за большим количеством пустых строк и используют социальную инженерию, чтобы вынудить жертву нажать Run или Command+R для запуска скрипта — даже из карантина Gatekeeper.

Вредоносные .scpt раздаются с сайтов в заархивированном виде — как ZIP либо DMG. При их извлечении пользователю для пущей убедительности отображается поддельный документ (предложение сотрудничества, выгодного вложения и т. п.) или кастомная иконка приложения.


Когда Apple закрыла возможность запуска неподписанного софта в macOS с согласия юзера (клик правой кнопкой мыши > «открыть»), авторам атак пришлось искать альтернативные пути обхода Gatekeeper.

Применять с этой целью AppleScript первыми начали APT-группы, в частности, BlueNoroff. Новая тактика оказалась эффективной, и ее вязли на вооружение распространители коммерческих зловредов.

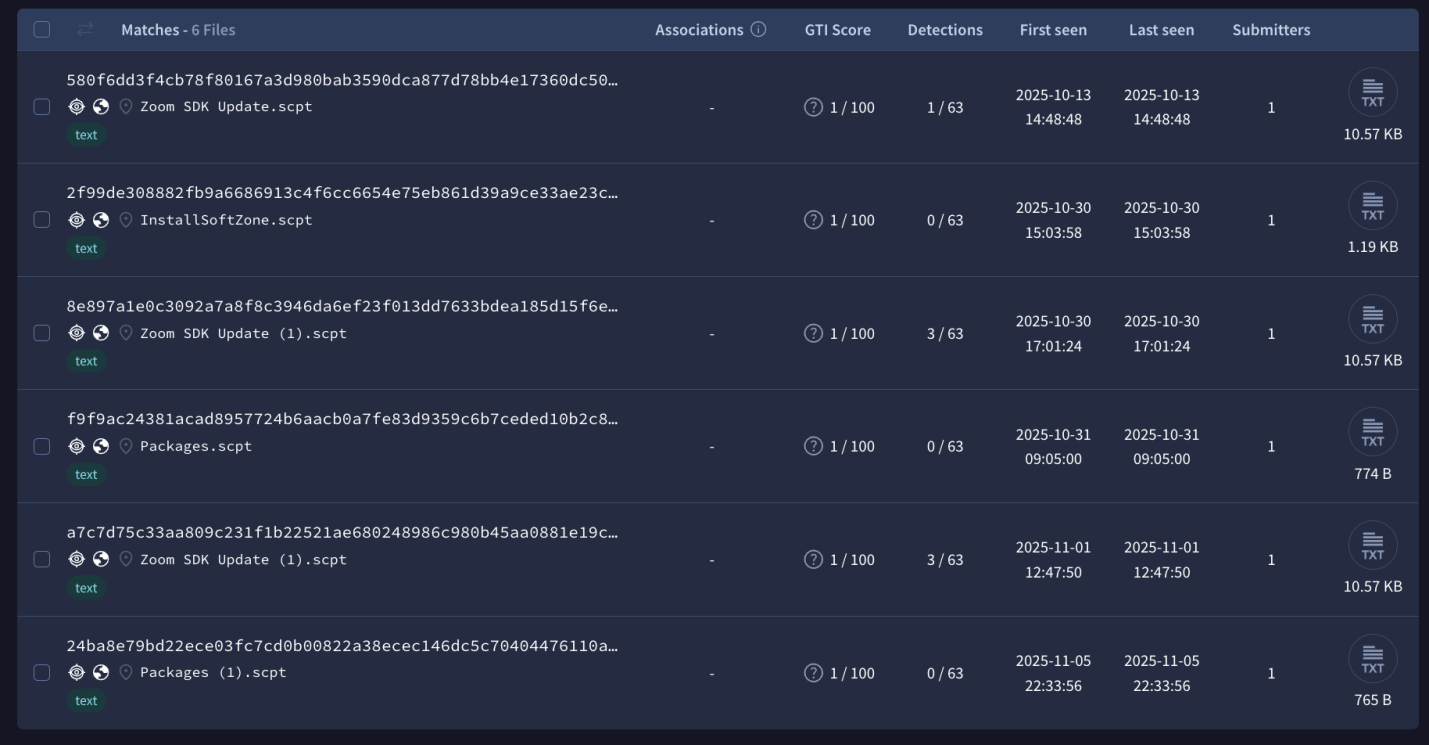
Так, в настоящее время этот вектор используют стилеры — Odyssey и MacSync. Фейки Zoom, Teams и других популярных программ пока плохо детектятся на VirusTotal.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru