


Лишь 29% компаний делают бэкапы ERP, а 52% не знают об аудите БД

Лишь 29% компаний делают бэкапы ERP, а 52% не знают об аудите БД

Лишь 29% компаний делают бэкапы ERP, а 52% не знают об аудите БД

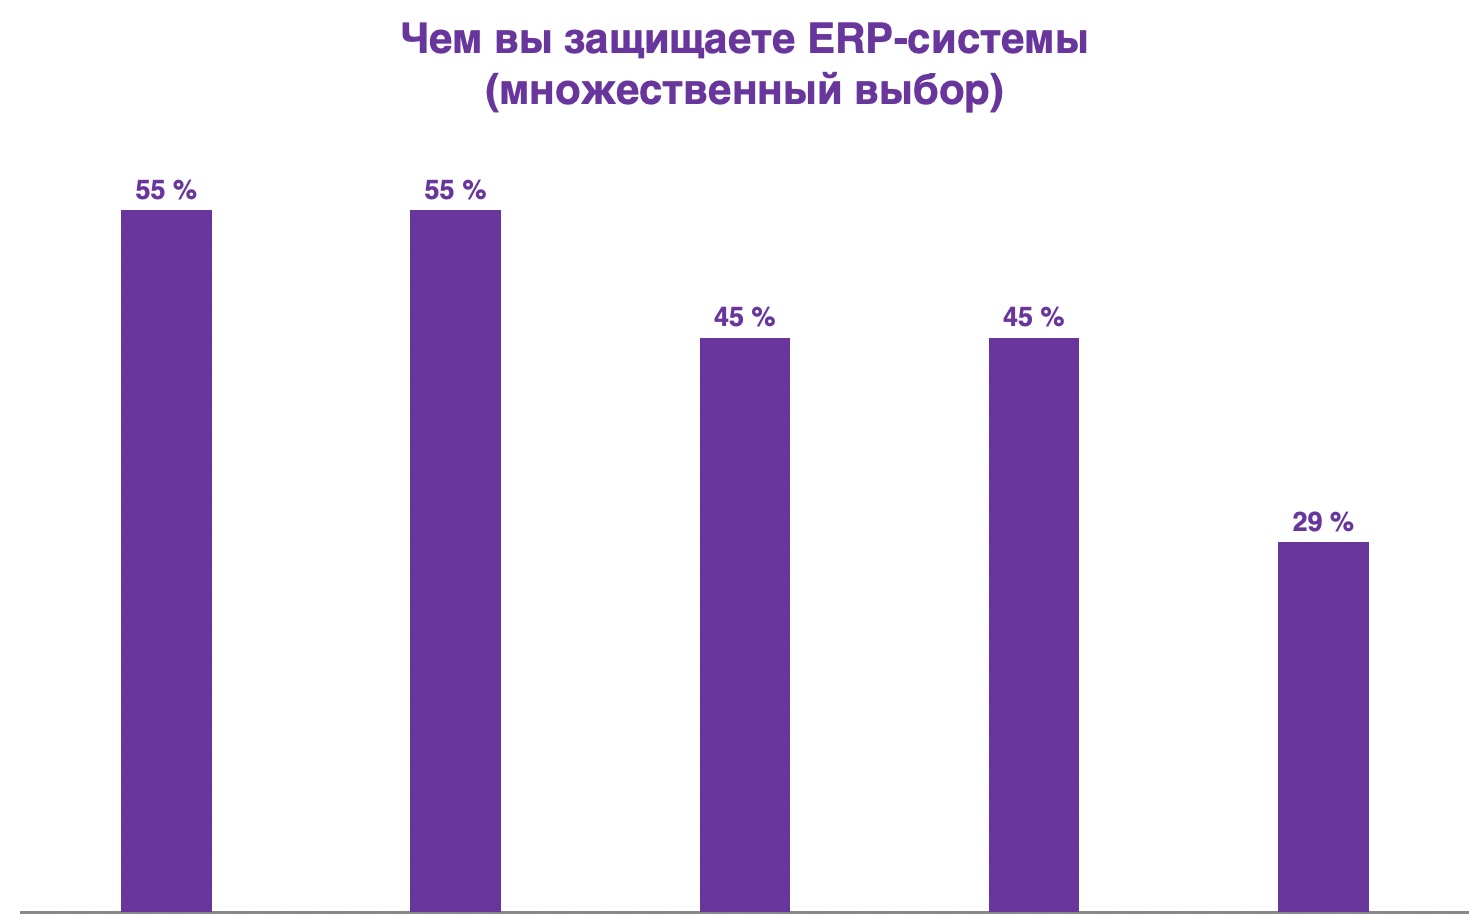
Российский бизнес продолжает укреплять безопасность ERP-систем, но, как показывает свежий опрос, многие делают это фрагментарно. Базовые меры уже стали нормой, а вот более зрелые процессы пока внедрены далеко не везде. Судя по данным исследования, компании в равной степени опираются на сетевую защиту и контроль доступа.

55% используют межсетевые экраны, сегментацию сети и VPN, и столько же настроили многофакторную аутентификацию и ролевую модель.

Однако только 45% ведут централизованный журнал доступа и передают подозрительные события в SIEM. Фактически почти половина организаций не отслеживает внутреннюю активность в ERP на уровне, необходимом для расследования инцидентов. Столько же (45%) применяют средства защиты баз данных для мониторинга доступа и внутренних рисков.

С резервным копированием ситуация хуже: лишь 29% регулярно делают бэкапы и имеют планы восстановления как на уровне БД, так и приложений. Это ставит под угрозу данные об операциях — при сбоях или атаках их потеря для многих компаний может стать реальностью.


Маскирование данных внедрено точечно.

  • 30% используют динамическое маскирование на уровне базы данных.
  • 26% включили его в систему управления доступом.
  • Только 7% применяют маскирование в BI и аналитике.
  • 37% ограничиваются статическим подходом при выгрузках, что снижает гибкость и делает контроль сложнее.

Отдельный тревожный сигнал — аудит настроек баз данных. Более половины компаний (52%) даже не знают, проводится ли он вообще. Регулярно проверяют конфигурации лишь четверть:

  • 24% — каждый месяц,
  • 12% — ежеквартально,
  • 6% — раз в полгода,
  • Еще 6% вспоминают об аудите только после инцидента.

По словам Дмитрия Ларина, руководителя продуктового направления по защите БД группы компаний «Гарда», бизнес осознаёт важность защиты ERP, но зрелых процессов всё ещё не хватает. Компании внедряют отдельные решения — SIEM, маскирование, защиту баз данных, — однако аудит и восстановление данных часто остаются за рамками приоритетов.

Ларин отмечает, что разрыв между декларируемой безопасностью и реальной готовностью к инцидентам по-прежнему велик. Чтобы закрыть эти пробелы, организациям нужно переходить от набора отдельных мер к системному мониторингу, автоматизации контроля и прозрачным процедурам управления доступом и данными.

Sony: разумные покупатели не могли принять цифровую игру за собственность

Sony попросила американский суд отклонить коллективный иск покупателей PlayStation Store и заявила: разумный пользователь не мог считать, что приобретает цифровую игру в собственность. Иск подали четверо жителей Калифорнии.

Они утверждают, что магазин использует формулировки «купить сейчас» и «подтвердить покупку», хотя на деле предоставляет ограниченную отзывную лицензию.

Сообщение об этом размещено мелким и ничем не выделенным шрифтом.

Истцы ссылаются на закон AB 2426, действующий с января 2025 года. Он запрещает рекламировать цифровые товары словами «купить» и «покупка» без заметного предупреждения о том, что пользователь получает лицензию, а не право собственности.

Первым делом Sony потребовала отправить спор в индивидуальный арбитраж. Пользовательское соглашение PlayStation запрещает коллективные иски, если клиент письменно не отказался от этого условия в течение 30 дней. Никто из четырёх истцов этого не сделал.

На случай, если арбитражный щит не сработает, корпорация подготовила запасной довод под заголовком «Разумные потребители не были бы введены в заблуждение».

Sony заявила, что в цифровую эпоху невозможно всерьёз полагать, будто покупатель становится владельцем игры. В качестве доказательства компания указала, что разные люди могут приобрести Resident Evil Requiem и каждому участнику мультиплеера нужна собственная копия.

Интернет быстро нашёл в этой логике дополнительный контент. Участники Consumer Rights Wiki собрали десятки примеров, где сама Sony говорит об играх, которыми пользователь владеет. Такие формулировки встречаются в инструкциях по обновлению версий, описании Share Play и даже отметках «подтверждённый владелец» у отзывов.

Слушание по ходатайству Sony назначено на 1 октября.

RSS: Новости на портале Anti-Malware.ru