


Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

На подпольных киберпреступных форумах появился новый Android-троян под названием KomeX RAT. Его автор, известный под псевдонимом Gendirector, активно продвигает вредонос на теневых площадках, предлагая его по подписке с разными тарифами.

По данным исследователей, KomeX RAT основан на коде ранее известного трояна BTMOB и отличается широкими возможностями для слежки и удалённого управления устройством.

Модель распространения напоминает коммерческие SaaS-продукты:

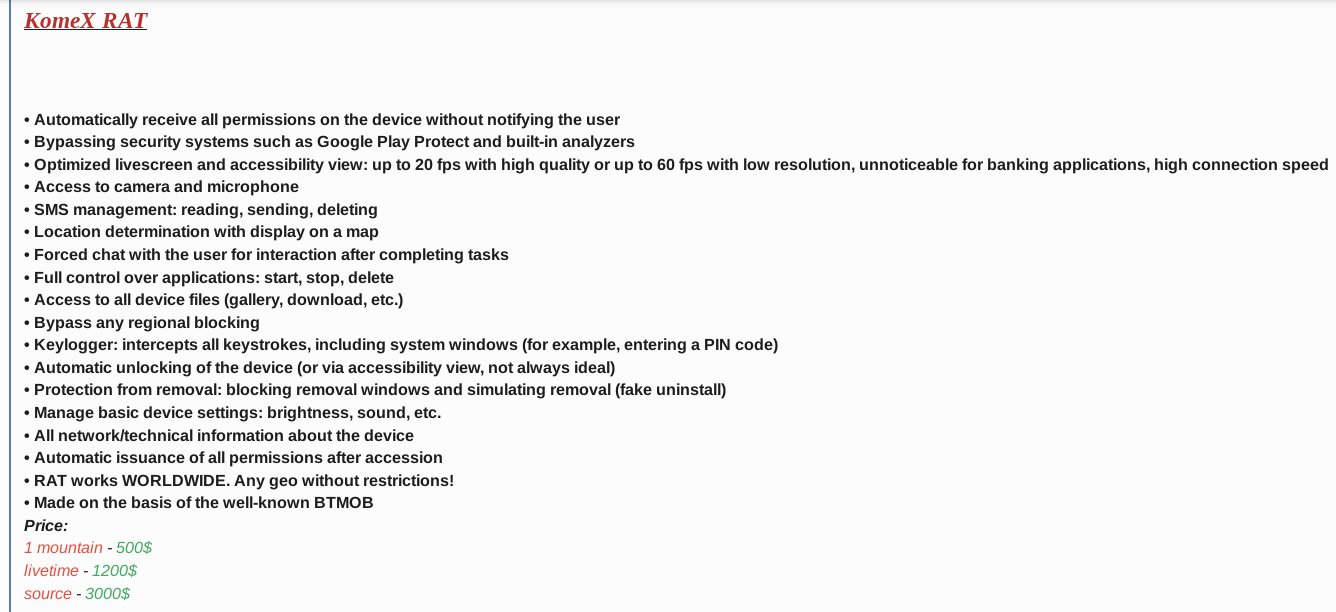
  • ежемесячная подписка — $500,
  • пожизненная лицензия — $1200,
  • полный исходный код — $3000.

Такая схема, по мнению экспертов, делает профессиональные инструменты взлома доступными даже для мелких группировок с ограниченным бюджетом.

Что умеет KomeX RAT

Разработчик обещает впечатляющий набор функций. Троян может автоматически получать все разрешения Android, не уведомляя пользователя, а также обходить защиту Google Play Protect, что значительно повышает риск заражения.

Особенно опасны функции онлайн-трансляции экрана до 60 кадров в секунду, записи звука и видео с камеры и микрофона — фактически речь идёт о полном контроле над устройством и шпионских возможностях уровня госпрограмм.

Кроме того, вредонос способен:

  • читать, отправлять и удалять СМС-сообщения (в том числе для обхода двухфакторной аутентификации);
  • определять геолокацию устройства и отображать её на карте;
  • вести переписку с жертвой напрямую для обмана или вымогательства;
  • управлять установленными приложениями, включая их запуск, остановку и удаление;
  • получать полный доступ к файловой системе и фиксировать нажатия клавиш;
  • защищаться от удаления, показывая поддельное окно «деинсталляции».

Появление KomeX RAT показывает, как быстро развивается рынок вредоносов по подписке. Используя готовую платформу и коммерческие подходы, такие авторы превращают распространение зловредов в прибыльный бизнес.

Эксперты предупреждают, что доступность подобных инструментов может привести к росту числа атак на пользователей Android. Пока заявленные возможности трояна не подтверждены независимыми исследователями, но специалисты советуют быть особенно осторожными при установке приложений и использовать актуальные средства защиты.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru