


Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

На подпольных киберпреступных форумах появился новый Android-троян под названием KomeX RAT. Его автор, известный под псевдонимом Gendirector, активно продвигает вредонос на теневых площадках, предлагая его по подписке с разными тарифами.

По данным исследователей, KomeX RAT основан на коде ранее известного трояна BTMOB и отличается широкими возможностями для слежки и удалённого управления устройством.

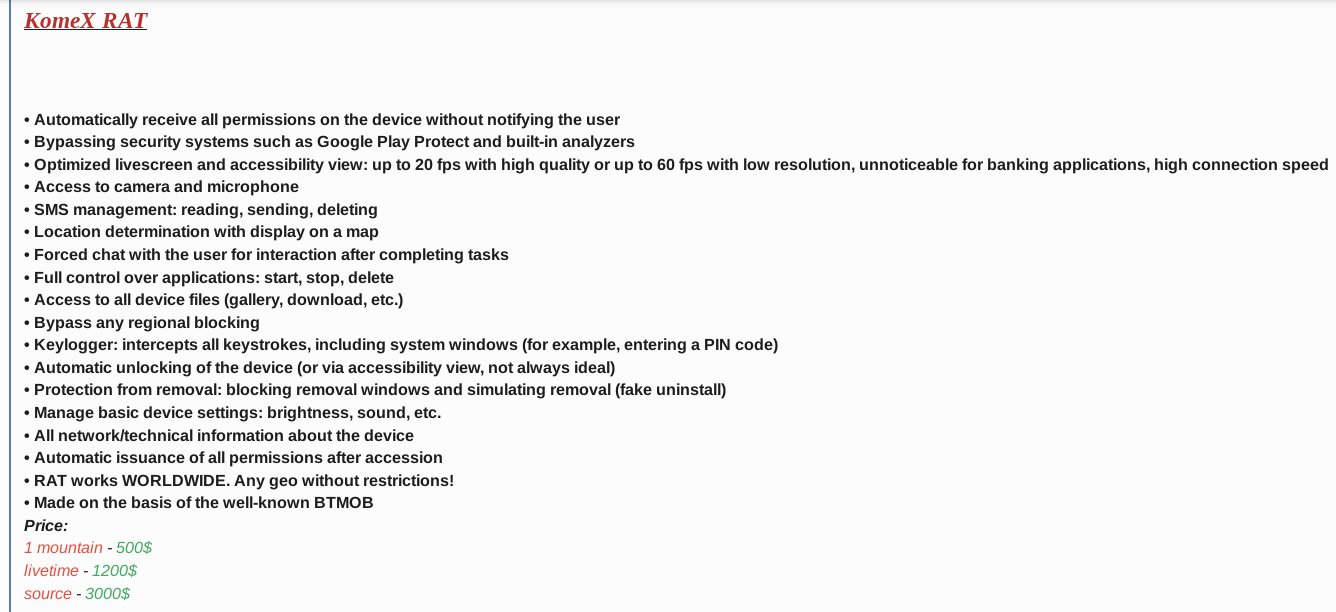
Модель распространения напоминает коммерческие SaaS-продукты:

  • ежемесячная подписка — $500,
  • пожизненная лицензия — $1200,
  • полный исходный код — $3000.

Такая схема, по мнению экспертов, делает профессиональные инструменты взлома доступными даже для мелких группировок с ограниченным бюджетом.

Что умеет KomeX RAT

Разработчик обещает впечатляющий набор функций. Троян может автоматически получать все разрешения Android, не уведомляя пользователя, а также обходить защиту Google Play Protect, что значительно повышает риск заражения.

Особенно опасны функции онлайн-трансляции экрана до 60 кадров в секунду, записи звука и видео с камеры и микрофона — фактически речь идёт о полном контроле над устройством и шпионских возможностях уровня госпрограмм.

Кроме того, вредонос способен:

  • читать, отправлять и удалять СМС-сообщения (в том числе для обхода двухфакторной аутентификации);
  • определять геолокацию устройства и отображать её на карте;
  • вести переписку с жертвой напрямую для обмана или вымогательства;
  • управлять установленными приложениями, включая их запуск, остановку и удаление;
  • получать полный доступ к файловой системе и фиксировать нажатия клавиш;
  • защищаться от удаления, показывая поддельное окно «деинсталляции».

Появление KomeX RAT показывает, как быстро развивается рынок вредоносов по подписке. Используя готовую платформу и коммерческие подходы, такие авторы превращают распространение зловредов в прибыльный бизнес.

Эксперты предупреждают, что доступность подобных инструментов может привести к росту числа атак на пользователей Android. Пока заявленные возможности трояна не подтверждены независимыми исследователями, но специалисты советуют быть особенно осторожными при установке приложений и использовать актуальные средства защиты.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru