


Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Шифровальщик LockBit все еще жив и обрел загрузчик, позволяющий обойти EDR

Проведенный в Flashpoint анализ LockBit 5.0 подтвердил, что новая версия зловреда построена на базе v4.0. Шифровальщик также стал еще более скрытным из-за использования кастомного загрузчика и обрел деструктивные функции.

С выпуском LockBit 5.0 его развертывание стало осуществляться в два этапа: вначале загружается самостоятельный лоадер, обеспечивающий обход EDR, а затем — основной пейлоад, не утративший прежних функций.

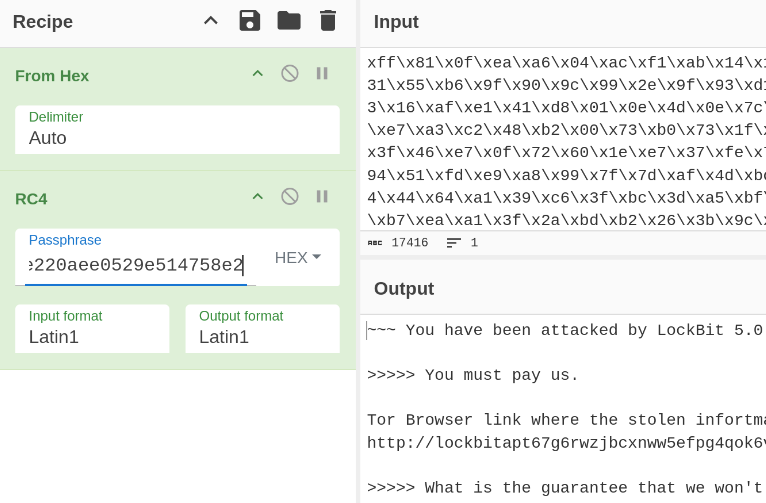
Шифровальщик по-прежнему откатывает исполнение на машинах жителей стран СНГ, но стал обходить стороной также Филиппины. Записка с требованием выкупа (ReadMeForDecrypt.txt) содержит привычный текст, сохранилась даже опечатка в англоязычном слове «информация» — «inforTmation».


Для обхода EDR новый загрузчик LockBit использует технику process hollowing (для внедрения вредоноса в экземпляр defrag.exe), отвязку библиотек (повторно загружает с диска чистые NTDLL и Kernel32, перезаписывая в памяти хуки защитных решений), патчинг трассировки событий Windows, а также скрывает расширения файлов.

Изолированный от основного пейлоада зловред умеет распознавать вызовы API по хешам, перенаправлять поток исполнения на разрешенные вызовы API, динамически рассчитывать адреса перехода для обфускации потока управления.

Обновленный LockBit научился обрабатывать данные на локальных и сетевых дисках, в папках по выбору оператора, а также работать в многопоточном режиме с использованием XChaCha20.

Опциональные деструктивные функции позволяют зловреду шифровать файлы незаметно для жертвы — не меняя расширений и без вывода записки с требованием выкупа.

Результаты анализа показали, что грозный шифровальщик все еще актуален как угроза и даже продолжает развиваться — невзирая на попытки ликвидации инфраструктуры LockBit, взлом сайта RaaS (Ransomware-as-a-Service, вымогательский софт как услуга) и слив переписки в рамках LockBit-партнерки.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru