


Fantasy Hub: в Telegram продают Android-троян по подписке для россиян

Fantasy Hub: в Telegram продают Android-троян по подписке для россиян

Fantasy Hub: в Telegram продают Android-троян по подписке для россиян

Исследователи из Zimperium zLabs сообщили о появлении нового продвинутого Android-трояна Fantasy Hub, который активно распространяется через каналы в Telegram по схеме Malware-as-a-Service — «вредонос по подписке». Этот инструмент открывает злоумышленникам доступ к смартфонам обычных пользователей и сотрудников банков.

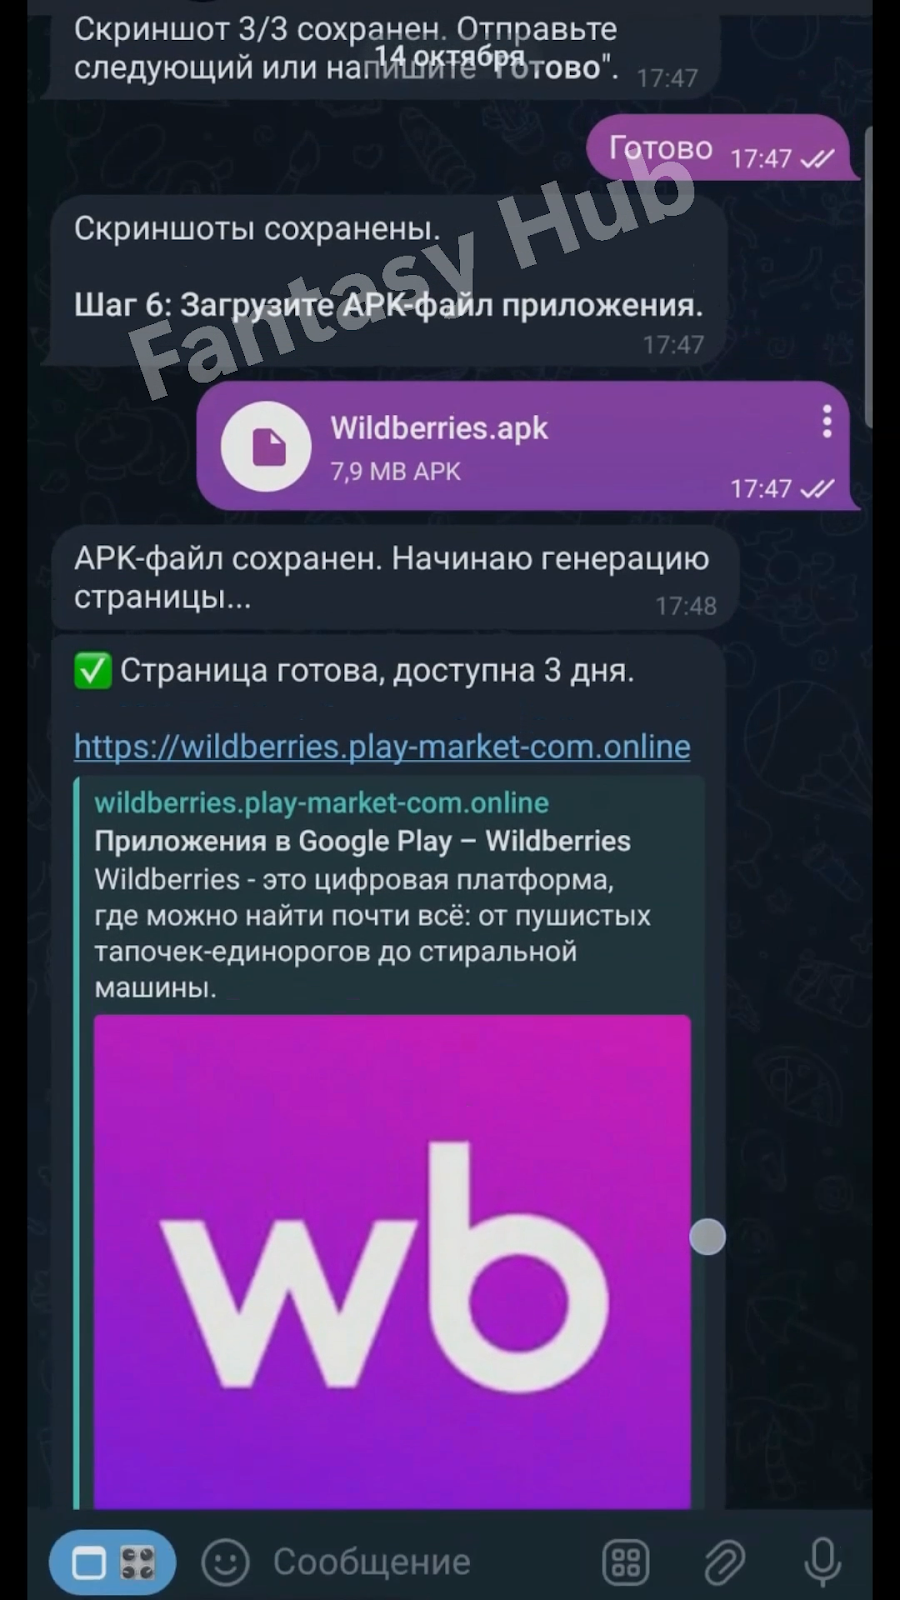
Fantasy Hub — не просто очередной троян, а целая платформа. Разработчики предлагают покупателям выбрать иконку, название и интерфейс поддельного приложения, а телеграм-бот автоматически собирает APK с уже встроенным вредоносом.

Подписчики могут оплачивать разные тарифы: чем выше уровень — тем больше функций, включая доступ к панели управления, сбор данных и дистанционное управление устройствами.


Сервис снабжён документацией, видеоинструкциями и даже «службой поддержки». Вдобавок злоумышленникам объясняют, как подделывать страницы Google Play, обходить защиту Android и публиковать фальшивые отзывы, чтобы придать приложению видимость легальности.

Этот троян способен:

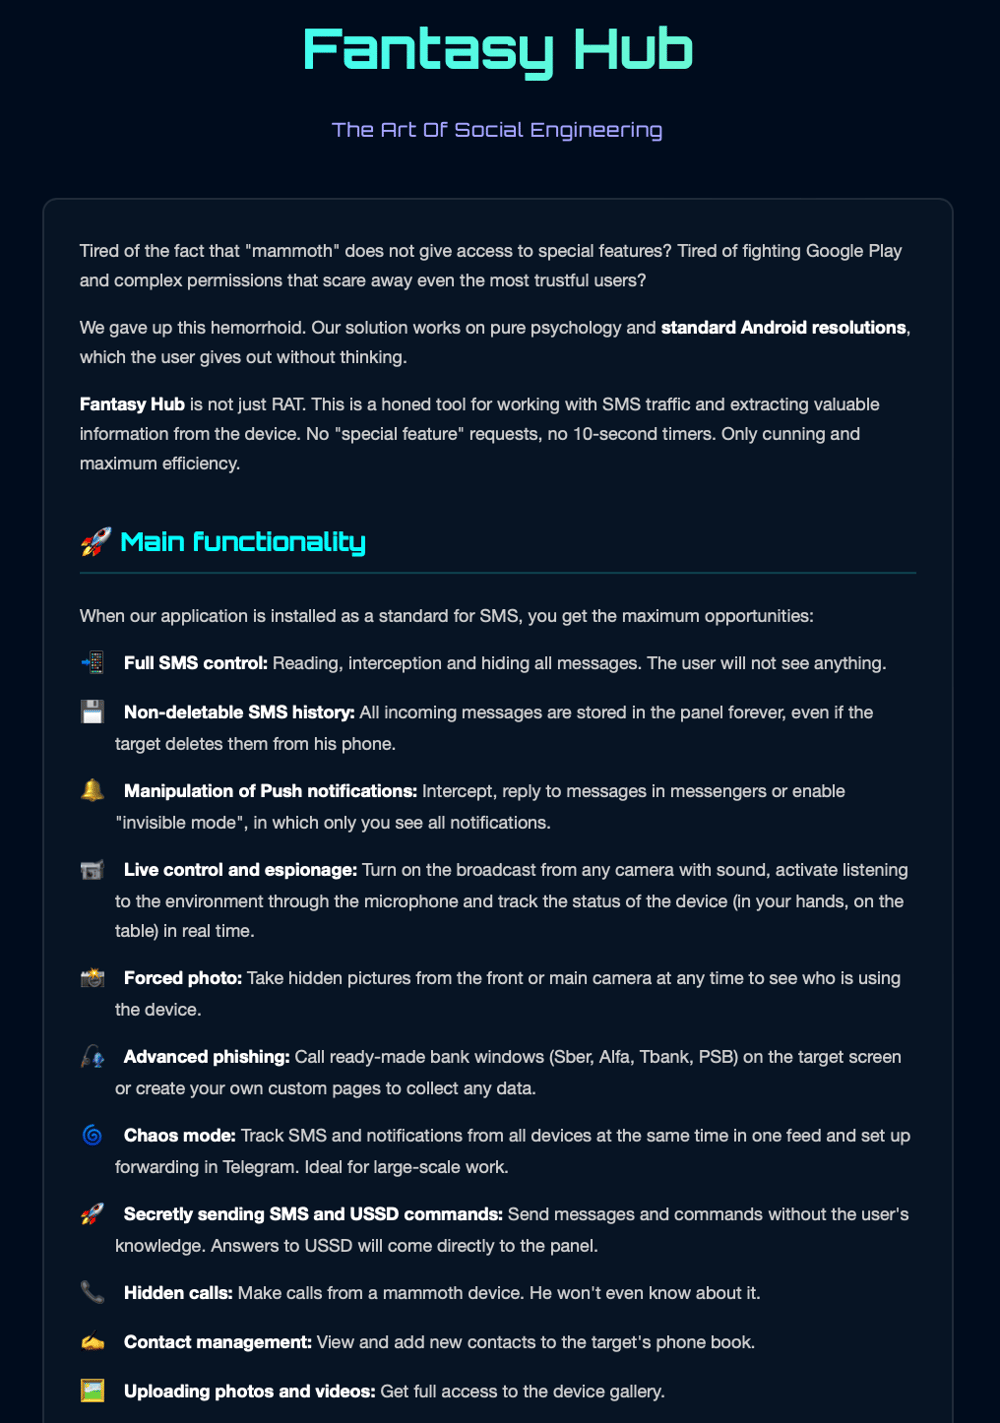
  • красть СМС, контакты, фотографии, видео и журналы звонков;
  • перехватывать и подменять уведомления;
  • получать полный контроль над устройством через роль СМС-обработчика (даёт доступ к камере, файлам и контактам без дополнительных разрешений);
  • вести аудио- и видеострим в реальном времени с заражённого телефона через WebRTC.


Fantasy Hub маскируется под системное обновление Google Play, включает проверку на root и песочницу, чтобы не попасть в руки аналитиков. При запуске троян показывает краткое сообщение «Live stream active», чтобы устройство не перешло в спящий режим, а затем тихо отключает микрофон и камеру.

Исследователи отмечают, что киберпреступники, использующие Fantasy Hub, прицельно атакуют финансовые организации — среди целей названы Альфа-Банк, ПСБ, Т-Банк и Сбер.

Для каждой жертвы создаются фишинговые окна, копирующие интерфейсы мобильных банков. Пользователь вводит логин, ПИН-код или данные карты — и вся информация тут же уходит на сервер злоумышленников.

Fantasy Hub показывает, насколько далеко зашла коммерциализация киберпреступности:

«Теперь запустить масштабную атаку на Android можно буквально в пару кликов — достаточно купить подписку в Telegram», — отмечают эксперты Zimperium.

Эта тенденция особенно тревожна для компаний, где сотрудники используют личные смартфоны для работы. Эксперты призывают бизнес активнее внедрять решения класса Mobile Threat Defense и ограничивать доступ корпоративных данных с незащищённых устройств.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru