


Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

Кривой октябрьский апдейт Windows вновь пробудил BitLocker Recovery Mode

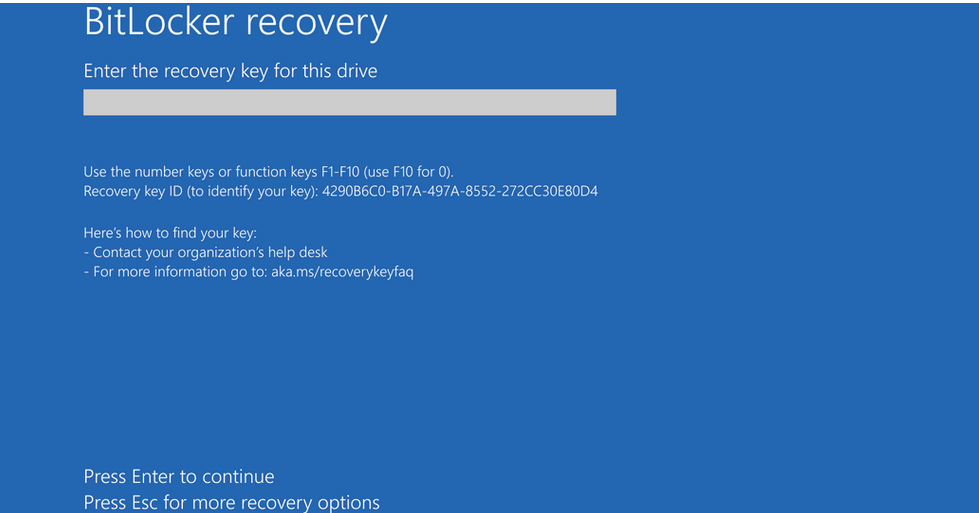
Установка последних накопительных обновлений для Windows 10 и 11 вернула прежнюю проблему. Пользователи стали жаловаться, что после перезагрузки система автоматом уходит в режим обновления BitLocker (Recovery Mode).

Речь идет об апдейтах KB5066791 и KB5066835. По словам разработчиков, затронуты лишь клиентские Windows (10 22H2, 11 24H2 и 11 25H2) на компьютерах с чипами Intel и поддержкой режима ожидания с подключением (Connected Standby).

Ранее конфликтов между Standby и BitLocker Recovery Mode, который обычно включается при смене аппаратного обеспечения или прошивки, не наблюдалось.

При появлении экрана BitLocker Recovery следует ввести соответствующий ключ для разблокировки защищенных данных. Он хранится в настройках аккаунта Microsoft, и в случае нужды его можно раздобыть со смартфона.


Без заветного ключа данные на дисках, прежде всего на C, будут безвозвратно потеряны. В Microsoft уже работают над устранением проблемы и пытаются откатить некоторые обновления через KIR.

К сожалению, жалобы на BitLocker и автоматическое шифрование данных на Windows-устройствах стали общим местом. Из-за осложнений, возникающих из-за дефолтно включенного защитного механизма и его конфликтов с апдейтами, пользователи стали терять доступ к важным данным едва ли не чаще, чем в результате кибератак.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru