


Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

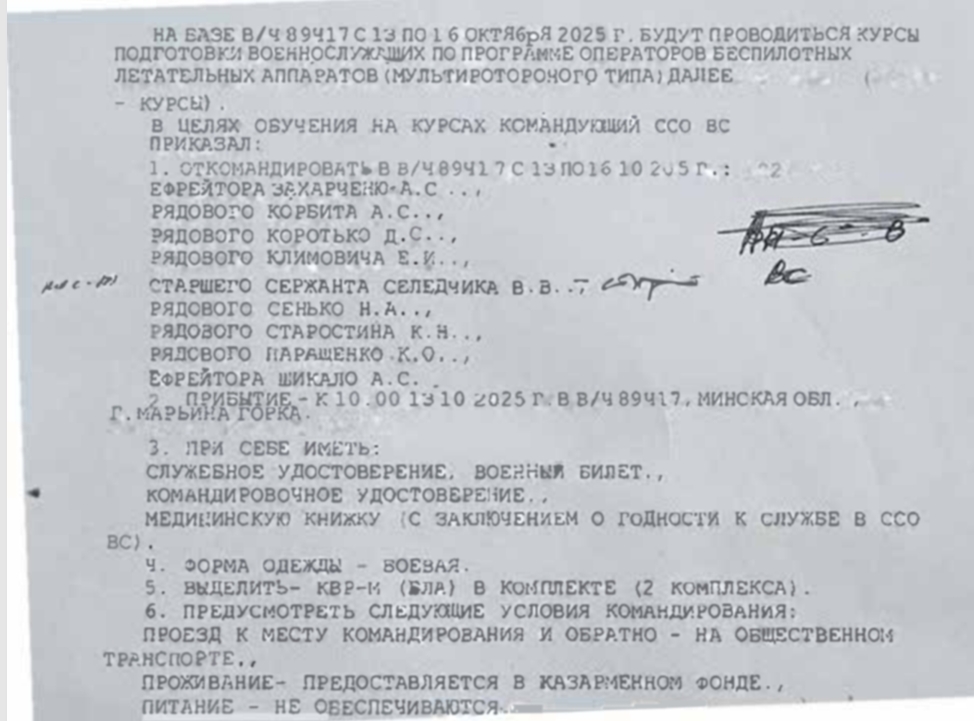
Исследователи из Cyble обнаружили необычный Windows-бэкдор, раздаваемый под видом уведомления о переподготовке белорусских военнослужащих для нужд недавно созданных войск беспилотных авиационных комплексов.

Целью атак с применением зловреда, открывающего SSH-доступ через Tor, по всей видимости, является шпионаж.

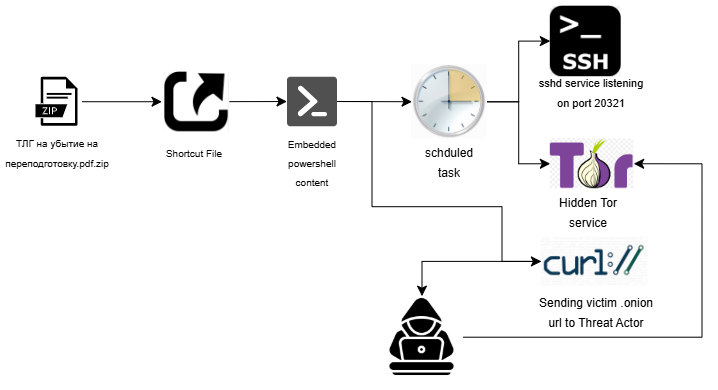
Анализ показал, что распространяемый злоумышленниками документ «ТЛГ на убытие на переподготовку.pdf» на самом деле является архивным файлом, содержащим LNK с тем же русскоязычным именем и скрытую папку FOUND.000.

Ее содержимым оказался вложенный persistentHandlerHashingEncodingScalable.zip, который с помощью PowerShell-команд, встроенных в LNK, распаковывается в специально созданную папку %appdata%\logicpro.

При запуске вредонос вначале проверяет систему на наличие песочниц и автоматизированных средств анализа. При обнаружении враждебной среды дальнейшее исполнение откатывается; при благоприятном стечении обстоятельств жертве отображается маскировочный PDF-документ, а остальные действия выполняются в фоне.


Чтобы обеспечить себе постоянное присутствие, зловред с помощью командлета Register-ScheduledTask создает запланированные задания — на свой запуск при первом же входе жертвы в систему, а потом ежедневно в 10:21 AM UTC (13:21 по Москве).

Когда он активен, на порту 20321оживает служба SSH стараниями githubdesktop.exe, подписанного Microsoft (Windows-версия OpenSSH); удаленный доступ при этом возможен лишь по ключу RSA (публичный вшит в код зловреда). Дополнительно запускается SFTP с кастомными настройками для вывода данных.

Параллельно создается скрытый сервис Tor и организуется проброс портов для ряда Windows-служб с тем, чтобы обеспечить оператору анонимный доступ к различным системным ресурсам (в том числе по RDP и SMB).

Подключение к Tor реализовано через транспортный протокол obfs4, использующий шифрование. Подобный трюк позволяет скрыть вредоносный трафик, выдав его за обычную сетевую активность.


Найденный образец, по словам аналитиков, несколько похож на инструменты, используемые APT-группы Sandworm. Попыток загрузки дополнительного пейлоада или постэксплуатации тестирование не выявило.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru