


Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

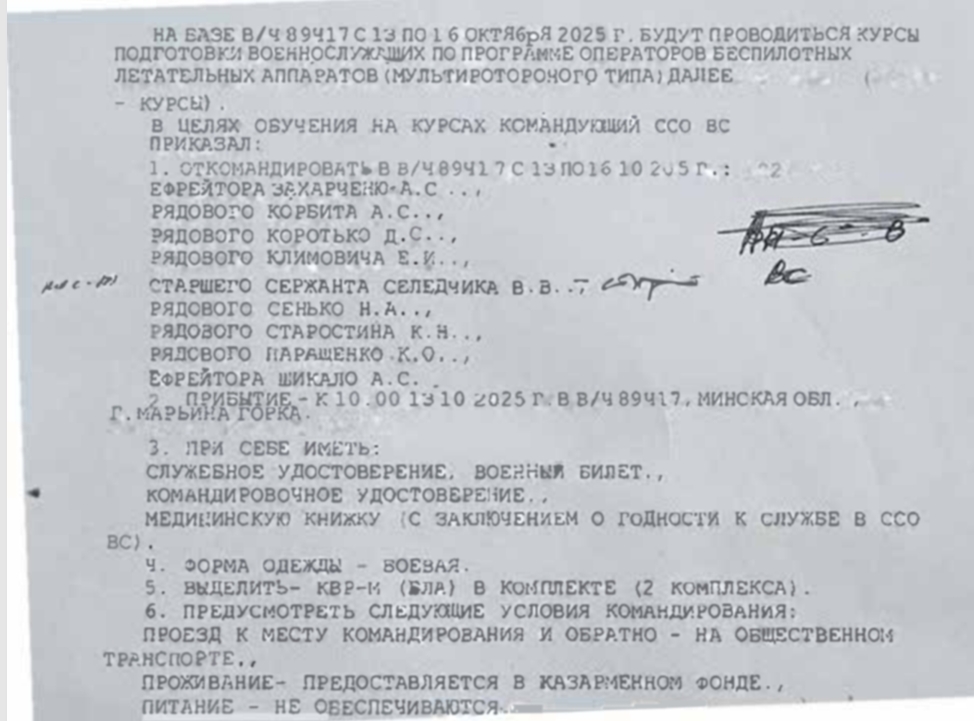
Исследователи из Cyble обнаружили необычный Windows-бэкдор, раздаваемый под видом уведомления о переподготовке белорусских военнослужащих для нужд недавно созданных войск беспилотных авиационных комплексов.

Целью атак с применением зловреда, открывающего SSH-доступ через Tor, по всей видимости, является шпионаж.

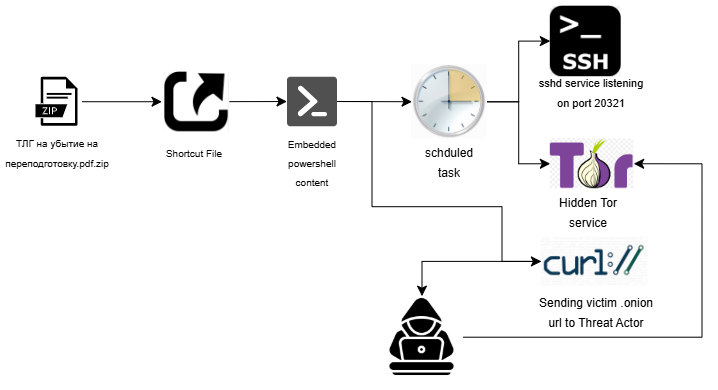
Анализ показал, что распространяемый злоумышленниками документ «ТЛГ на убытие на переподготовку.pdf» на самом деле является архивным файлом, содержащим LNK с тем же русскоязычным именем и скрытую папку FOUND.000.

Ее содержимым оказался вложенный persistentHandlerHashingEncodingScalable.zip, который с помощью PowerShell-команд, встроенных в LNK, распаковывается в специально созданную папку %appdata%\logicpro.

При запуске вредонос вначале проверяет систему на наличие песочниц и автоматизированных средств анализа. При обнаружении враждебной среды дальнейшее исполнение откатывается; при благоприятном стечении обстоятельств жертве отображается маскировочный PDF-документ, а остальные действия выполняются в фоне.


Чтобы обеспечить себе постоянное присутствие, зловред с помощью командлета Register-ScheduledTask создает запланированные задания — на свой запуск при первом же входе жертвы в систему, а потом ежедневно в 10:21 AM UTC (13:21 по Москве).

Когда он активен, на порту 20321оживает служба SSH стараниями githubdesktop.exe, подписанного Microsoft (Windows-версия OpenSSH); удаленный доступ при этом возможен лишь по ключу RSA (публичный вшит в код зловреда). Дополнительно запускается SFTP с кастомными настройками для вывода данных.

Параллельно создается скрытый сервис Tor и организуется проброс портов для ряда Windows-служб с тем, чтобы обеспечить оператору анонимный доступ к различным системным ресурсам (в том числе по RDP и SMB).

Подключение к Tor реализовано через транспортный протокол obfs4, использующий шифрование. Подобный трюк позволяет скрыть вредоносный трафик, выдав его за обычную сетевую активность.


Найденный образец, по словам аналитиков, несколько похож на инструменты, используемые APT-группы Sandworm. Попыток загрузки дополнительного пейлоада или постэксплуатации тестирование не выявило.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru