


Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

Шпионы атакуют ВС Белоруссии, используя бэкдор, работающий через Tor

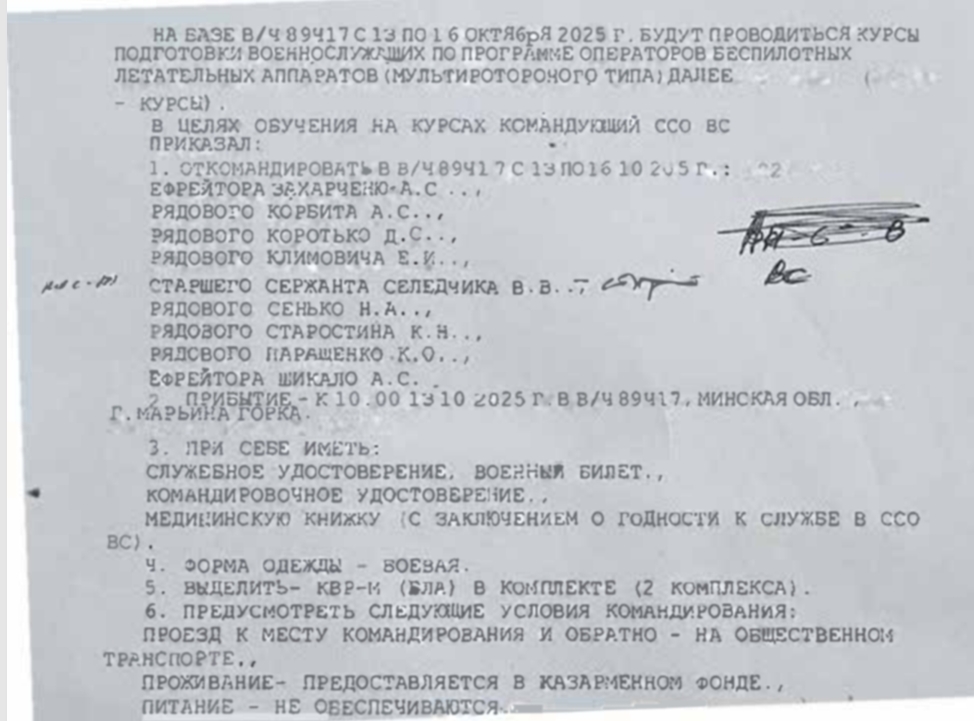
Исследователи из Cyble обнаружили необычный Windows-бэкдор, раздаваемый под видом уведомления о переподготовке белорусских военнослужащих для нужд недавно созданных войск беспилотных авиационных комплексов.

Целью атак с применением зловреда, открывающего SSH-доступ через Tor, по всей видимости, является шпионаж.

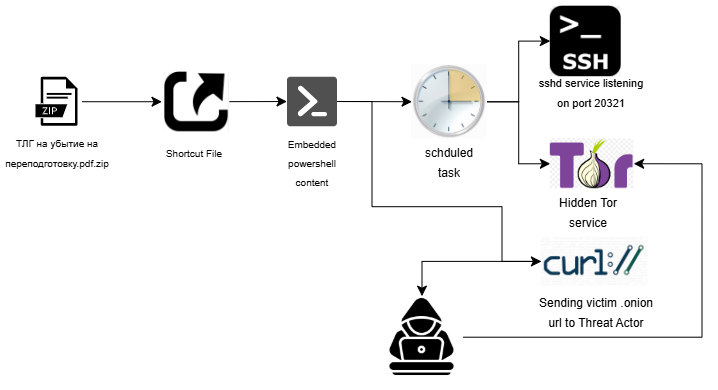
Анализ показал, что распространяемый злоумышленниками документ «ТЛГ на убытие на переподготовку.pdf» на самом деле является архивным файлом, содержащим LNK с тем же русскоязычным именем и скрытую папку FOUND.000.

Ее содержимым оказался вложенный persistentHandlerHashingEncodingScalable.zip, который с помощью PowerShell-команд, встроенных в LNK, распаковывается в специально созданную папку %appdata%\logicpro.

При запуске вредонос вначале проверяет систему на наличие песочниц и автоматизированных средств анализа. При обнаружении враждебной среды дальнейшее исполнение откатывается; при благоприятном стечении обстоятельств жертве отображается маскировочный PDF-документ, а остальные действия выполняются в фоне.


Чтобы обеспечить себе постоянное присутствие, зловред с помощью командлета Register-ScheduledTask создает запланированные задания — на свой запуск при первом же входе жертвы в систему, а потом ежедневно в 10:21 AM UTC (13:21 по Москве).

Когда он активен, на порту 20321оживает служба SSH стараниями githubdesktop.exe, подписанного Microsoft (Windows-версия OpenSSH); удаленный доступ при этом возможен лишь по ключу RSA (публичный вшит в код зловреда). Дополнительно запускается SFTP с кастомными настройками для вывода данных.

Параллельно создается скрытый сервис Tor и организуется проброс портов для ряда Windows-служб с тем, чтобы обеспечить оператору анонимный доступ к различным системным ресурсам (в том числе по RDP и SMB).

Подключение к Tor реализовано через транспортный протокол obfs4, использующий шифрование. Подобный трюк позволяет скрыть вредоносный трафик, выдав его за обычную сетевую активность.


Найденный образец, по словам аналитиков, несколько похож на инструменты, используемые APT-группы Sandworm. Попыток загрузки дополнительного пейлоада или постэксплуатации тестирование не выявило.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru