


Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

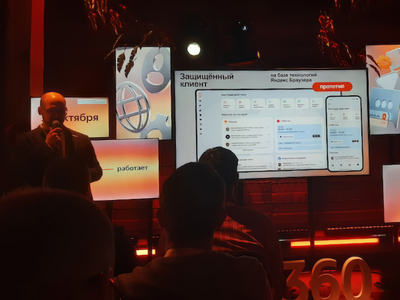
Яндекс 360 запустит Защищённый клиент — приложение, которое объединяет Почту, Диск, Телемост, Трекер и другие сервисы экосистемы в одном окне. Новый инструмент создаёт единую рабочую среду с усиленными мерами защиты данных и управлением доступа.

Решение предназначено для сотрудников, которые работают как с корпоративных, так и с личных устройств. Клиент использует технологии, применяемые в корпоративной версии Яндекс Браузера, и обеспечивает шифрование всей информации во встроенном защищённом хранилище.

Система предотвращает утечку данных: документы нельзя скопировать в сторонние приложения или передать через файловую систему устройства. Перед запуском приложение проверяет устройство — в частности, блокирует работу на гаджетах с джейлбрейком или разблокированным загрузчиком. При увольнении сотрудника все загруженные данные могут быть удалены дистанционно.

Поддерживается модель BYOD (Bring Your Own Device) — сотрудники могут подключаться с личных устройств без риска для корпоративных систем. Администраторы при этом могут ограничить использование других клиентов и направлять пользователей только в защищённую среду.

Защищённый клиент рассчитан на компании с различной инфраструктурой — от государственных организаций и крупных предприятий до структур с on-premises-системами. Приложение будет доступно на Windows, Linux, macOS, Android и iOS.

Сегодня мы также опубликовали подробный разбор представленных на Yandex Connect 2025 нововведений. Модель on-premises, ИИ-ассистент Алиса Про — читайте обо всём этом в нашей статье.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru