


Участники СВО и водители стали мишенью новой схемы угона Telegram

Участники СВО и водители стали мишенью новой схемы угона Telegram

Участники СВО и водители стали мишенью новой схемы угона Telegram

Эксперты компании F6 предупредили о новых мошеннических схемах, направленных против участников СВО и владельцев автомобилей. Под видом государственных порталов злоумышленники создали поддельные сайты, через которые крадут телеграм-аккаунты.

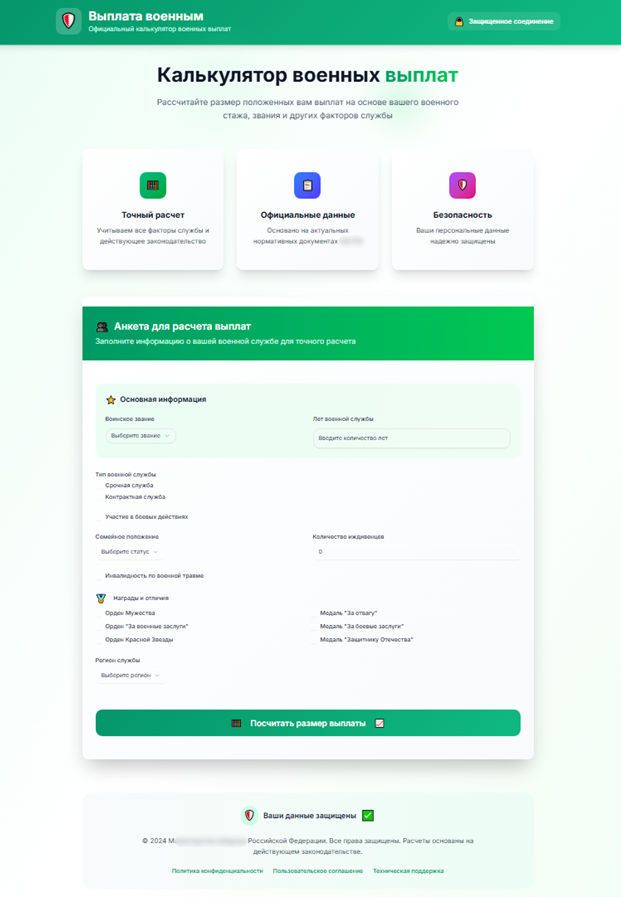
Один из ресурсов назывался «Калькулятор военных выплат». На нём пользователям предлагалось рассчитать размер компенсаций за службу с учётом звания, выслуги, региона и семейного положения.

После этого сайт предлагал «авторизоваться» через госсервис или Telegram — якобы для уточнения данных. Если человек вводил номер телефона и код из Telegram, мошенники тут же получали полный доступ к его аккаунту.


По словам специалистов, злоумышленники могли читать переписку в реальном времени или выгружать её для анализа. В некоторых случаях они просто угоняли аккаунт, отключая устройства владельца спустя сутки. После этого учётная запись могла использоваться для обмана знакомых, рассылки вредоносных ссылок или перепродажи.

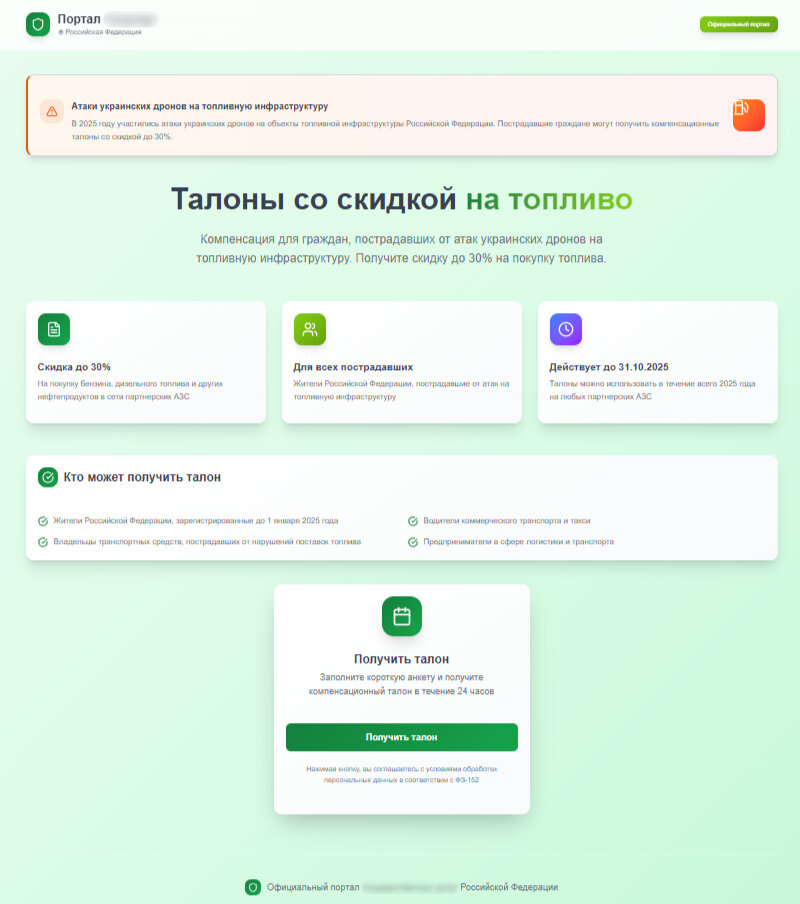
Вторая схема была рассчитана на водителей. Поддельный сайт предлагал «талоны со скидкой 30%» на бензин и дизель тем, кто якобы пострадал от атак украинских дронов на топливную инфраструктуру. Механизм тот же: анкета, затем ложная аутентификация через Telegram — и киберпреступники получают доступ к аккаунту.


Эксперты F6 отмечают, что оба фейковых сайта были зарегистрированы 24 сентября 2025 года и уже попали в результаты поиска. Возможно, ссылки также распространялись через скомпрометированные телеграм-аккаунты.

CERT F6 направил данные о доменах для блокировки в России, однако специалисты не исключают, что мошенники могут запустить новые версии этих сайтов.

«Это типичная фишинговая атака, нацеленная на конкретные группы — военнослужащих и их семьи. Мы видим, что злоумышленники действуют циклично, постоянно обновляя схему и домены», — пояснила аналитик F6 Анастасия Князева.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru