


Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Компания Mozilla меняет способ декларирования сбора и передачи ПДн для дополнений Firefox, публикуемых в ее каталоге. Начиная с 3 ноября, такая активность аддонов должна прописываться в файле manifest.json.

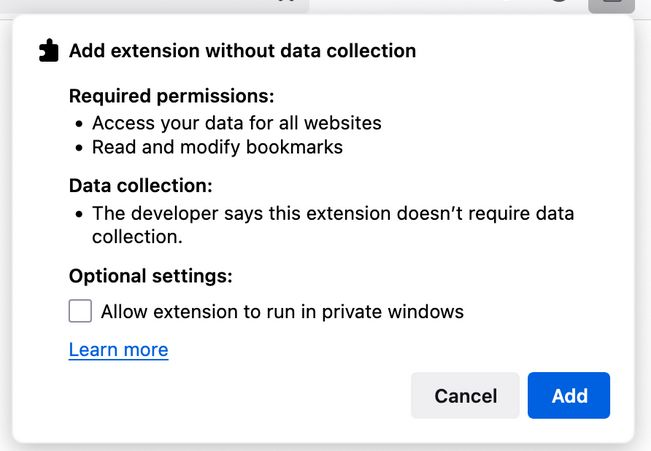
Если продукт не работает с персональными данными, в компоненте browser_specific_settings.gecko.data_collection_permissions следует указать значение «none». Новое требование пока касается лишь новинок на addons.mozilla.org (AMO), но к середине 2026 года распространится на весь ассортимент.

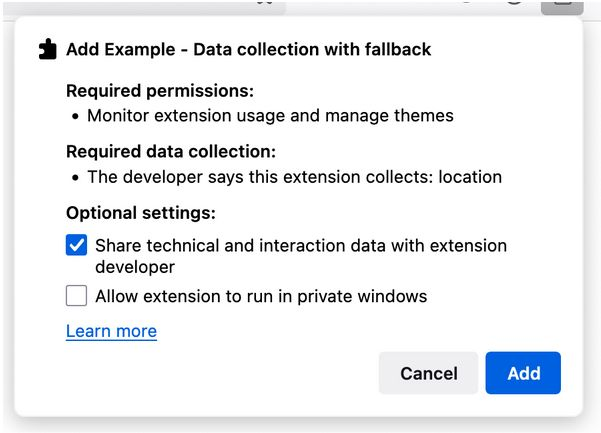
Включенная в манифест информация о сборе персональных данных либо отсутствии такового будет выводиться юзеру вместе с запросом на разрешения при установке аддона Firefox:


Те же сведения будут отображаться в менеджере about:addons (раздел Permissions and Data) и на странице дополнения в каталоге AMO.

В свойстве browser_specific_settings.gecko.data_collection_permissions также можно указать опциональные, отключаемые методы работы с персональными данными — такими как личные идентификаторы (ФИО, email, телефон, адрес, возраст и проч.), финансовая информация, геолокация, учетки, история браузера, поисковые запросы и взаимодействие с сайтами.

Начав использовать data_collection_permissions, разработчики должны будут выполнять это требование во всех последующих версиях своего продукта. Несоответствие грозит отклонением заявки на подпись для включения в каталог AMO.

В тех случаях, когда аддон совместим лишь с десктопными Firefox версий ниже 140 или Firefox для Android ниже 142, пользователям по-прежнему должна быть предоставлена возможность управления сбором персональных данных и передачей их на внешние серверы.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru