


Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Исследователи из компании Synacktiv сообщили о новом опасном вредоносе для Linux — рутките под названием LinkPro. Его нашли в процессе расследования компрометации инфраструктуры, размещённой на Amazon Web Services (AWS). LinkPro умеет скрываться в системе и активироваться только после получения так называемого magic packet.

Magic packet представляет собой особый сетевой пакет, распознаваемый вредоносом.

По данным экспертов, злоумышленники начали атаку с эксплуатации уязвимого Jenkins-сервера (CVE-2024-23897, 9,8 балла по CVSS). Через него они развернули вредоносный образ Docker с названием kvlnt/vv (уже удалён с Docker Hub) на нескольких Kubernetes-кластерах.

Образ содержал три файла:

  • start.sh — запускал SSH-службу и остальные компоненты;
  • link — утилиту VPN-прокси, позволявшую злоумышленникам подключаться к серверу извне;
  • app — загрузчик на Rust, скачивавший зашифрованный payload с Amazon S3 и связывавшийся с командным сервером.


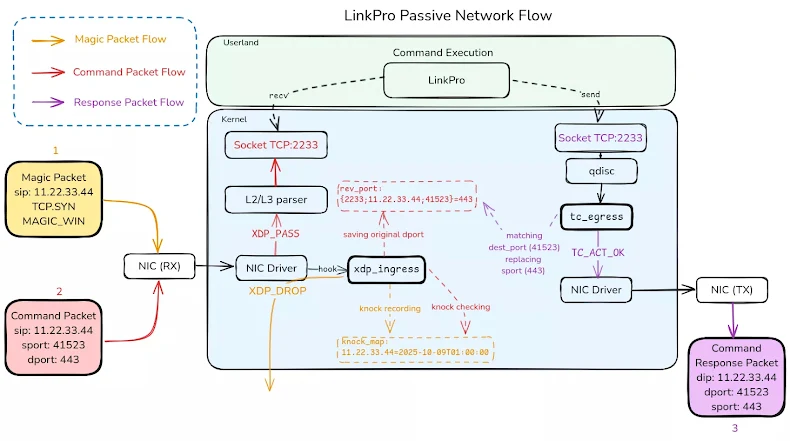
Кроме этого, на узлы Kubernetes доставлялись два других вредоноса, включая LinkPro. Руткит написан на Go и может работать в двух режимах — активном и пассивном. В активном режиме он сам связывается с сервером управления, а в пассивном ждёт особый TCP-пакет, чтобы начать принимать команды.

LinkPro использует два eBPF-модуля: один скрывает процессы и сетевую активность, другой — отвечает за активацию при получении «волшебного пакета». Если установка eBPF-модулей невозможна, вредонос внедряет библиотеку libld.so через файл /etc/ld.so.preload — это позволяет перехватывать системные вызовы и скрывать свою деятельность.

Когда руткит получает нужный TCP-пакет с уникальным параметром — window size 54321, — он запоминает IP-адрес источника и открывает для злоумышленников «окно» на один час, во время которого можно отправлять команды.

LinkPro поддерживает запуск шелл-команд, просмотр файлов, загрузку данных, создание прокси-туннелей и даже удалённое открытие терминала.

В Synacktiv отмечают, что такая схема позволяет злоумышленникам обходить межсетевые экраны и заметно усложняет расследование инцидентов. Кто стоит за созданием LinkPro, пока неизвестно, но исследователи считают, что мотив, скорее всего, финансовый — злоумышленники могли использовать руткит для кражи данных и последующей монетизации доступа к инфраструктуре.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru