


Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Исследователи из компании Synacktiv сообщили о новом опасном вредоносе для Linux — рутките под названием LinkPro. Его нашли в процессе расследования компрометации инфраструктуры, размещённой на Amazon Web Services (AWS). LinkPro умеет скрываться в системе и активироваться только после получения так называемого magic packet.

Magic packet представляет собой особый сетевой пакет, распознаваемый вредоносом.

По данным экспертов, злоумышленники начали атаку с эксплуатации уязвимого Jenkins-сервера (CVE-2024-23897, 9,8 балла по CVSS). Через него они развернули вредоносный образ Docker с названием kvlnt/vv (уже удалён с Docker Hub) на нескольких Kubernetes-кластерах.

Образ содержал три файла:

  • start.sh — запускал SSH-службу и остальные компоненты;
  • link — утилиту VPN-прокси, позволявшую злоумышленникам подключаться к серверу извне;
  • app — загрузчик на Rust, скачивавший зашифрованный payload с Amazon S3 и связывавшийся с командным сервером.


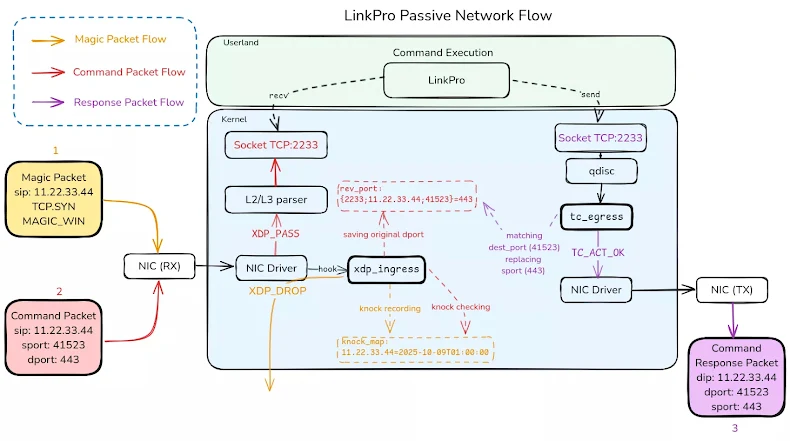
Кроме этого, на узлы Kubernetes доставлялись два других вредоноса, включая LinkPro. Руткит написан на Go и может работать в двух режимах — активном и пассивном. В активном режиме он сам связывается с сервером управления, а в пассивном ждёт особый TCP-пакет, чтобы начать принимать команды.

LinkPro использует два eBPF-модуля: один скрывает процессы и сетевую активность, другой — отвечает за активацию при получении «волшебного пакета». Если установка eBPF-модулей невозможна, вредонос внедряет библиотеку libld.so через файл /etc/ld.so.preload — это позволяет перехватывать системные вызовы и скрывать свою деятельность.

Когда руткит получает нужный TCP-пакет с уникальным параметром — window size 54321, — он запоминает IP-адрес источника и открывает для злоумышленников «окно» на один час, во время которого можно отправлять команды.

LinkPro поддерживает запуск шелл-команд, просмотр файлов, загрузку данных, создание прокси-туннелей и даже удалённое открытие терминала.

В Synacktiv отмечают, что такая схема позволяет злоумышленникам обходить межсетевые экраны и заметно усложняет расследование инцидентов. Кто стоит за созданием LinkPro, пока неизвестно, но исследователи считают, что мотив, скорее всего, финансовый — злоумышленники могли использовать руткит для кражи данных и последующей монетизации доступа к инфраструктуре.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru