


Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Исследователи из компании Synacktiv сообщили о новом опасном вредоносе для Linux — рутките под названием LinkPro. Его нашли в процессе расследования компрометации инфраструктуры, размещённой на Amazon Web Services (AWS). LinkPro умеет скрываться в системе и активироваться только после получения так называемого magic packet.

Magic packet представляет собой особый сетевой пакет, распознаваемый вредоносом.

По данным экспертов, злоумышленники начали атаку с эксплуатации уязвимого Jenkins-сервера (CVE-2024-23897, 9,8 балла по CVSS). Через него они развернули вредоносный образ Docker с названием kvlnt/vv (уже удалён с Docker Hub) на нескольких Kubernetes-кластерах.

Образ содержал три файла:

  • start.sh — запускал SSH-службу и остальные компоненты;
  • link — утилиту VPN-прокси, позволявшую злоумышленникам подключаться к серверу извне;
  • app — загрузчик на Rust, скачивавший зашифрованный payload с Amazon S3 и связывавшийся с командным сервером.


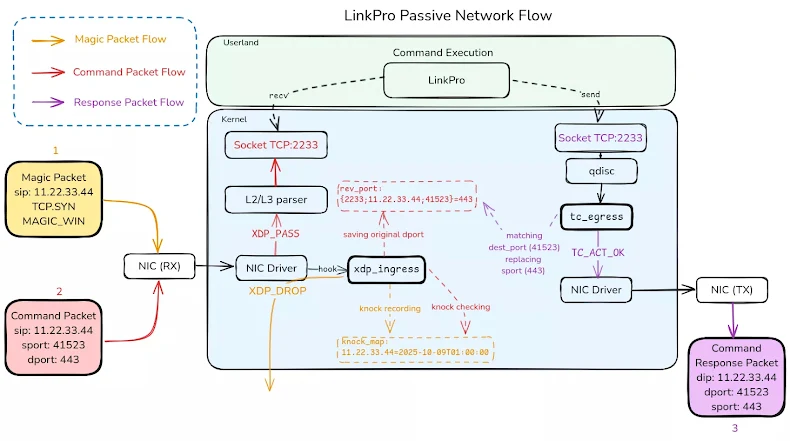
Кроме этого, на узлы Kubernetes доставлялись два других вредоноса, включая LinkPro. Руткит написан на Go и может работать в двух режимах — активном и пассивном. В активном режиме он сам связывается с сервером управления, а в пассивном ждёт особый TCP-пакет, чтобы начать принимать команды.

LinkPro использует два eBPF-модуля: один скрывает процессы и сетевую активность, другой — отвечает за активацию при получении «волшебного пакета». Если установка eBPF-модулей невозможна, вредонос внедряет библиотеку libld.so через файл /etc/ld.so.preload — это позволяет перехватывать системные вызовы и скрывать свою деятельность.

Когда руткит получает нужный TCP-пакет с уникальным параметром — window size 54321, — он запоминает IP-адрес источника и открывает для злоумышленников «окно» на один час, во время которого можно отправлять команды.

LinkPro поддерживает запуск шелл-команд, просмотр файлов, загрузку данных, создание прокси-туннелей и даже удалённое открытие терминала.

В Synacktiv отмечают, что такая схема позволяет злоумышленникам обходить межсетевые экраны и заметно усложняет расследование инцидентов. Кто стоит за созданием LinkPro, пока неизвестно, но исследователи считают, что мотив, скорее всего, финансовый — злоумышленники могли использовать руткит для кражи данных и последующей монетизации доступа к инфраструктуре.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru