


Мошенники плодят клоны сайтов OpenAI и Sora 2 для кражи учетных данных

Мошенники плодят клоны сайтов OpenAI и Sora 2 для кражи учетных данных

Мошенники плодят клоны сайтов OpenAI и Sora 2 для кражи учетных данных

Эксперты Palo Alto Networks выявили новую фишинговую кампанию, нацеленную на сбор учеток пользователей продуктов OpenAI. Созданные злоумышленниками сайты-ловушки имитируют в основном недавно запущенный ИИ-сервис Sora 2.

Пользуясь тем, что новый видеогенератор доступен пока лишь в США и Канаде, мошенники переводят содержимое своих клонов на разные языки, предлагая опробовать Sora 2 в обмен на участие в онлайн-опросе, розыгрыше призов или аукционе криптовалютных токенов, приуроченном к знаменательному событию.

На настоящий момент исследователи обнаружили (.TXT) 14 поддельных доменов, зарегистрированных в рамках текущей кампании.

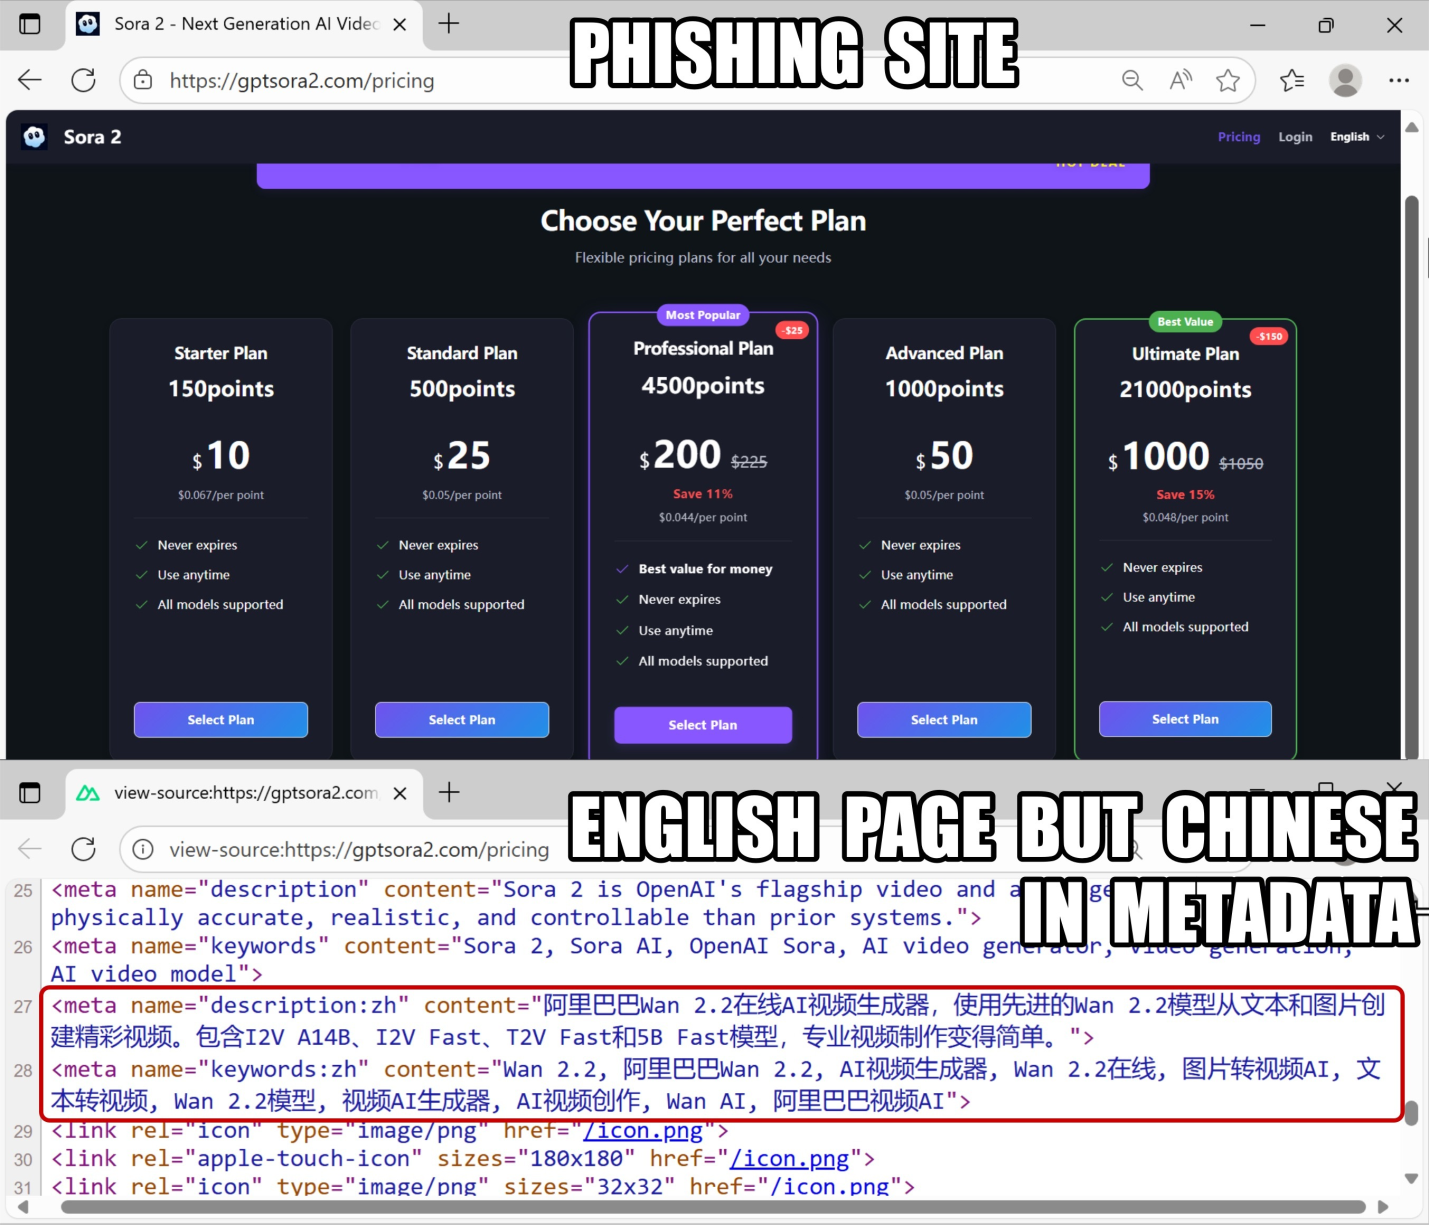
Одна из таких фальшивок предлагала четыре варианта подписки на Sora 2. Ее создатели мастерски скопировали дизайн официального портала OpenAI, однако подлог выдали метаданные на китайском языке.

При выборе плана подписки происходит редирект на фейковую форму входа с полями для ввода имейл и пароля.


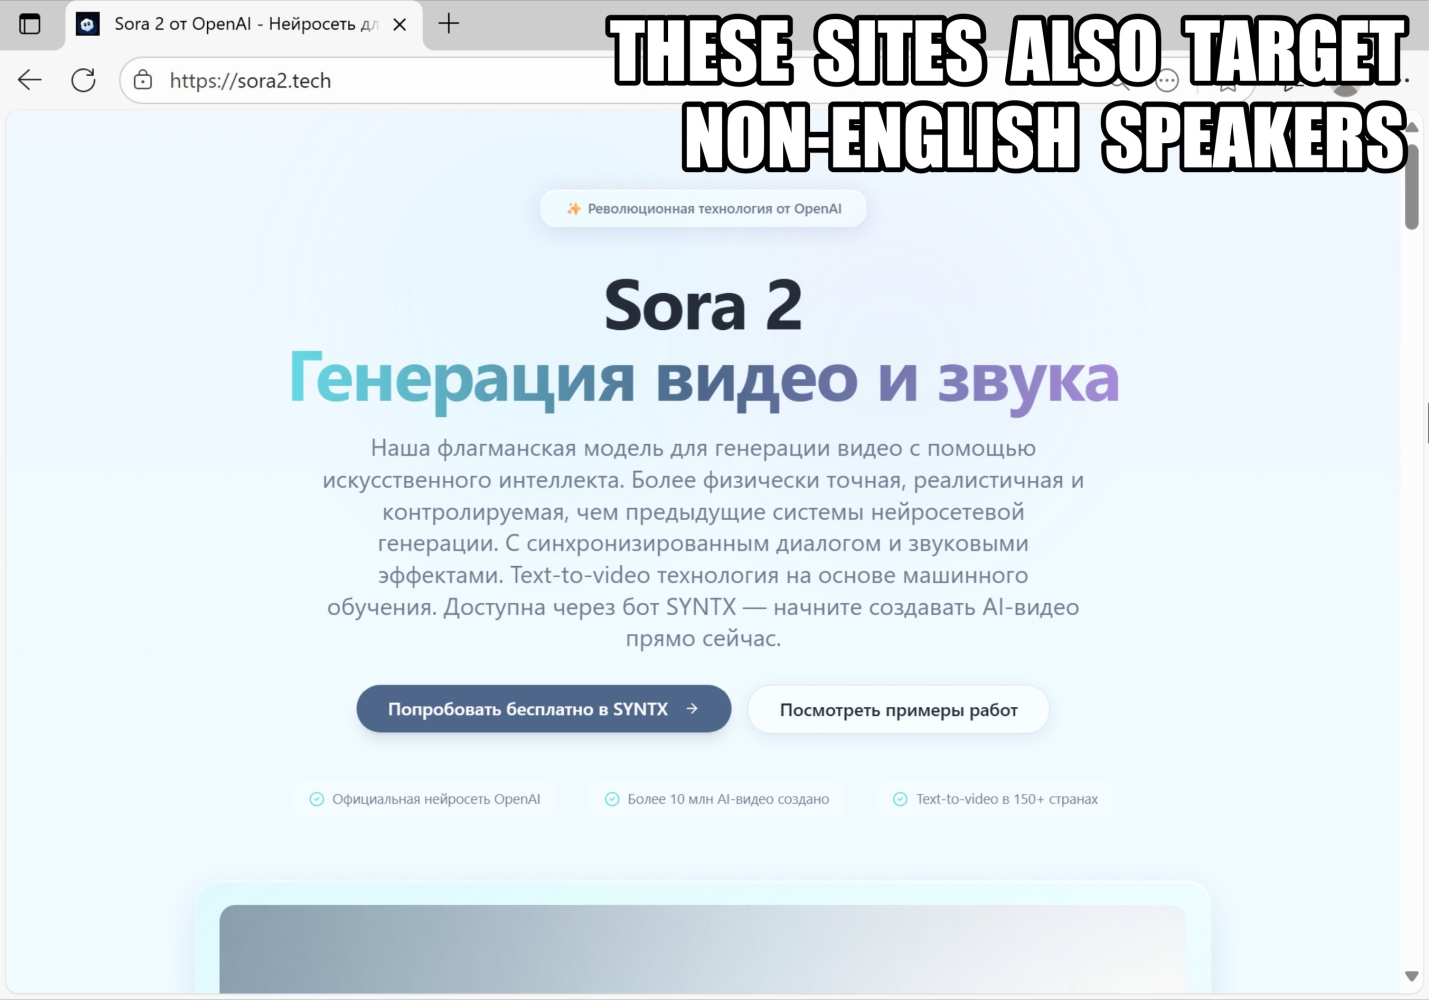
Для охвата большей аудитории злоумышленники создают клоны и на других языках, в том числе на русском. Переводы при этом, по словам экспертов, выполнены безукоризненно.


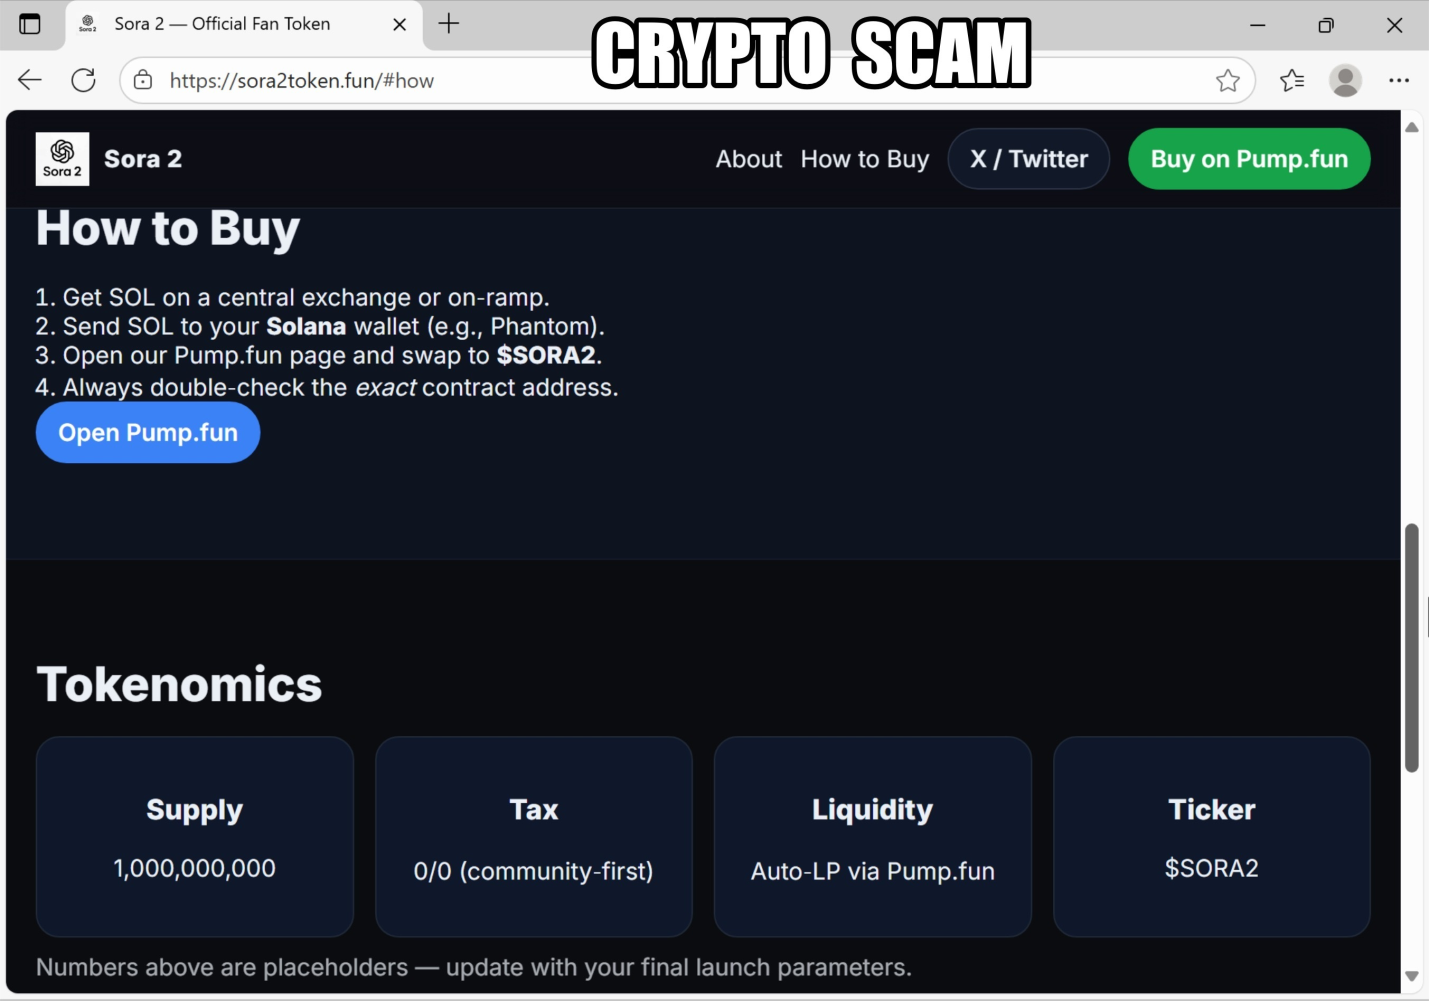
После кражи учеток жертве могут предложить заполнить анкету, подписаться на платные услуги либо приобрести мифические токены SORA2 и $SORA2 — якобы не облагаемые налогом и с автоматической ликвидностью.


После запуска Sora 2 фейки объявились и в App Store. Почти все они предлагали платные подписки или покупки внутри приложения. К счастью, эти фальшивки быстро удалили с прилавка.

WordPress начнёт тормозить опасные обновления плагинов ещё на старте

WordPress запускает автоматическую проверку безопасности каждого нового релиза плагина перед его распространением через API WordPress.org. Обновления с высоким уровнем риска будут блокироваться автоматически, до того, как миллионы сайтов нажмут «Обновить» и впустят проблему внутрь.

Раньше команда WordPress проверяла новые плагины перед добавлением в каталог, но последующие версии выпускались без единого обязательного этапа контроля.

В результате безопасное расширение могло однажды получить уязвимость, бэкдор или нового владельца с очень интересными планами. Перед распространением каждый релиз уже проходит шестичасовую задержку в рамках инициативы Protect The Shire. За это время изменения анализируют несколько ИИ-моделей и Jetpack Scan.

Их выводы сверяются и объединяются в итоговый рейтинг риска. Если оценка оказывается высокой, обновление не попадёт в систему автоматической установки, а разработчики получат письмо с найденными проблемами.

Механизм успел показать зубы ещё до полноценного запуска. 28 июля он обнаружил бэкдор в новой версии неназванного плагина с примерно 20 тысячами активных установок. Релиз находился в периоде ожидания и не успел разлететься по сайтам. Через 26 минут после уведомления от Wordfence плагин закрыли для скачивания.

Высокий рейтинг при этом не доказывает злой умысел. Система одинаково серьёзно отнесётся и к намеренно встроенному вредоносу, и к случайной опасной ошибке. Разработчику предложат изучить замечания, исправить код и выпустить новую версию. Если та пройдёт порог, обновление отправится дальше.

Оспорить результат тоже можно, но WordPress честно предупреждает: исправить релиз обычно быстрее, чем ждать ручного рассмотрения.

RSS: Новости на портале Anti-Malware.ru