


Исследователь взломал терминал оплаты за минуту через скрытый дебаг-порт

Исследователь взломал терминал оплаты за минуту через скрытый дебаг-порт

Исследователь взломал терминал оплаты за минуту через скрытый дебаг-порт

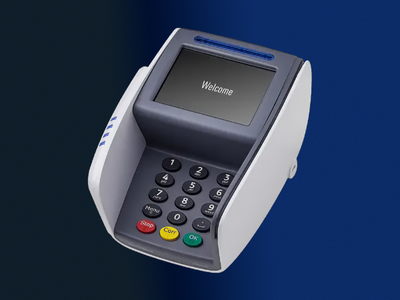
Исследователь обнаружил серьёзную уязвимость в платёжных терминалах Worldline Yomani XR, которые используются по всей Швейцарии — от кафе и магазинов до автосервисов. Оказалось, что получить полный контроль над устройством можно всего за минуту, если иметь к нему кратковременный физический доступ.

Хотя Yomani XR считается защищённым и «взломоустойчивым» устройством, на практике его сервисный порт предоставляет незащищённый root-доступ.

Любой, кто знает, где искать, может подключить простой кабель к скрытому разъёму и получить полноценный root shell без пароля и шифрования.

Как работает эксплойт

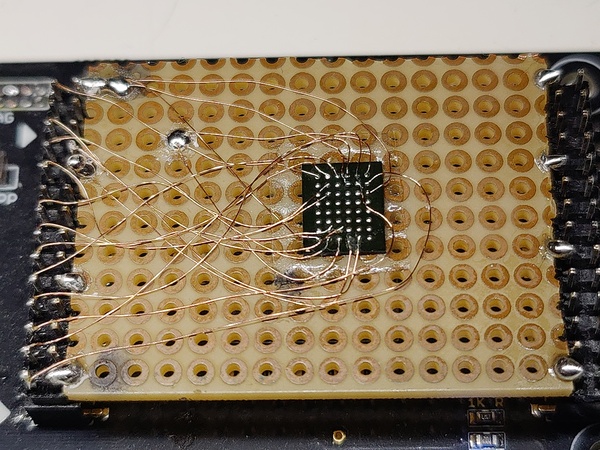
На первый взгляд терминал выглядит как обычное устройство: при включении никаких подозрительных признаков. Но внутри, под небольшой сервисной крышкой, исследователь нашёл непаяный дебаг-коннектор.

После подключения через последовательный интерфейс устройство показало обычный загрузочный лог Linux, а при вводе логина «root» — сразу предоставило доступ к консоли.


Ни пароля, ни защиты. С этого момента злоумышленник может внедрить вредоносную программу, перехватывать транзакции или использовать терминал как точку входа в корпоративную сеть.

Аппаратная защита не спасла

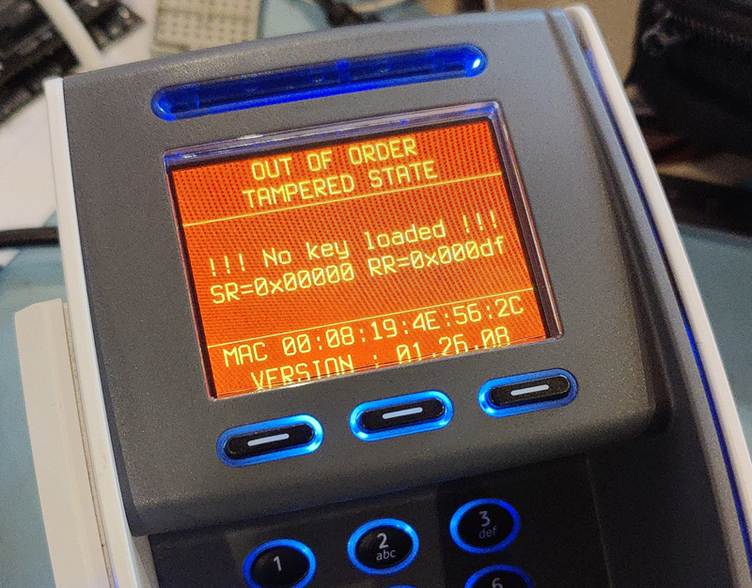
Интересно, что сам терминал технически выполнен на высоком уровне. В нём есть датчики вскрытия, механизмы обнаружения вмешательства и даже резервная батарея, поддерживающая защиту при отключении питания. Если кто-то пытается разобрать устройство, система автоматически выводит предупреждение «TAMPER DETECTED» и блокирует работу.

Однако эти меры не распространяются на дебаг-порт, который остаётся активным и незащищённым.

Что происходит под капотом

Анализ прошивки показал, что терминал использует два отдельных вычислительных ядра. Одно запускает «незащищённую» Linux-среду для работы сети и бизнес-логики, второе — зашифрованную и подписанную прошивку, которая отвечает за приём платежей и взаимодействие с картой.

Таким образом, напрямую украсть данные карты через root-доступ нельзя. Но злоумышленник всё равно может вмешаться в обновления, перехватывать сетевой трафик или внедрить бэкдор, который впоследствии будет использоваться для атак на защищённое ядро.


Пока нет подтверждений, что кто-то уже использовал эту уязвимость в реальных атаках. Однако исследователи предупреждают: риск остаётся высоким, особенно для устройств, расположенных в общественных местах.

Операторам терминалов рекомендуют:

  • проверить устройства на наличие сервисных разъёмов и следов вскрытия,
  • связаться с поставщиками, чтобы установить обновления, которые отключают дебаг-порт.

Компания Worldline уже уведомлена об уязвимости и, по сообщениям, исправила проблему в новых версиях прошивки. Но пока обновления не установлены повсеместно, под прочным корпусом терминала всё ещё скрыт неожиданный «чёрный ход».

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru