


В Google Messages появилось распознавание обнажёнки в видео

В Google Messages появилось распознавание обнажёнки в видео

В Google Messages появилось распознавание обнажёнки в видео

Google Messages теперь предупреждает пользователей, если в видео есть обнажёнка. Новая функция автоматически определяет наличие нюд-контента и может размывать такие видео по умолчанию — прежде чем вы их откроете.

Ранее система Sensitive Content Warnings в Google Messages работала только с изображениями, но теперь добралась и до видео. Пользователи смогут не только увидеть предупреждение, но и удалить видео, не просматривая его.

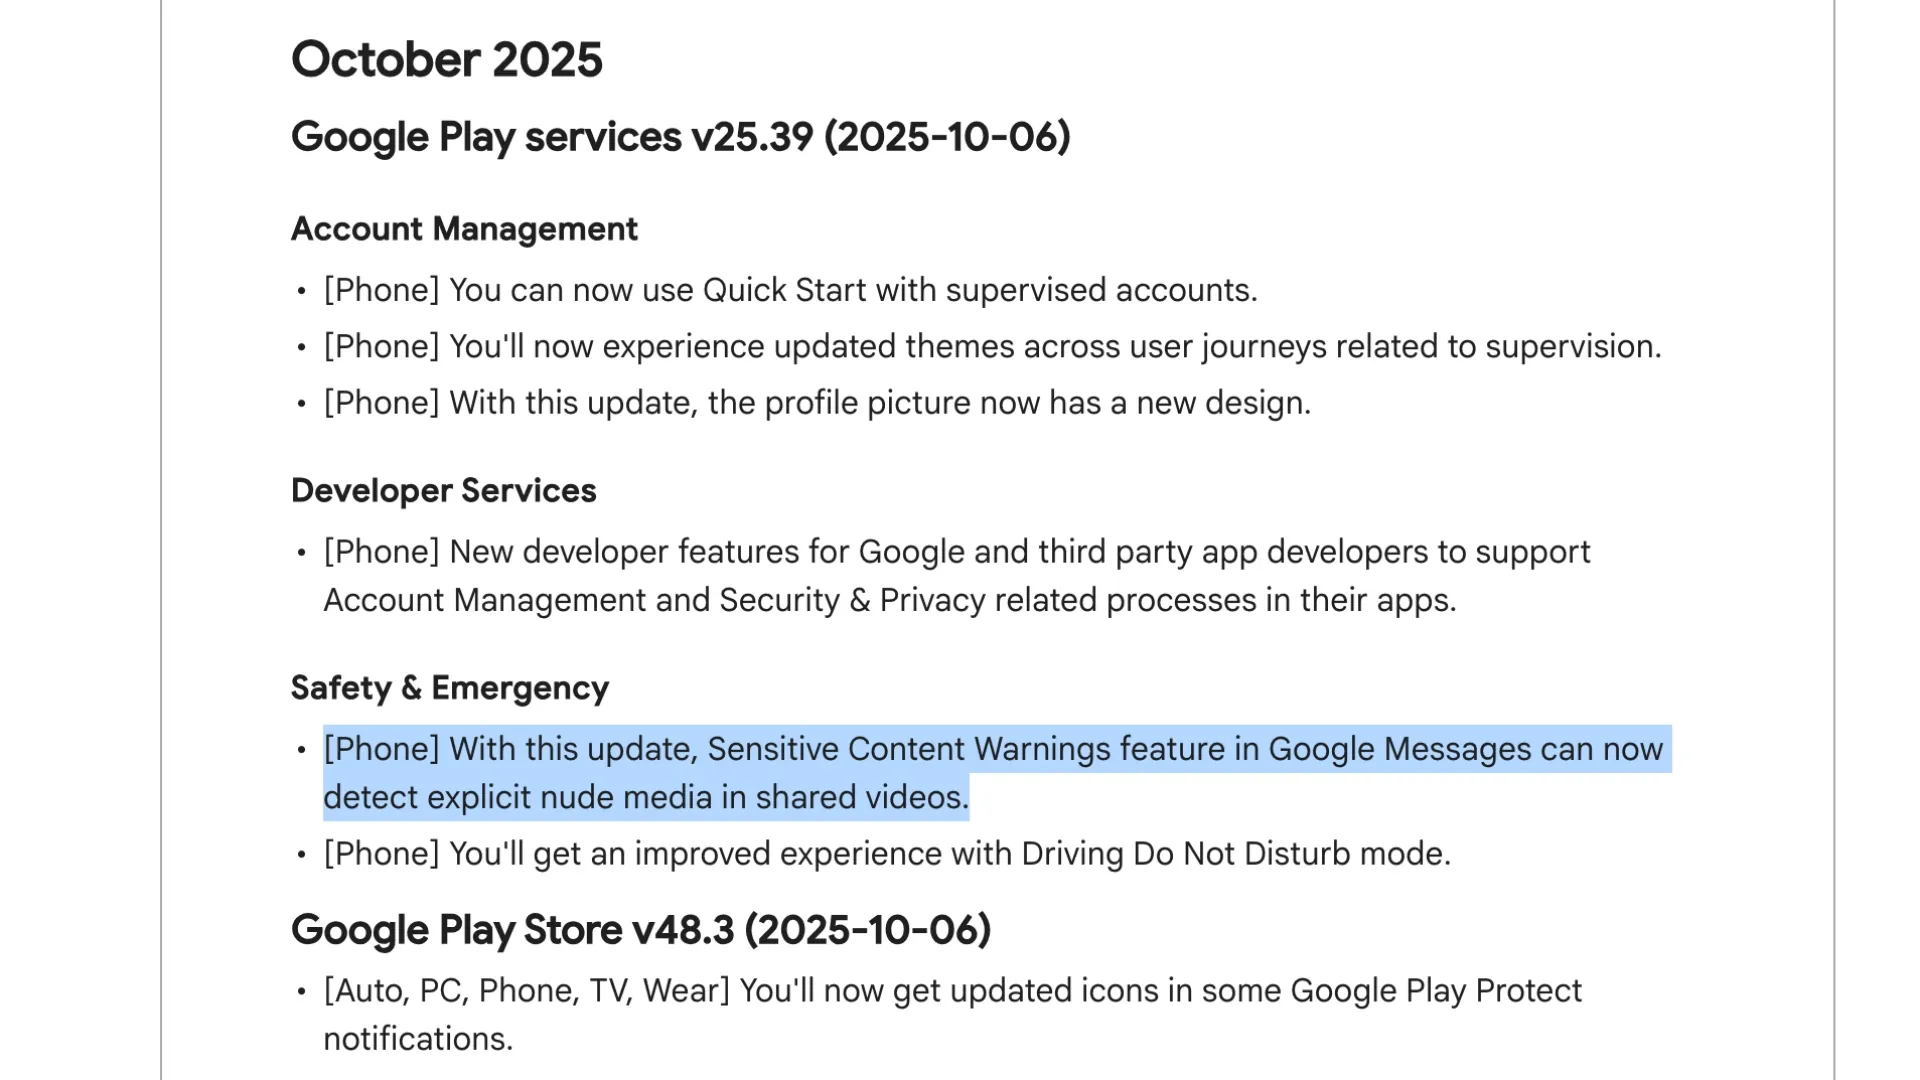
Обновление пришло с октябрьским пакетом Google Play Services v25.39, который начали распространять вчера. Однако, как обычно, обновление дойдёт не сразу — многие устройства пока останутся на сентябрьской версии.


После активации функция будет автоматически сканировать отправленные и полученные видео и определять, есть ли в них обнажёнка. Анализ выполняется на самом устройстве, без отправки файлов в облако — всё обрабатывается через системный модуль SafetyCore, который уже умеет распознавать нюд-контент на изображениях.

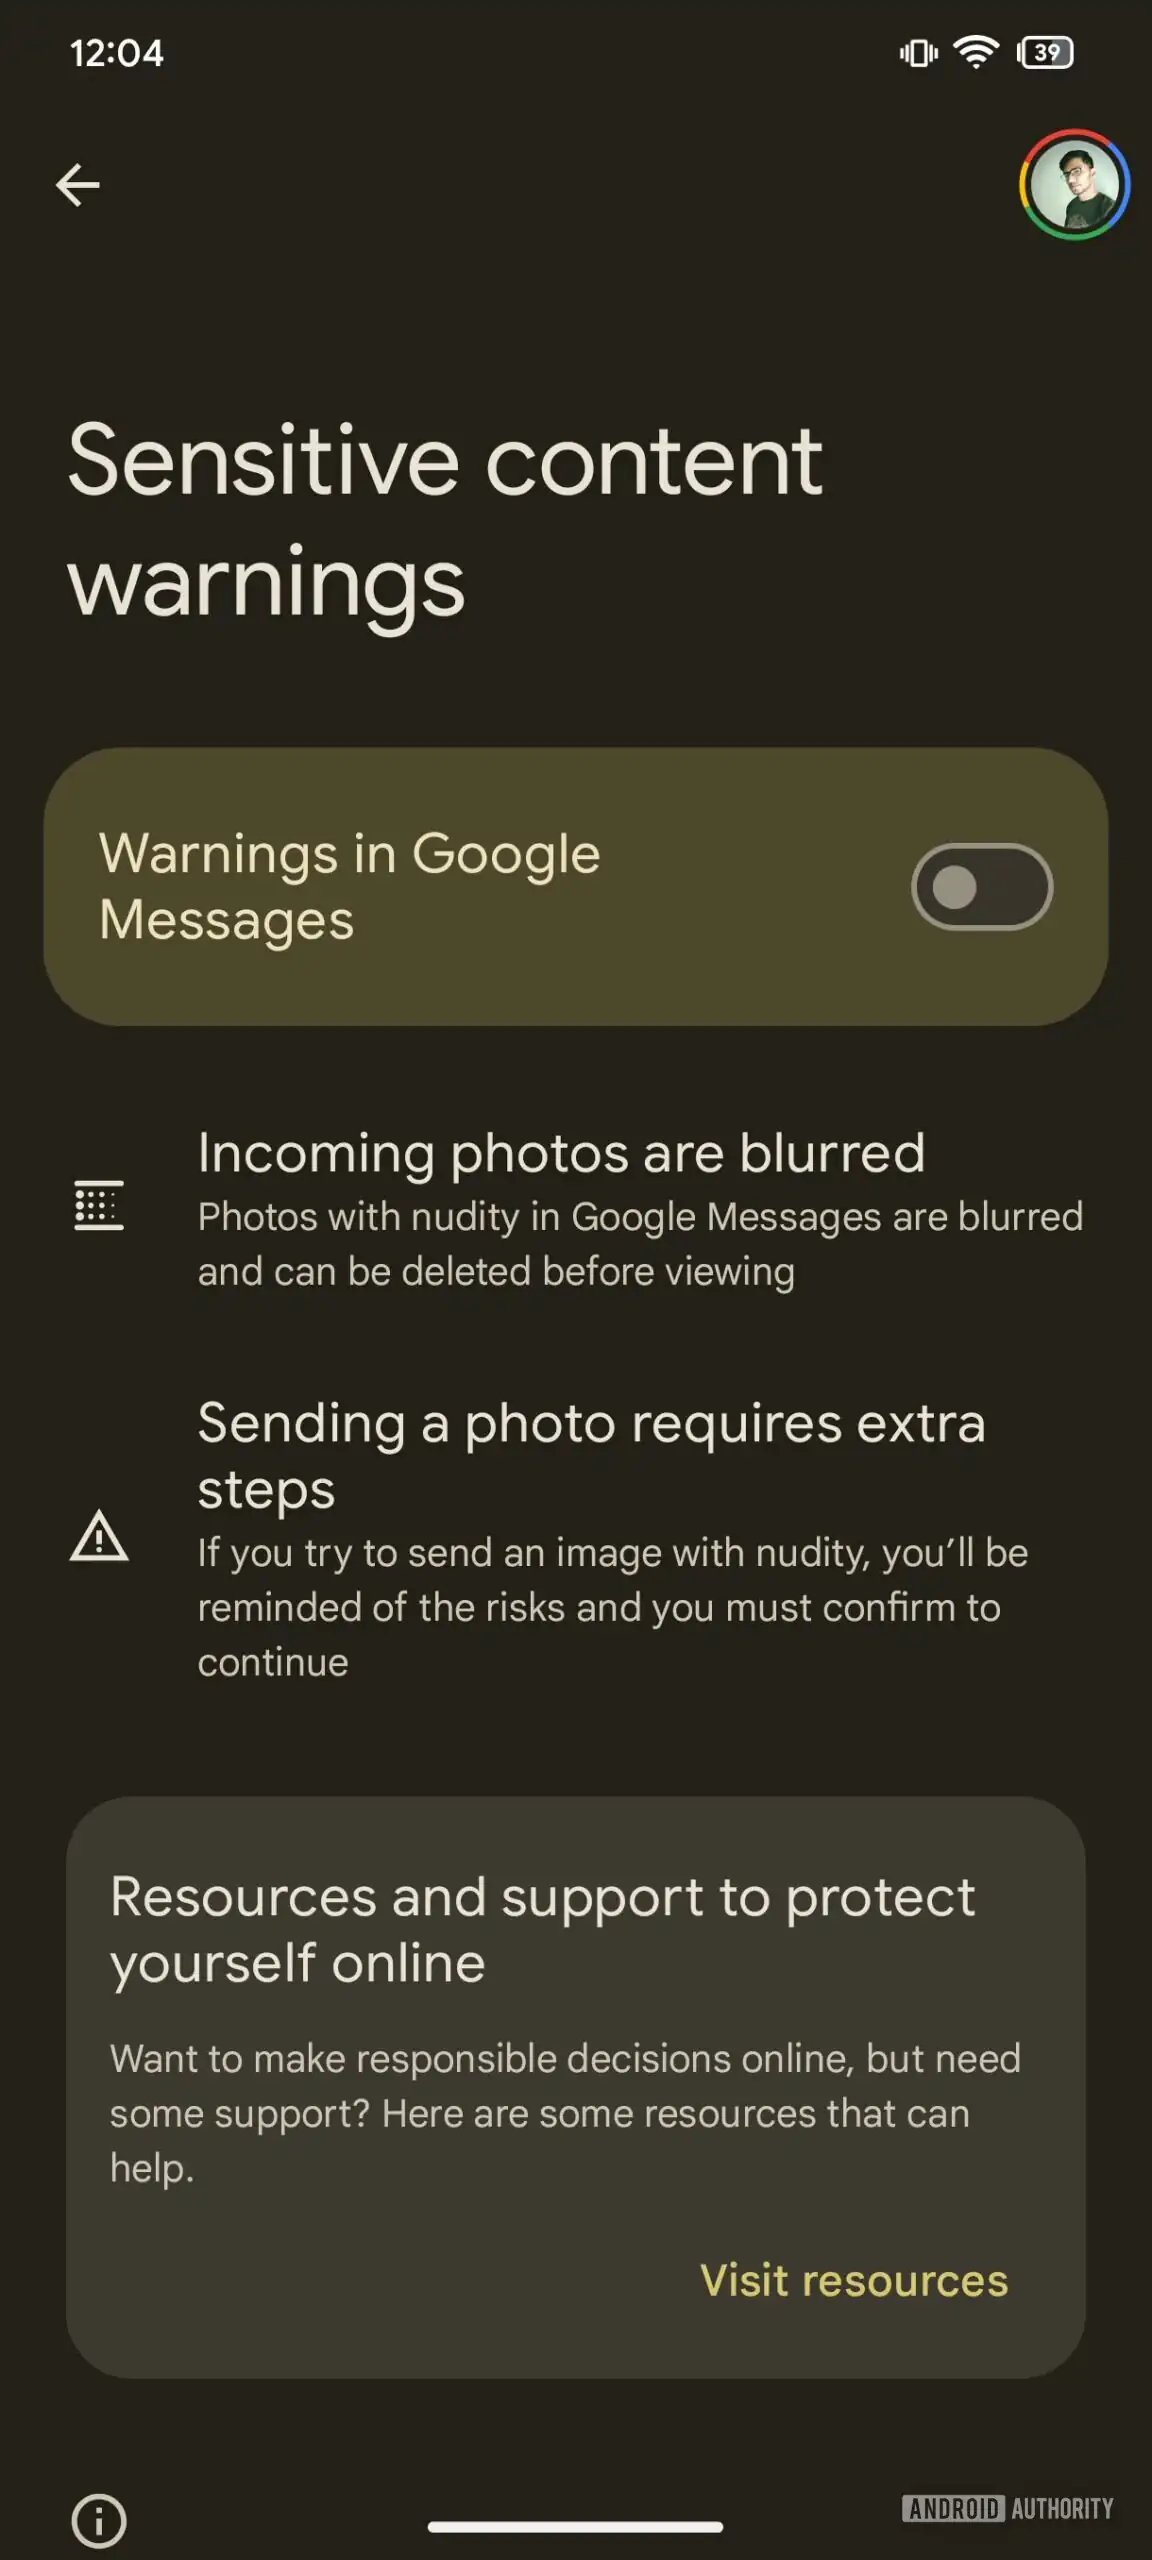
Если видео признано «чувствительным», Google Messages размоет превью и предложит пользователю удалить ролик, прежде чем тот его откроет. Однако по умолчанию эта функция отключена — чтобы включить защиту, нужно вручную зайти в:

Профиль → Настройки сообщений → Защита и безопасность → Управление предупреждениями о чувствительном контенте.

Источник: Android Authority


Важно: GIF-анимации пока под действие этой системы не попадают — защита работает только для изображений и видео. В итоге Google делает Messages чуть безопаснее и удобнее, особенно для тех, кто не хочет внезапно открыть «то самое» видео в чате.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru