


Беспилотное авто нарушило ПДД — полиция Сан-Бруно не смогла выписать штраф

Беспилотное авто нарушило ПДД — полиция Сан-Бруно не смогла выписать штраф

Беспилотное авто нарушило ПДД — полиция Сан-Бруно не смогла выписать штраф

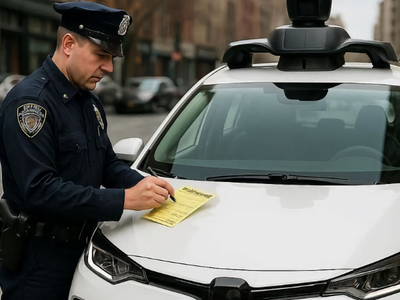
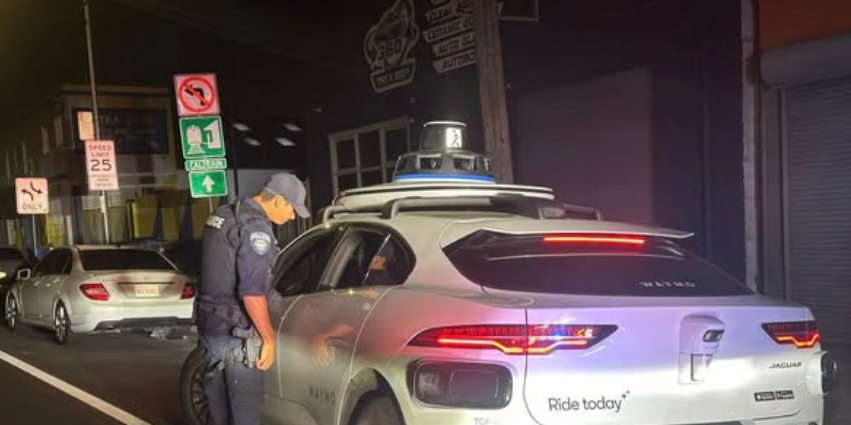
В ходе рейда против вождения в нетрезвом состоянии полицейские Сан-Бруно (городок рядом с аэропортом Сан-Франциско) остановили авто, неправильно выполнившее разворот, однако выписывать тикет оказалось некому: у машины не было водителя.

Нарушителем ПДД оказался беспилотник Waymo, а вариант «робот» бланки правоохранителей не предусматривали.


Полиция предупредила разработчика систем автономного управления автомобилем о сбое, и тот пообещал внести исправления в Waymo Driver для повышения безопасности дорожного движения.

В будущем году в Калифорнии вступит в силу закон, позволяющий полицейским оформлять нотификации о нарушении ПДД беспилотными авто. Правовая мера была принята после нескольких случаев блокировки трафика из-за беспилотников в Сан-Франциско, которые также были уличены в наезде на пешеходов, препятствовании работе пожарных расчетов и криминалистов на месте ДТП.

Вендоров автономных транспортных средств также обяжут открыть горячие линии для приема сообщений об инцидентах. Звонок свидетелей поможет быстро убрать беспилотник с места аварии либо перенаправить его в объезд.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru