


56% компаний в 2025 году увеличили бюджеты на киберзащиту на 20-40%

56% компаний в 2025 году увеличили бюджеты на киберзащиту на 20-40%

56% компаний в 2025 году увеличили бюджеты на киберзащиту на 20-40%

Кибербезопасность стала одной из главных тем для российского бизнеса. Как показало исследование К2 Кибербезопасность (ИБ-подразделение К2Тех) и Positive Technologies, больше половины крупных компаний в 2025 году подняли свои бюджеты на защиту данных — в среднем на 20–40%.

Интересно, что 49% ИТ- и ИБ-руководителей отметили: за последние два года заметно вырос интерес к этой теме со стороны генеральных директоров.

Почему так произошло?

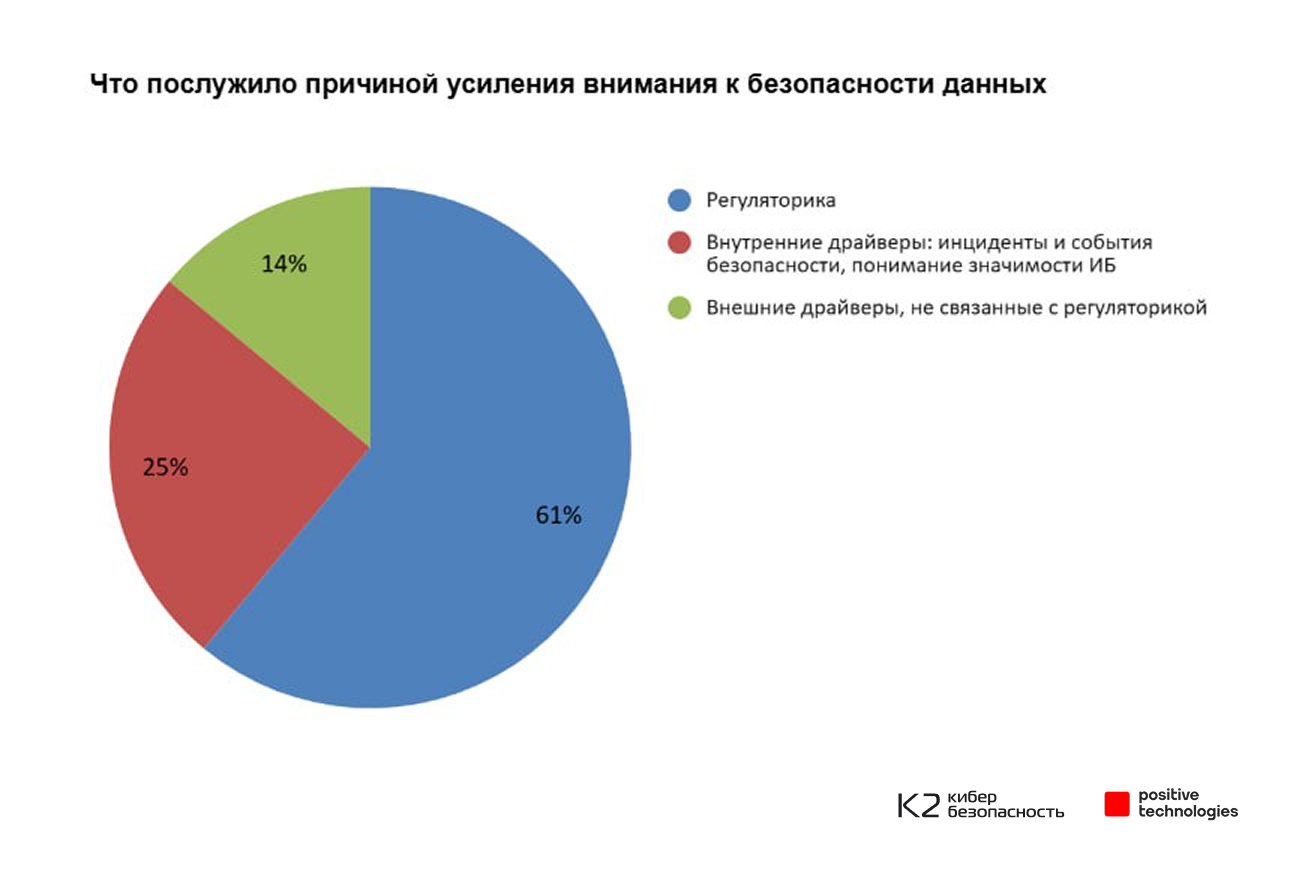
  • 61% респондентов считают, что всё дело в регуляторике: президентские указы №166 и №250, новые штрафы за утечки персональных данных и закон о защите КИИ.
  • 25% говорят о внутренних причинах — собственных инцидентах или росте осведомлённости сотрудников.
  • И только 14% связывают изменения с внешними факторами: трендами рынка, давлением конкурентов или требованиями партнёров.


Как компании меряют эффективность защиты? На первом месте — отсутствие утечек и критичных инцидентов (67%). Далее идут успешное прохождение аудитов (55%) и соблюдение требований закона (37%).

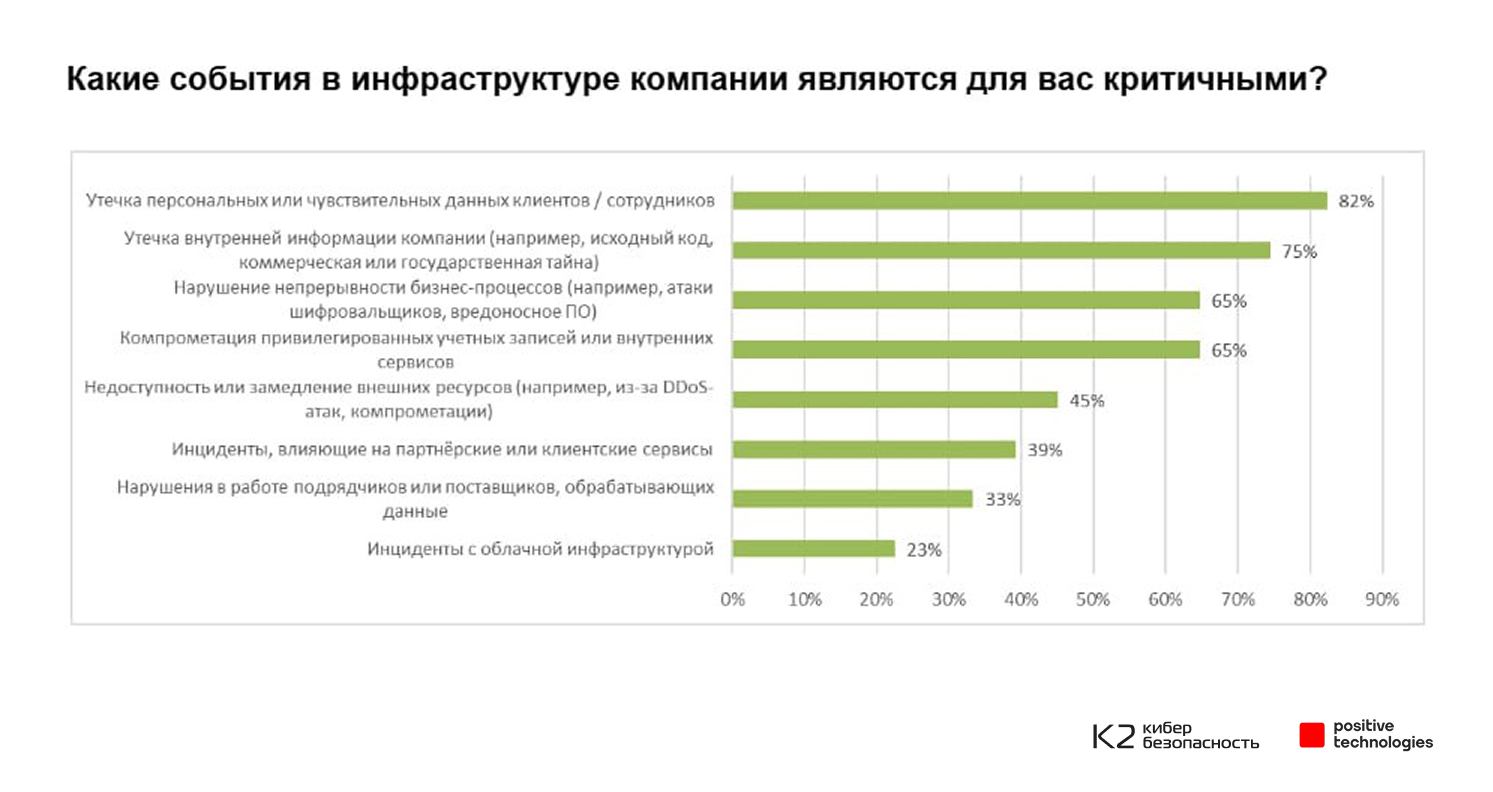
Самыми болезненными угрозами для бизнеса остаются утечки персональных данных (82%) и другой конфиденциальной информации (75%) — они грозят не только штрафами, но и долгосрочными репутационными потерями.


«Сегодня защита данных — это не только техника, но и условие устойчивости бизнеса. Всё чаще компании прибегают к кибериспытаниям, чтобы проверить свою реальную готовность к атакам», — отметил Вадим Католик, руководитель направления защиты данных и приложений в К2 Кибербезопасность.

По данным опроса, 69% крупных компаний уже используют два и более решений для защиты конфиденциальных данных. Но проблема в том, что разные системы охраняют разные люди, и целостной картины безопасности это не даёт.

«Поэтому рынок движется к комплексным платформам класса Data Security Platform. Такие решения объединяют разные технологии и позволяют защищать данные централизованно, независимо от того, где они хранятся — в базах, файловых хранилищах или облаках», — добавил Виктор Рыжков, руководитель развития бизнеса по защите данных в Positive Technologies.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru