


Neon из топа App Store раскрыл записи звонков пользователей

Neon из топа App Store раскрыл записи звонков пользователей

Neon из топа App Store раскрыл записи звонков пользователей

На прошлой неделе в топ бесплатных приложений для iPhone ворвалось новое приложение Neon. Его идея звучала необычно: оно записывает ваши телефонные звонки и платит за эти записи, чтобы потом продавать их ИИ-компаниям для обучения моделей. За один день Neon скачали 75 тысяч раз, и казалось, что это новый хит.

Но радость оказалась недолгой. Как выяснил TechCrunch, у Neon была серьёзная уязвимость: любой пользователь мог получить доступ к чужим телефонным номерам, записям звонков и их расшифровкам.

Для этого не требовалось ни взлома, ни специальных знаний — серверы приложения просто не ограничивали доступ к данным.

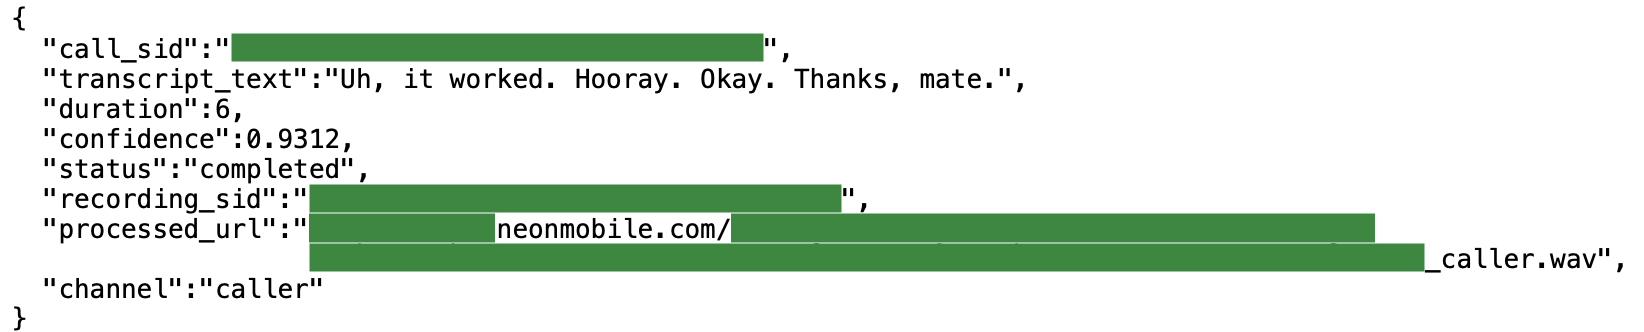
Журналисты протестировали приложение, записали тестовый звонок и через сетевой анализатор нашли прямые ссылки на аудиофайлы и тексты разговоров. Более того, сервер выдавал записи и метаданные чужих звонков: номера телефонов, время, длительность и даже заработок на каждом разговоре.


После того как об этом сообщили основателю Neon Алексу Кияму, он оперативно отключил серверы и разослал пользователям письмо о «временной приостановке работы для повышения безопасности». Однако в письме не было ни слова о том, что данные уже были под угрозой.

Сейчас приложение не работает, и неясно, вернётся ли оно обратно в App Store и Google Play. Apple и Google пока не комментируют ситуацию. Инвесторы, которых Киям упоминал в LinkedIn (Upfront Ventures и Xfund), тоже хранят молчание.

История Neon показывает: даже самые популярные приложения могут не пройти элементарный тест на безопасность — и это становится проблемой не только для пользователей, но и для магазинов приложений, куда по-прежнему проскакивают программы с серьёзными уязвимостями.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru