


Хактивисты BO Team грозят служебным расследованием в связи с ДМС

Хактивисты BO Team грозят служебным расследованием в связи с ДМС

Хактивисты BO Team грозят служебным расследованием в связи с ДМС

В «Лаборатории Касперского» фиксируют новый всплеск целевых рассылок BO Team на территории России. Разбор сентябрьских атак показал, что хактивисты обновили свои бэкдоры, а в качестве приманки используют тему ДМС.

Вредоносные сообщения, рассылаемые BO Team, она же Black Owl, Lifting Zmiy и Hoody Hyena, написаны от имени поставщика услуг страхования либо банка. Получателя чаще всего обвиняют в злоупотреблении полисом ДМС.

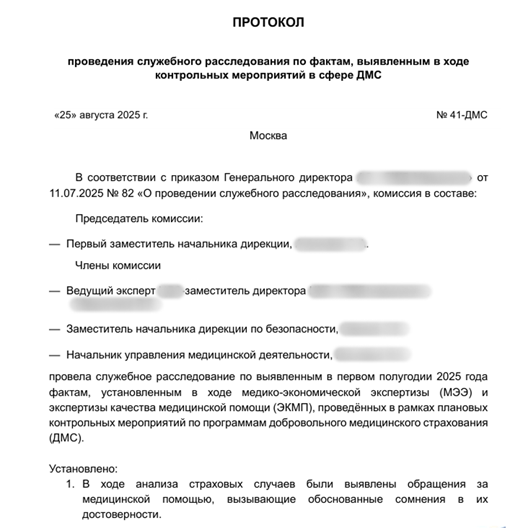
Целевой зловред (BrockenDoor) спрятан в прикрепленном архивном файле в виде экзешника, замаскированного под PDF. При открытии запароленного вложения (ключ указан в теле письма) пользователю отображается документ-приманка:


Примечательно, что вредонос откатывает свое исполнение, если у жертвы в параметрах раскладки клавиатуры не выставлен русский язык.

Основной код BrockenDoor оказался переписанным на C#. Выполняемые зловредом команды теперь обозначены двумя-тремя символами (ранее они были прописаны в развернутой форме).

Функциональность бэкдора мало изменилась. В ходе текущей кампании была зафиксирована попытка использования BrockenDoor для установки новой версии Go-бэкдора ZeronetKit, тоже из арсенала BO Team.

«Жертвами атак стали российские организации, заинтересованные в ДМС для своих сотрудников, — комментирует эксперт Kaspersky Олег Купреев. — Фишинговые письма, а также документы-приманки, скорее всего, создавались под конкретные цели: атакующие не использовали типовые шаблоны, а адаптировали вложения в каждой конкретной атаке под юридические документы, призывая жертву срочно ознакомиться с их содержанием».

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru