


Спектакль для жертвы: мошенники провели межведомственное совещание в Zoom

Спектакль для жертвы: мошенники провели межведомственное совещание в Zoom

Спектакль для жертвы: мошенники провели межведомственное совещание в Zoom

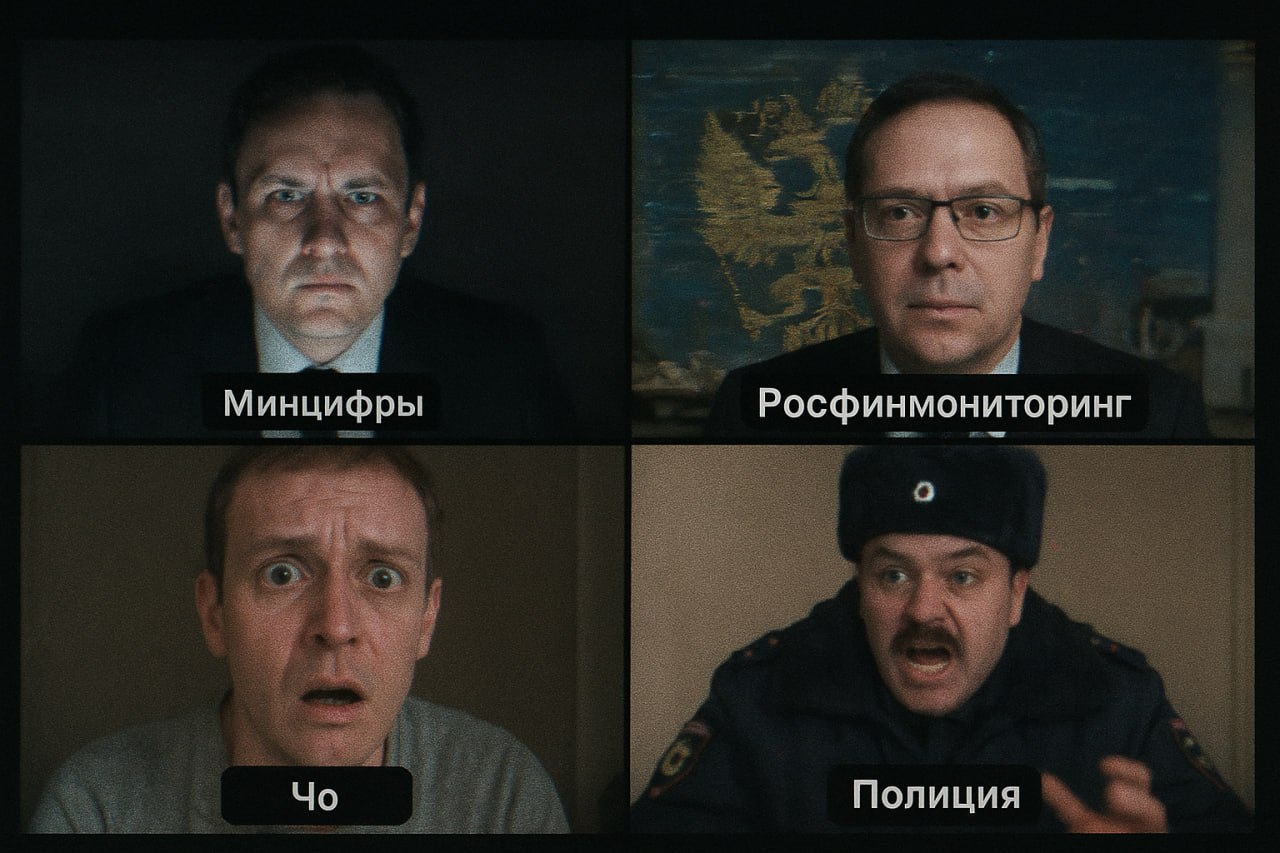
Пытаясь выудить у россиянина нужную информацию, телефонные мошенники организовали видеоконференцию в Zoom с участием лжесотрудников Минцифры РФ и Росфинмониторинга, а также лжепредставителя силовых структур.

К сожалению, жертве и в голову не пришло, что экстренное совещание на таком уровне не может происходить с использованием публичного сервиса, — трюк сработал.

Вначале аферисты провели типовую атаку по телефону: сообщили собеседнику о взломе аккаунта и, когда тот поверил, направили его в «техподдержку». Там подтвердили взлом и подключили других «специалистов».

Чтобы окончательно убедить абонента в необходимости срочных мер, ему устроили спектакль в Zoom — видеовстречу с тремя персонажами, выдаваемыми за представителей разных ведомств.


По словам Киберполиции России, блокировка массовых звонков, введенная на федеральном уровне в рамках борьбы с мошенничеством, уже дает искомый эффект.

Однако противостояние киберкриминалу — это нескончаемая игра в «кошки-мышки»: злоумышленники постоянно придумывают новые уловки, меняют тактику, используют альтернативные каналы связи, и приведенный случай — наглядный тому пример.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru