


Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Исследователи нашли новый способ тихо устанавливать свои расширения в Chrome и других браузерах на базе Chromium. И всё это без лишних предупреждений для пользователя. Фокус в том, как браузеры хранят настройки аддонов.

Обычно для контроля используются специальные JSON-файлы в AppData, где зашиты установленные расширения и проверочные коды (MAC). Но учёные показали, что эти проверки можно обойти всего одной аккуратной записью на диск.

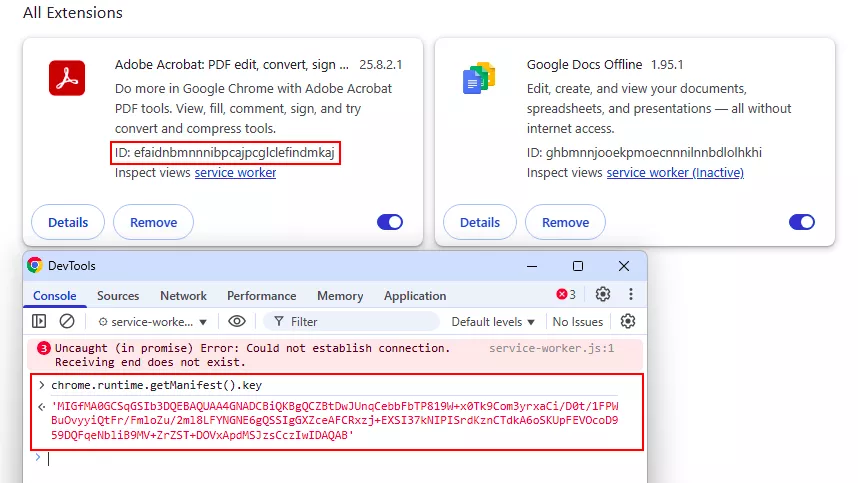
Метод работает так: сначала атакующий вычисляет ID нужного расширения, потом вытаскивает из ресурсов браузера секретный ключ для подписи и генерирует правильные коды проверки.

После чего остаётся переписать настройки — и браузер послушно запускает «левое» расширение при старте. Причём никаких флагов в командной строке или скачиваний из магазина Chrome не нужно.


Отдельная хитрость — так называемый «extension stomping»: если локальное расширение имеет тот же ID, что и официальное из Chrome Web Store, то приоритет получит именно локальная версия. А это прямой путь для маскировки под разрешённые админами плагины.


Даже групповые политики в доменной сети не спасают: их можно подделать или просто удалить ключи в реестре (HKCU\Software\Policies\Google\Chrome).

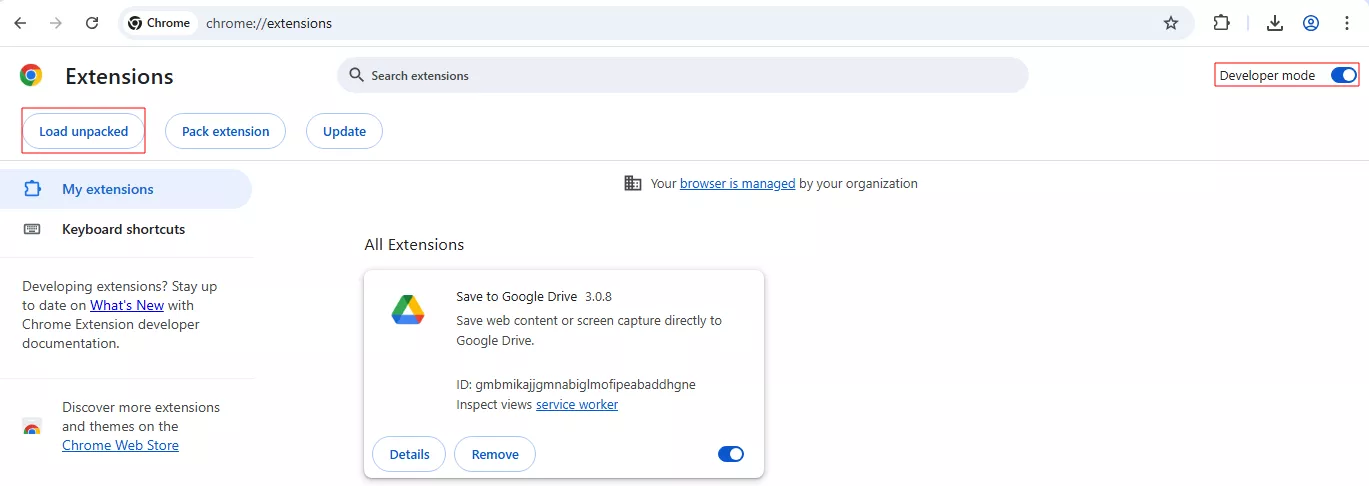
Для атакующих это означает тихую и надёжную точку закрепления в системе, а для защитников — новые головные боли. Эксперты советуют мониторить изменения файлов настройки, проверять переключения режима разработчика и следить за подозрительными правками в реестре.

В итоге исследование показало слабое место всей архитектуры Chromium: статический HMAC-ключ и доступность файлов для записи. Чтобы закрыть дыру, придётся выносить проверки глубже в систему или усиливать шифрование на уровне ОС.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru