


Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Эксперты назвали 25 главных уязвимостей в протоколе MCP для агентного ИИ

Model Context Protocol (MCP), который в 2024 году разработала Anthropic и открыла как стандарт, уже стал основой для работы агентного ИИ. Именно через MCP агенты взаимодействуют с данными, инструментами и друг с другом — безопасно и прозрачно. Но, как и любая технология, MCP уязвим.

Недавно стало известно об атаке на интеграцию календаря ChatGPT: обычное письмо с приглашением могло незаметно доставить джейлбрейк в модель, без какого-либо участия пользователя.

На этом фоне компания Adversa AI выпустила первое масштабное исследование — «Top 25 MCP Vulnerabilities». По словам авторов, это «самый полный на сегодня анализ уязвимостей MCP».

Интересно, что OWASP тоже готовит свой «топ-10» по MCP, но пока его нет. Adversa подчёркивает: цель не конкурировать, а помочь компаниям, которые уже сейчас внедряют агентный ИИ.


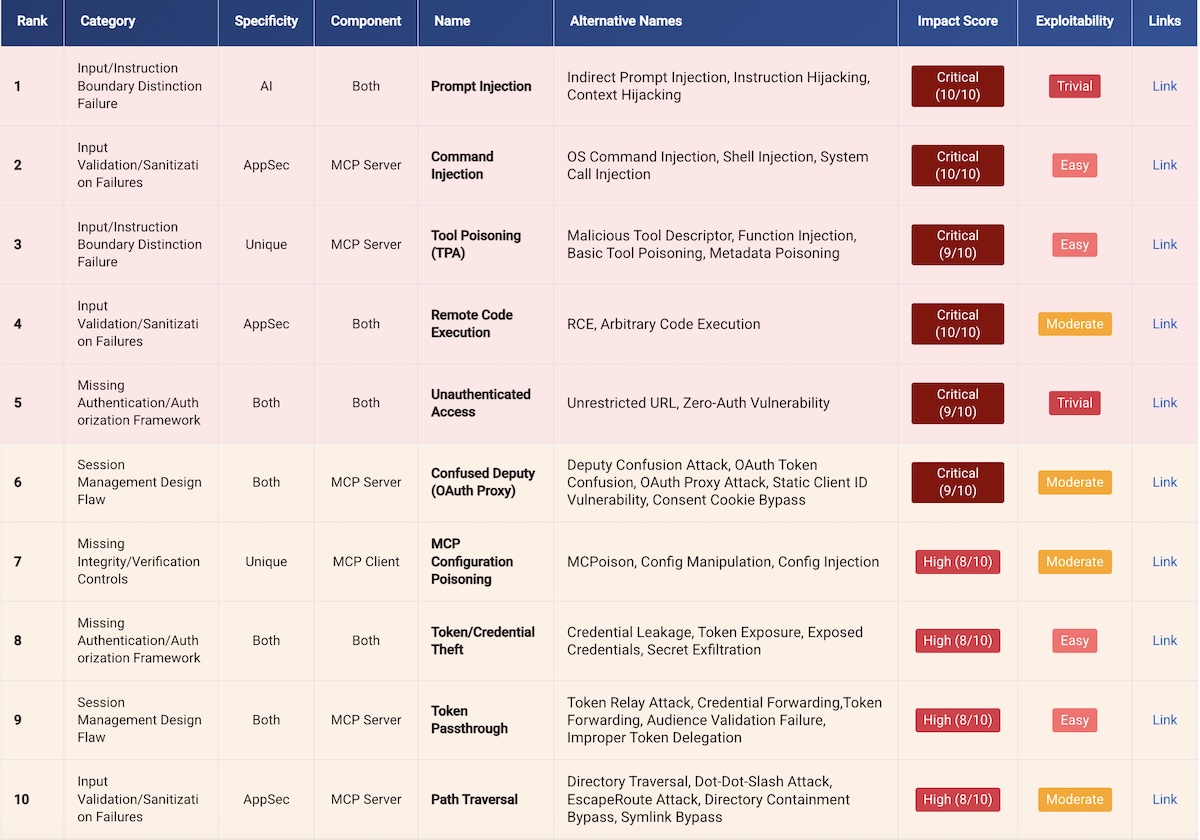
Что внутри списка? Каждой уязвимости присвоено название, балл по уровню влияния (от критического RCE до «просто» утечки данных), оценка сложности эксплуатации (от «элементарно через браузер» до «нужны ресурсы уровня государства») и ссылки на дополнительные материалы.

Неудивительно, что на первом месте — инъекции в промпты: критический эффект, тривиальная эксплуатация. В конце списка, например, есть малоизвестная MCP Preference Manipulation Attack, которая почти нереализуема, но всё равно считается угрозой.

Adversa также предлагает практическое руководство:

  • Немедленные меры — валидация всех входных данных (исследователи отмечают, что 43% MCP-серверов подвержены командным инъекциям).
  • Стратегия защиты в глубину — от обязательного TLS на уровне протокола до параметризованных запросов в базах данных.
  • План на 3 месяца — от аутентификации на всех эндпойнтах (сразу) до перехода на архитектуру «zero trust» (через квартал).

Авторы обещают обновлять документ ежемесячно или при появлении новых инцидентов и CVE.

Подпишитесь на новости

RuStore станет обязательным для предустановки на телевизоры со Smart TV

Предустановка российского магазина приложений RuStore на телевизоры с функцией Smart TV станет обязательной с 2027 года. Как сообщила пресс-служба Минцифры, правительство подписало постановление, которое создает для этого правовую и техническую возможность.

Заявление министерства приводит «Интерфакс». RuStore включат в действующий механизм обязательной предустановки программ на Smart TV.

Перечень приложений, обязательных к установке на телевизоры в 2027 году, скорректируют: свои предложения Минцифры должно представить до 1 марта 2027 года.

В министерстве считают, что RuStore обеспечит гарантированный доступ к российским сервисам на телевизорах. Через магазин можно будет выполнить требования по предустановке в том числе тех приложений, которых сейчас нет в Google Play и Google TV.

Пользоваться RuStore владельцы телевизоров не обязаны, его использование исключительно добровольно, подчеркнули в Минцифры.

На смартфоны и планшеты с Android RuStore обязательно предустанавливают с 2023 года, а с 1 сентября 2025 года требование распространили и на устройства с iOS и HyperOS.

RSS: Новости на портале Anti-Malware.ru