


Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

Стример потерял $32 000 из-за заражённой игры BlockBlasters в Steam

На платформе Steam обнаружили очередной случай публикации вредоносной игры. Бесплатный ретроплатформер BlockBlasters, опубликованный разработчиком Genesis Interactive, оказался заражён криптодрейнером, который крал данные и опустошал криптокошельки игроков.

Игра вышла 30 июля и сначала была безопасной, но 30 августа в неё добавили вредоносный компонент. На Steam она продержалась почти два месяца — до 21 сентября, успев собрать сотни «очень положительных» отзывов.

О проблеме стало известно после того, как латвийский стример Raivo Plavnieks (RastalandTV) во время благотворительного стрима в поддержку лечения от саркомы 4-й стадии потерял более $32 000.

Он загрузил «проверенную» игру со Steam и вскоре лишился криптовалюты. История вызвала большой резонанс: часть потерь компенсировали подписчики и представители криптосообщества, в том числе инфлюенсер Алекс Беккер, переведший пострадавшему $32 500.


По данным криптоисследователя ZachXBT, всего злоумышленники могли похитить около $150 000 с 261 аккаунта Steam. Группа VXUnderground называет цифру в 478 жертв и уже опубликовала список имён пользователей, призвав срочно менять пароли. Эксперты предполагают, что атакующие целенаправленно искали людей с крупными криптоактивами — через Twitter им рассылали приглашения скачать игру.

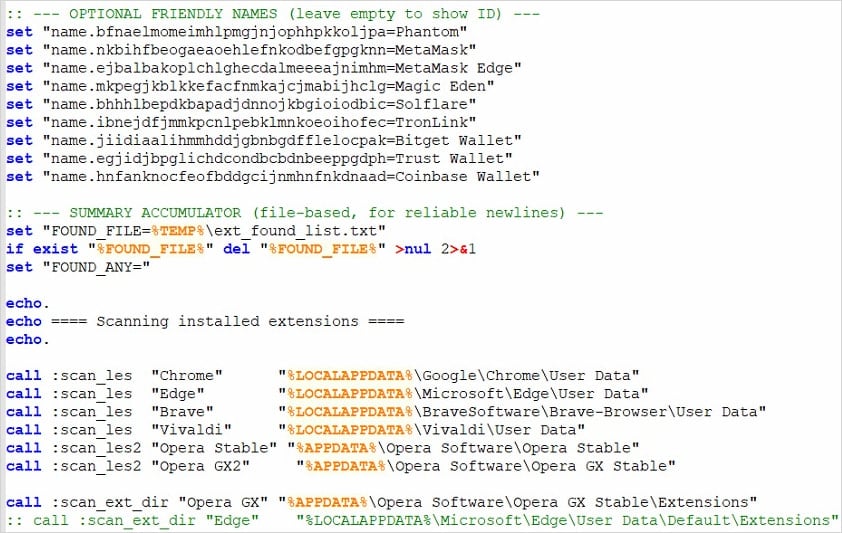
Исследователи выявили, что в атаке использовались batch-скрипты для кражи логинов Steam, Python-бэкдор и вредоносный модуль StealC. При этом хакеры допустили грубую ошибку в операционной безопасности — оставили открытыми токены своего телеграм-бота.


Valve ситуацию пока не прокомментировала. Но подобные истории на Steam происходят не впервые: ранее под вредоносным софтом замечали игры Chemia, Sniper: Phantom’s Resolution и PirateFi.

Эксперты советуют: если у вас установлена BlockBlasters, немедленно смените пароли в Steam и перенесите цифровые активы в новые кошельки. А при установке малопопулярных или «бета»-игр на платформе стоит быть особенно осторожными.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru