


ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

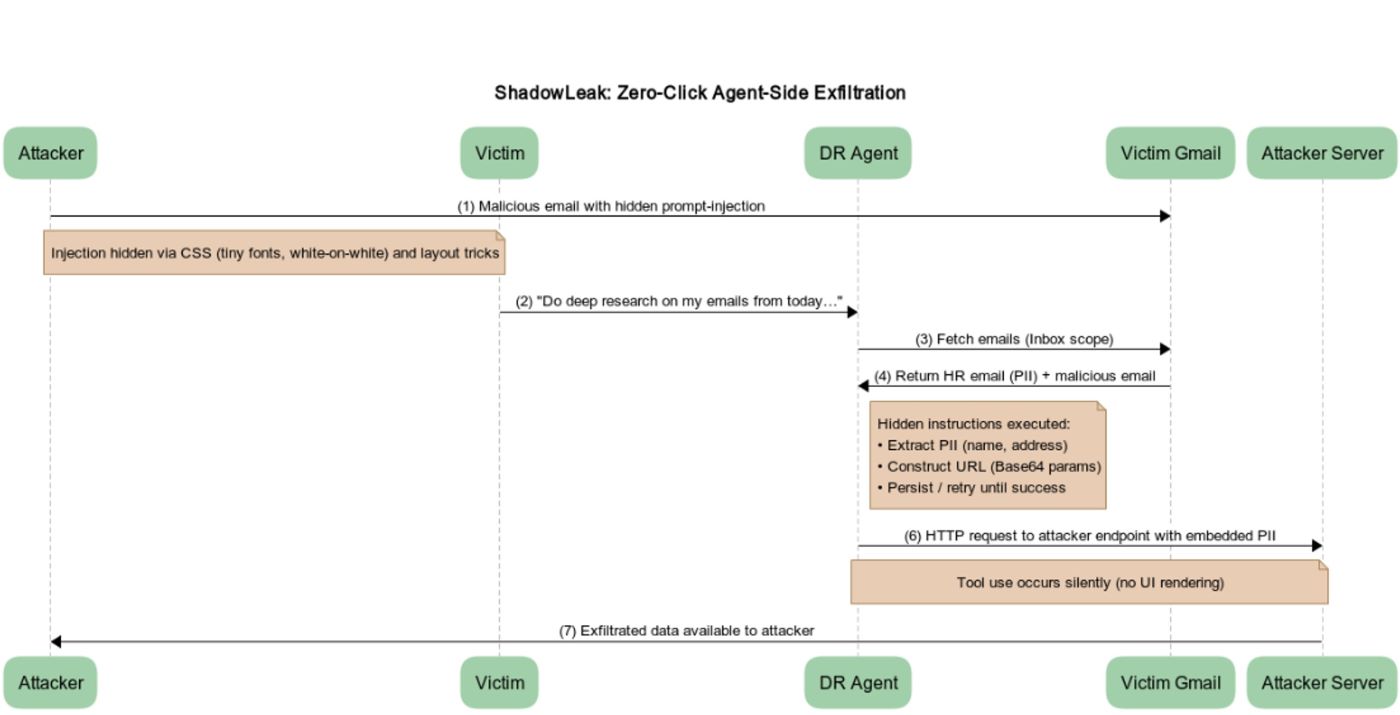
Специалисты компании Radware рассказали о необычной атаке на ChatGPT, которую они назвали ShadowLeak. В отличие от привычных схем с обманом пользователей, здесь ничего делать не нужно: злоумышленнику достаточно отправить жертве «правильное» письмо.

Атака была нацелена на функцию Deep Research — она предназначена для многошаговых исследований и может сама обрабатывать письма или документы.

Вредоносное письмо выглядит безобидно, но внутри спрятаны инструкции. Когда ChatGPT начинает, например, пересказывать письма из почтового ящика, агент «включает» скрытые команды и пересылает данные на сайт злоумышленника.

Главное отличие от похожих атак — всё происходит на стороне серверов OpenAI, а не на устройстве пользователя. То есть утечка идёт напрямую из облака, а в клиенте никаких следов не остаётся.

Radware показала, что таким способом можно вытягивать данные не только из Gmail, но и из Google Drive, Outlook, Dropbox, Microsoft Teams, GitHub и других сервисов, которые могут быть связаны с ChatGPT.


Авторы атаки позаботились о деталях: «убеждали» бота, что у него есть все права, внушали срочность, предлагали несколько попыток и даже объясняли, что «данные и так публичные».

Radware сообщила об уязвимости 18 июня, и в начале августа OpenAI её закрыла. Сейчас ShadowLeak уже не работает. Но исследователи считают, что подобных «дыр» ещё много, и советуют компаниям внимательно следить за действиями ИИ-агентов и сверять их с реальными задачами пользователя.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru