


Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

По данным центра Solar 4RAYS, во втором квартале 2025 года на одну российскую организацию в среднем приходилось более 160 заражений вредоносными программами — это на 20% больше, чем в начале года. Хакеры используют такие атаки не только для шпионажа, но и ради заработка на украденных данных. Чаще всего под удар попадают здравоохранение, госсектор, промышленность и ТЭК.

Хотя количество организаций, где фиксировались заражения, снизилось на 23% (до 17 тысяч), среднее число атак на одну компанию выросло.

Эксперты объясняют это сезонным фактором: летом активность и хакеров, и ИБ-служб обычно снижается, а значит, атаки дольше остаются незамеченными. При этом прогнозируется, что осенью число атакованных организаций вырастет.

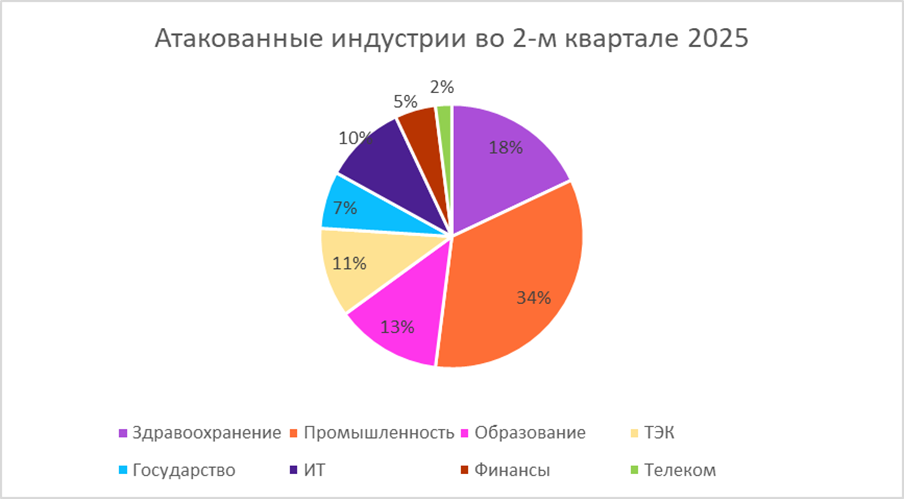
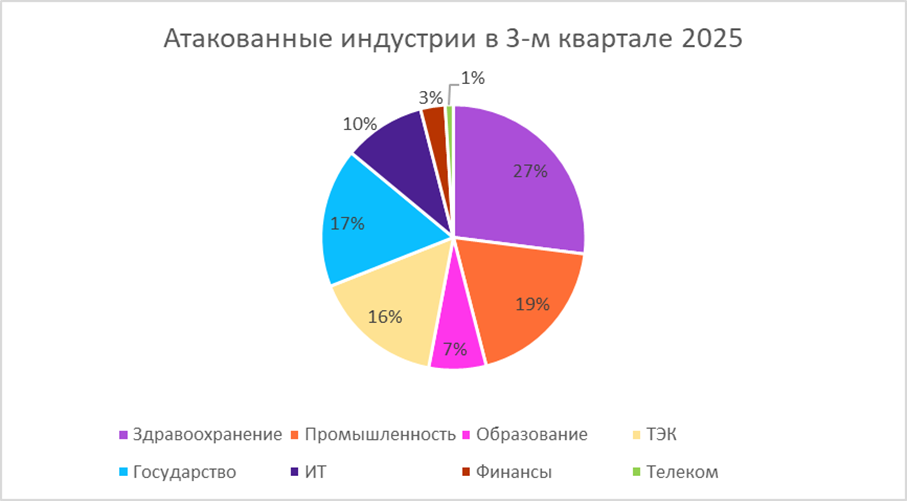
Во втором квартале больше всего заражений пришлась на промышленность (36%), медицину (18%), образование (13%) и ТЭК (11%). Но уже в июле–августе ситуация изменилась: доля заражений в медучреждениях выросла до 27%, а в госсекторе почти удвоилась — до 17%. В этих сферах заметно увеличилось и среднее число атак на одну организацию.


Если в начале года чаще всего фиксировались стилеры (ПО для кражи данных), то к середине года их доля снизилась до 28%, а заметно выросла активность APT-группировок (35%) и вредоносов для удалённого доступа (RAT) — до 23%. По словам специалистов, такие программы сложнее обнаружить, а их использование позволяет злоумышленникам не только похищать данные, но и перепродавать доступ к заражённым системам.


Около 35% заражений майнерами и ботнетами было зафиксировано именно в сетях медицинских организаций. Причины — быстрый темп цифровизации при недостаточном уровне защиты и высокая ценность медицинских данных, которые часто используют для вымогательства.

Наибольший интерес у атакующих вызывают сферы с критически важными данными и инфраструктурой — ТЭК, промышленность, госсектор и медицина. При этом риск успешной атаки возрастает там, где уровень киберзащиты остаётся низким.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru