


Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

По данным центра Solar 4RAYS, во втором квартале 2025 года на одну российскую организацию в среднем приходилось более 160 заражений вредоносными программами — это на 20% больше, чем в начале года. Хакеры используют такие атаки не только для шпионажа, но и ради заработка на украденных данных. Чаще всего под удар попадают здравоохранение, госсектор, промышленность и ТЭК.

Хотя количество организаций, где фиксировались заражения, снизилось на 23% (до 17 тысяч), среднее число атак на одну компанию выросло.

Эксперты объясняют это сезонным фактором: летом активность и хакеров, и ИБ-служб обычно снижается, а значит, атаки дольше остаются незамеченными. При этом прогнозируется, что осенью число атакованных организаций вырастет.

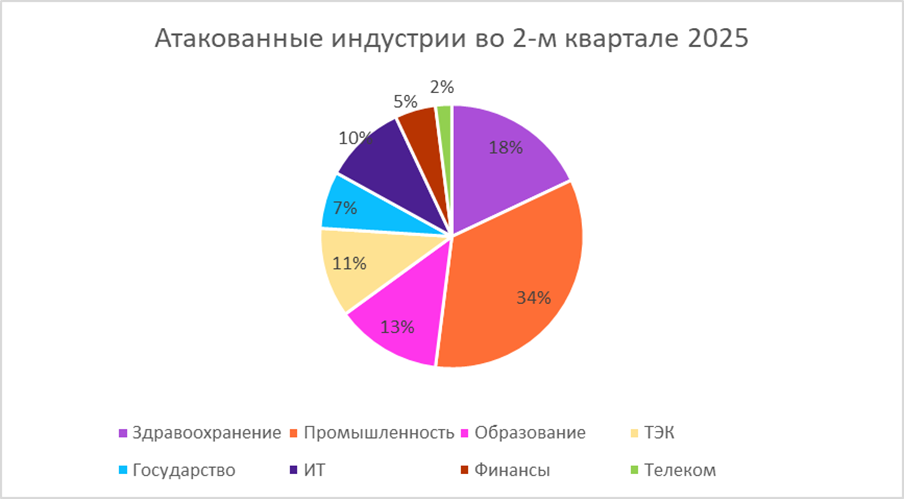
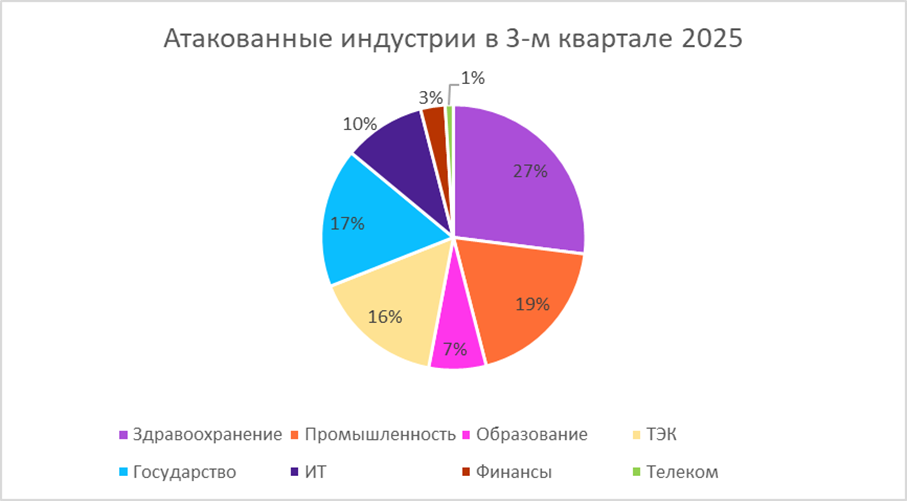
Во втором квартале больше всего заражений пришлась на промышленность (36%), медицину (18%), образование (13%) и ТЭК (11%). Но уже в июле–августе ситуация изменилась: доля заражений в медучреждениях выросла до 27%, а в госсекторе почти удвоилась — до 17%. В этих сферах заметно увеличилось и среднее число атак на одну организацию.


Если в начале года чаще всего фиксировались стилеры (ПО для кражи данных), то к середине года их доля снизилась до 28%, а заметно выросла активность APT-группировок (35%) и вредоносов для удалённого доступа (RAT) — до 23%. По словам специалистов, такие программы сложнее обнаружить, а их использование позволяет злоумышленникам не только похищать данные, но и перепродавать доступ к заражённым системам.


Около 35% заражений майнерами и ботнетами было зафиксировано именно в сетях медицинских организаций. Причины — быстрый темп цифровизации при недостаточном уровне защиты и высокая ценность медицинских данных, которые часто используют для вымогательства.

Наибольший интерес у атакующих вызывают сферы с критически важными данными и инфраструктурой — ТЭК, промышленность, госсектор и медицина. При этом риск успешной атаки возрастает там, где уровень киберзащиты остаётся низким.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru