


57% россиян не уверены в эффективности своих мер киберзащиты

57% россиян не уверены в эффективности своих мер киберзащиты

57% россиян не уверены в эффективности своих мер киберзащиты

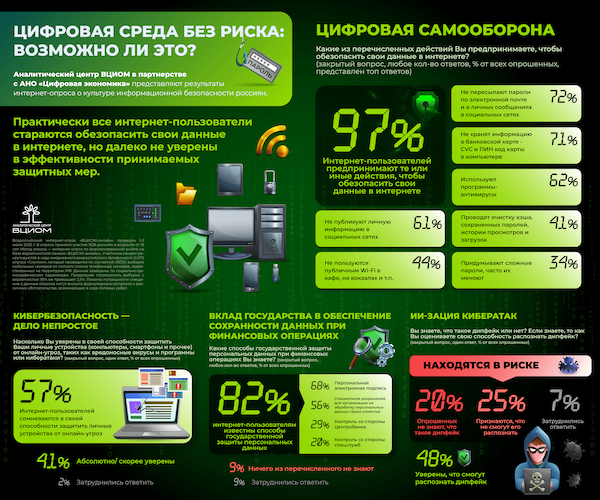
Согласно результатам опроса, проведенного ВЦИОМ и АНО «Цифровая экономика», защитить персональные данные в интернете пытаются 97% жителей России, однако больше половины считают превентивные меры недостаточными.

Опрос о культуре ИБ проводился онлайн в начале июля, в нем приняли участие 1626 представителей разных возрастных групп (18 лет и старше).

Как выяснилось, почти все респонденты обладают базовыми знаниями о кибергигиене. Они используют антивирус, не расшаривают пароли по имейл и не светят их в соцсетях, не хранят данные банковских карт на компьютере, не используют публичный Wi-Fi.

Миллениалы отдают предпочтение более продвинутым способам защиты: придумывают сложные пароли, используют браузер в режиме «инкогнито», отключают автоматическое сохранение учетных данных и открытие потенциально опасных сайтов, чаще пользуются 2FA.

В то же время 57% россиян не уверены, что принимаемые меры надежно защитят их устройства от киберугроз. Больше прочих в своих ИБ-способностях сомневаются пенсионеры, люди с низким достатком (по 70%), жители небольших городов и сел (61-63%), а также те, кто не интересуется состоянием дел на киберфронте (69%).

Что касается сбора данных в интернете, больше половины опрошенных знают об этом понаслышке, а остальных беспокоит в основном инициатива частных лиц и коммерческих компаний.

В отношении госсектора мнения разделились: 47% россиян считают, что использование ПДн госструктурами создает лишние риски, 48% уверены, что это безопасно. Развенчать опасения недоверчивых поможет запуск платформы согласий на Госуслугах, который ожидается в 2028 году.

В вопросе о мошеннических звонках от имени банка респонденты проявили единодушие: конфиденциальные данные по таким запросам предоставлять нельзя. Три четверти участников опроса в ответ просто вешают трубку и уточняют информацию, перезванивая в банк по официальному номеру. Что важнее, так уже поступают 79% людей преклонного возраста.

Ввиду роста числа атак с использованием ИИ, в том числе дипфейков, созданных с помощью таких инструментов, инициаторам опроса было интересно узнать, готовы ли россияне к противодействию новой угрозе.

В этом году МВД РФ фиксирует расширение использования дипфейков в мошеннических схемах. Опрос показал, что в своей способности распознать эту киберугрозу уверены меньше половины опрошенных — в основном молодежь.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru