


Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Раскрыты детали уязвимости в LG WebOS, которую продемонстрировали участники майского состязания TyphoonPWN 2025 в Сеуле. Эксплойт позволяет обойти аутентификацию и получить полный доступ к ТВ-системе.

Данная проблема классифицируется как выход за пределы рабочего каталога и была выявлена в LG 43UT8050 с WebOS 24. Не исключено, что ей подвержены и другие смарт-телевизоры вендора.

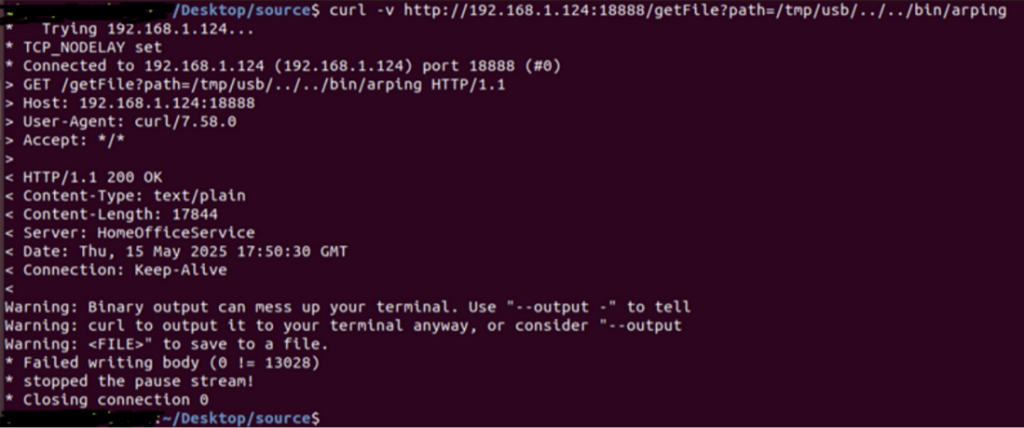
В появлении уязвимости повинна служба браузера WebOS, которая автоматически открывает порт 18888 при подключении USB-накопителя, предоставляя пирам доступ к папке /tmp/usb или /tmp/home.office.documentviewer через API.

Как оказалось, этот механизм расшаривания контента содержит изъян: приложение не проверяет путь к файлу, что провоцирует неавторизованные загрузки из других локаций.


Используя уязвимость, злоумышленник может добраться до файла базы данных с ключами аутентификации пиров и с их помощью обойти защиту сервиса secondscreen.gateway. Доступ к этой службе позволяет активировать режим разработчика, внедрить вредоноса и в итоге перехватить контроль над IoT-устройством.

В LG подтвердили наличие уязвимости и недавно выпустили информационный бюллетень. PoC-эксплойт уже в паблике, пользователям рекомендуется устанавливать обновления прошивок по мере их выхода.

Пару лет назад баг-хантеры из Bitdefender обнаружили в LG WebOS четыре уязвимости, открывающие возможность для угона 90 тыс. смарт-устройств. А в прошлом году телевизоры LG уличили в покушении на слежку за пользователями.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru