


Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

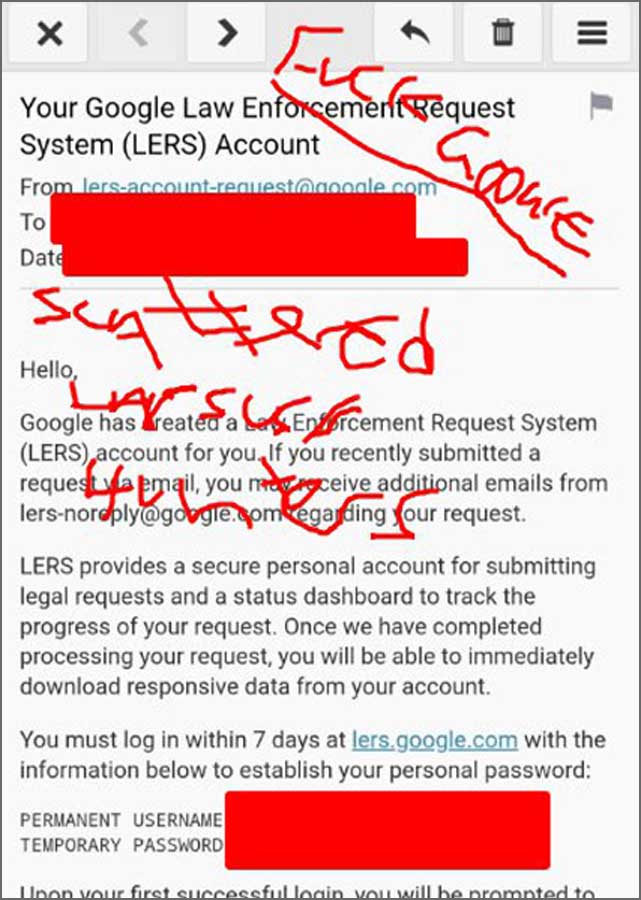
Google сообщила, что в её платформе Law Enforcement Request System (LERS), через которую правоохранительные органы отправляют официальные запросы на данные, появился поддельный аккаунт. В компании уточнили: его уже отключили, никаких запросов через него сделано не было и доступ к данным злоумышленники получить не успели.

Поводом для заявления стали громкие заявления киберпреступной группы Scattered Lapsus$ Hunters.

В Telegram они утверждали, что получили доступ не только к LERS, но и к системе проверки биографических данных eCheck, которую использует ФБР. Группа даже показала скриншоты «доступа». Впрочем, в ФБР комментировать ситуацию отказались, когда к ним обратились представители BleepingComputer.


Опасения вокруг этой истории понятны: если бы злоумышленники действительно могли работать через такие порталы, то получили бы возможность под видом полиции запрашивать конфиденциальные данные пользователей.

Scattered Lapsus$ Hunters называют себя объединением участников из групп Shiny Hunters, Scattered Spider и Lapsus$. В этом году именно они стояли за масштабной кражей данных Salesforce.

Тогда атаки начинались с социальной инженерии: хакеры уговаривали сотрудников подключить корпоративные аккаунты к утилите Salesforce Data Loader, а потом выкачивали информацию. Позже они взломали GitHub-репозиторий Salesloft и нашли там токены для доступа к другим сервисам, что позволило продолжить кражи.

В числе пострадавших компаний — Google, Adidas, Qantas, Cisco, Louis Vuitton, Dior, Cloudflare, Palo Alto Networks и многие другие.

Интересно, что именно специалисты Google Threat Intelligence (Mandiant) первыми публично рассказали об этих атаках и фактически испортили злоумышленникам игру. С тех пор хакеры регулярно высмеивают Google, ФБР, Mandiant и исследователей в своих каналах.

На днях группа объявила, что «уходит в тень» и теперь «молчание будет их силой». Однако эксперты уверены: это не конец, а лишь новая тактика — действовать тише, но продолжать атаки.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru