


Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

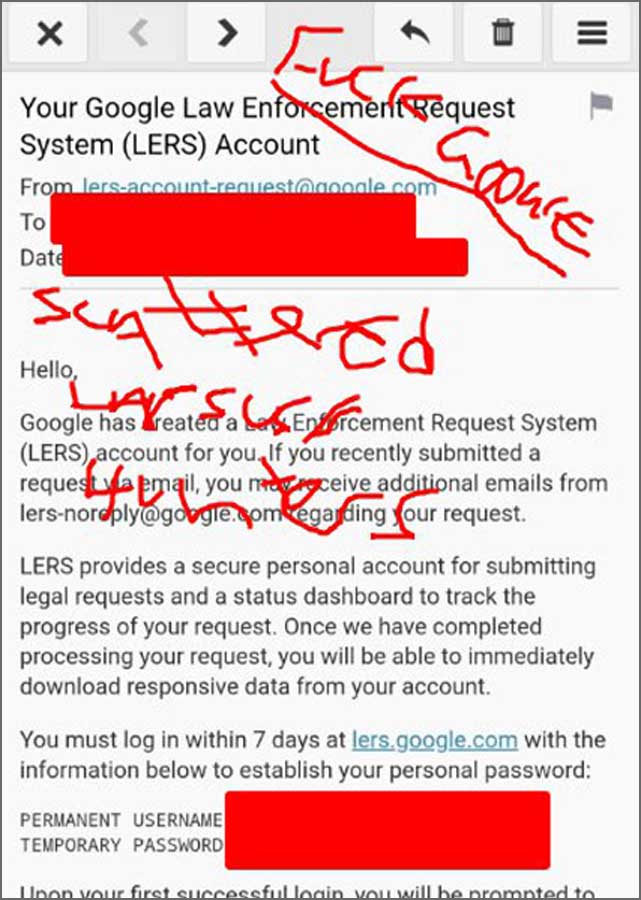
Google сообщила, что в её платформе Law Enforcement Request System (LERS), через которую правоохранительные органы отправляют официальные запросы на данные, появился поддельный аккаунт. В компании уточнили: его уже отключили, никаких запросов через него сделано не было и доступ к данным злоумышленники получить не успели.

Поводом для заявления стали громкие заявления киберпреступной группы Scattered Lapsus$ Hunters.

В Telegram они утверждали, что получили доступ не только к LERS, но и к системе проверки биографических данных eCheck, которую использует ФБР. Группа даже показала скриншоты «доступа». Впрочем, в ФБР комментировать ситуацию отказались, когда к ним обратились представители BleepingComputer.


Опасения вокруг этой истории понятны: если бы злоумышленники действительно могли работать через такие порталы, то получили бы возможность под видом полиции запрашивать конфиденциальные данные пользователей.

Scattered Lapsus$ Hunters называют себя объединением участников из групп Shiny Hunters, Scattered Spider и Lapsus$. В этом году именно они стояли за масштабной кражей данных Salesforce.

Тогда атаки начинались с социальной инженерии: хакеры уговаривали сотрудников подключить корпоративные аккаунты к утилите Salesforce Data Loader, а потом выкачивали информацию. Позже они взломали GitHub-репозиторий Salesloft и нашли там токены для доступа к другим сервисам, что позволило продолжить кражи.

В числе пострадавших компаний — Google, Adidas, Qantas, Cisco, Louis Vuitton, Dior, Cloudflare, Palo Alto Networks и многие другие.

Интересно, что именно специалисты Google Threat Intelligence (Mandiant) первыми публично рассказали об этих атаках и фактически испортили злоумышленникам игру. С тех пор хакеры регулярно высмеивают Google, ФБР, Mandiant и исследователей в своих каналах.

На днях группа объявила, что «уходит в тень» и теперь «молчание будет их силой». Однако эксперты уверены: это не конец, а лишь новая тактика — действовать тише, но продолжать атаки.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru