


Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

Хакеры создали фейковый аккаунт в сервисе Google для правоохранителей

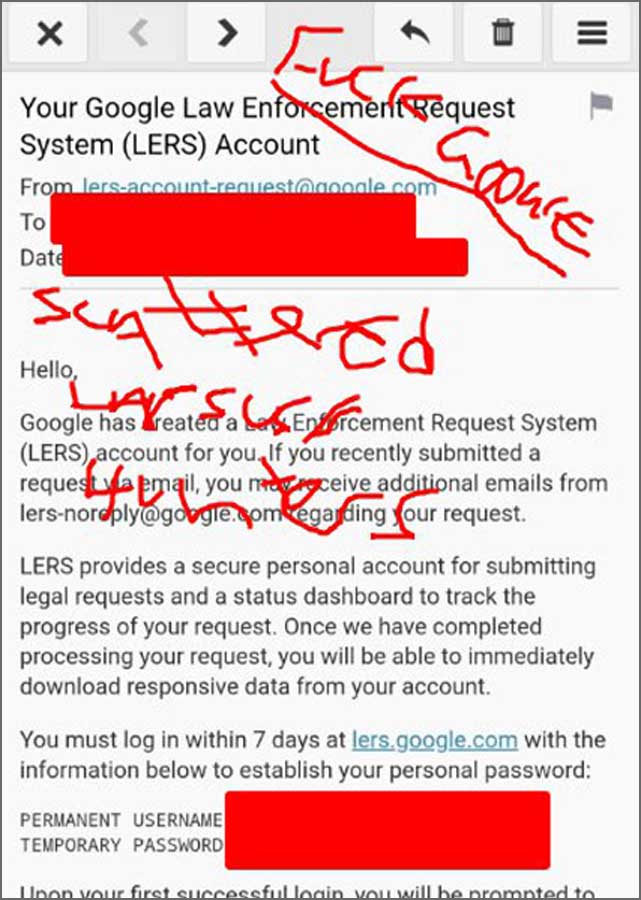
Google сообщила, что в её платформе Law Enforcement Request System (LERS), через которую правоохранительные органы отправляют официальные запросы на данные, появился поддельный аккаунт. В компании уточнили: его уже отключили, никаких запросов через него сделано не было и доступ к данным злоумышленники получить не успели.

Поводом для заявления стали громкие заявления киберпреступной группы Scattered Lapsus$ Hunters.

В Telegram они утверждали, что получили доступ не только к LERS, но и к системе проверки биографических данных eCheck, которую использует ФБР. Группа даже показала скриншоты «доступа». Впрочем, в ФБР комментировать ситуацию отказались, когда к ним обратились представители BleepingComputer.


Опасения вокруг этой истории понятны: если бы злоумышленники действительно могли работать через такие порталы, то получили бы возможность под видом полиции запрашивать конфиденциальные данные пользователей.

Scattered Lapsus$ Hunters называют себя объединением участников из групп Shiny Hunters, Scattered Spider и Lapsus$. В этом году именно они стояли за масштабной кражей данных Salesforce.

Тогда атаки начинались с социальной инженерии: хакеры уговаривали сотрудников подключить корпоративные аккаунты к утилите Salesforce Data Loader, а потом выкачивали информацию. Позже они взломали GitHub-репозиторий Salesloft и нашли там токены для доступа к другим сервисам, что позволило продолжить кражи.

В числе пострадавших компаний — Google, Adidas, Qantas, Cisco, Louis Vuitton, Dior, Cloudflare, Palo Alto Networks и многие другие.

Интересно, что именно специалисты Google Threat Intelligence (Mandiant) первыми публично рассказали об этих атаках и фактически испортили злоумышленникам игру. С тех пор хакеры регулярно высмеивают Google, ФБР, Mandiant и исследователей в своих каналах.

На днях группа объявила, что «уходит в тень» и теперь «молчание будет их силой». Однако эксперты уверены: это не конец, а лишь новая тактика — действовать тише, но продолжать атаки.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru